

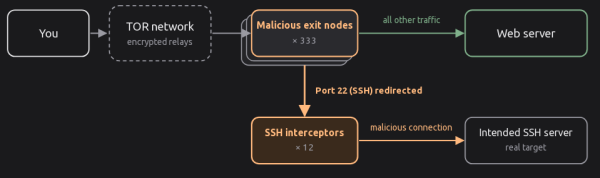
Des détails sur l'incident ont été publiés, au cours duquel des attaquants ont réussi à prendre le contrôle de 333 nœuds de sortie du réseau Tor (il y a environ 3000 nœuds de sortie au total dans Tor) et à intercepter le trafic non chiffré ainsi qu'à rediriger des connexions SSH sur ceux-ci. L'attaque a commencé le 2 octobre (vendredi soir), mais a été identifiée et commencée à être bloquée le 4 octobre. Le 5 octobre, tous les serveurs compromis ont été déconnectés par les opérateurs ou par les attaquants eux-mêmes. L'enquête a révélé que les attaquants avaient eu accès aux serveurs deux mois avant le début de l'attaque contre les utilisateurs de Tor et avaient installé le logiciel malveillant Ebury 1.8.3 sur les systèmes compromis.
L'objectif de l'attaque était d'intercepter les mots de passe, les clés et les informations confidentielles dans le trafic transit non chiffré, ainsi que de capturer les mots de passe SSH. En analysant le trafic non chiffré, les attaquants se sont concentrés sur les requêtes non chiffrées aux serveur de messagerie. Pour inciter à revenir à un fonctionnement sans chiffrement sur les nœuds de sortie, des ports réseau utilisés pour établir un canal de communication chiffré avec les serveurs de messagerie ont été bloqués. serveurs très chargésLe trafic non chiffré a été analysé en temps réel.
Pour collecter les mots de passe SSH, une redirection des requêtes SSH a été organisée vers l'un des 12 serveurs des attaquants. Ces serveurs acceptaient les connexions SSH et demandaient le mot de passe au nom de de serveurs, auquel la connexion était établie. Comme les clés d'hôte ne correspondaient pas, ssh du côté client affichait un avertissement concernant la connexion à un hôte inconnu. serveur.
Si l'utilisateur ignorait cet avertissement et saisissait le mot de passe pour la connexion, le logiciel malveillant serveur redirigeait la connexion vers le serveur SSH cible légitime, enregistrait le mot de passe saisi par la victime et interceptait les informations sur les actions dans la session SSH. Parallèlement, une connexion était établie au serveur cible avec le mot de passe capturé et le logiciel malveillant Ebury était installé sur celui-ci. En prenant le contrôle de serveurs Linux qui n'étaient pas des nœuds de sortie Tor, les attaquants modifiaient les paramètres dans le fichier torrc et les transformaient en nouveaux nœuds de sortie malveillants de Tor.
Pour identifier tous les nœuds de sortie malveillants, le chercheur ayant découvert le problème a utilisé l'utilitaire exitmap pour parcourir tous les nœuds de sortie, établir une connexion SSH à travers chacun d'eux et vérifier si la requête était redirigée. Il n'est pas encore clair comment les attaquants ont pu accéder aux nœuds Tor compromis, bien que diverses hypothèses avancent
des éventualités concernant la compromission des opérateurs d'hébergement.
Source : opennet.ru
