

Des chercheurs de l'Université de Californie à Riverside ont développé (PDF) une nouvelle classe d'attaques sur les réseaux sans fil — AirSnitch. Ces attaques permettent de contourner les mécanismes d'isolation des clients dans un réseau Wi-Fi, qui empêchent les clients de communiquer directement entre eux. Dans le pire des scénarios, ces attaques permettent à un attaquant de rediriger le trafic de la victime (MITM) pour analyser ou modifier des requêtes non chiffrées, ainsi que de falsifier les requêtes vers des sites par l'empoisonnement du cache DNS.
Pour mener à bien ces attaques, l'attaquant doit avoir la possibilité de se connecter au même réseau sans fil que la victime, ou à un réseau invité géré par le même point d'accès. Par exemple, les attaques peuvent être pratiquées dans des réseaux sans fil publics. Parmi les 9 modèles de points d'accès sans fil testés chez Netgear, Tenda, D-LINK, TP-LINK, ASUS, Ubiquiti, LANCOM et Cisco, ainsi que dans des solutions dotées des firmwares DD-WRT et OpenWrt, tous les dispositifs se sont révélés vulnérables à au moins une méthode d'attaque.
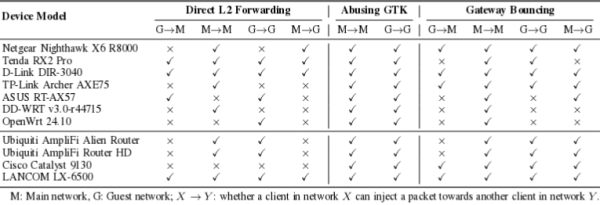
Trois problèmes se distinguent, permettant de réaliser une attaque. Le premier problème permet de contourner l'isolation entre les clients en raison d'une gestion incorrecte des clés utilisées pour protéger les trames de diffusion. Le deuxième problème est lié au fait que l'isolation est généralement appliquée au niveau MAC ou au niveau IP, mais pas aux deux niveaux simultanément. Le troisième problème est causé par une synchronisation peu fiable des identifiants de clients à travers toute la pile réseau, ce qui permet d'intercepter le trafic entrant et sortant d'autres clients.
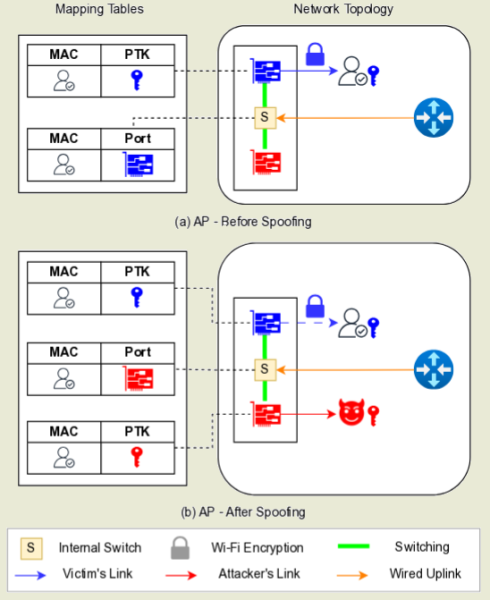
Les points d'accès sans fil modernes combinent des fonctions de transmetteur radio et de commutateur réseau (Layer 2 Switch), le commutateur, contrairement aux réseaux câblés, n'associant pas le client à un port physique, mais plutôt à une liaison logique avec le canal sans fil. Dans ce cas, l'adresse MAC du client est utilisée comme identifiant, qui est associée au canal dans un tableau spécial d'adresses MAC. Si le client passe à un autre canal (par exemple, en passant de 2.4 GHz à 5 GHz), les données dans le tableau sont mises à jour.
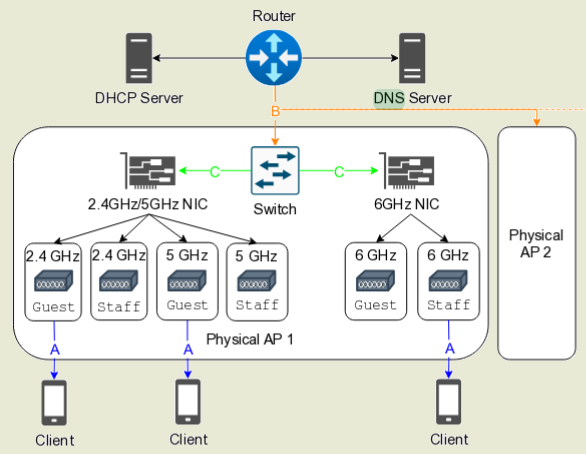
L'attaque se déroule aux premier (physique, ondes radio) et deuxième (couche liaison, adresse MAC) niveaux du modèle OSI, et consiste à ce qu'un attaquant, connecté au même point d'accès, utilise une bande de fréquence différente de celle de la victime (par exemple, 2,4 GHz au lieu de 5 GHz) pour envoyer une demande d'établissement de connexion (4-way handshake), en indiquant l'adresse MAC de la victime (similaire à l'ARP spoofing dans les réseaux Ethernet). Comme les clients sont identifiés par leur adresse MAC, le point d'accès suppose que le client a changé de canal et modifie l'entrée dans la table des adresses MAC. Par la suite, tout le trafic entrant du point d'accès est redirigé vers l'appareil de l'attaquant.
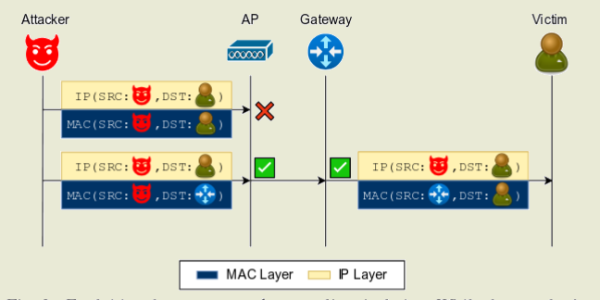
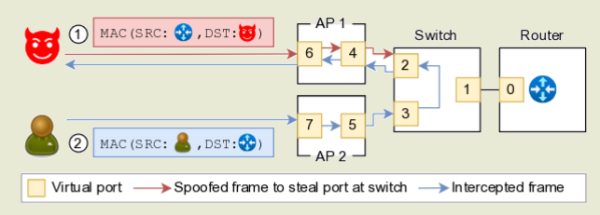
Pour organiser une interception bidirectionnelle, l'attaquant, ayant reçu des données adressées à la victime, ramène l'état de la table des adresses MAC à son état initial. Pour cela, un paquet « ICMP Ping » est envoyé avec une adresse MAC aléatoire et le paquet est chiffré avec la clé GTK (Group Temporal Key), qui est partagée entre tous les clients du réseau sans fil. Le point d'accès, à la réception de ce paquet, renvoie l'association de l'adresse MAC de la victime à son canal sans fil d'origine. L'intrusion dans le trafic se fait par un remplacement cyclique et un retour à l'entrée de la table des adresses MAC.
Source : opennet.ru
