

Un groupe de chercheurs provenant de plusieurs universités américaines a développé une nouvelle technique d'attaque par canaux auxiliaires, permettant de recréer des informations visuelles traitées par le GPU. Grâce à la méthode proposée, nommée GPU.zip, un attaquant peut déterminer les informations affichées à l'écran. Parmi d'autres, l'attaque peut être effectuée via un navigateur web, par exemple, il a été démontré qu'une page web malveillante ouverte dans Chrome peut obtenir des informations sur les pixels affichés lors du rendu d'une autre page web ouverte dans le même navigateur.
La source de la fuite d'informations provient de l'optimisation utilisée dans les GPU modernes, qui permet de compresser les données graphiques. Le problème se manifeste lors de l'utilisation de la compression sur tous les GPU intégrés testés (AMD, Apple, ARM, Intel, Qualcomm) et sur les cartes graphiques discrètes NVIDIA. Les chercheurs ont découvert que les GPU intégrés Intel et AMD activent toujours la compression des données graphiques, même si l'application ne demande pas spécifiquement cette optimisation. L'utilisation de la compression fait que le trafic dans la DRAM et la charge sur le cache corrèlent avec la nature des données traitées, qui peuvent être recréées pixel par pixel par une analyse par canaux auxiliaires.
La méthode est assez lente; par exemple, sur un système avec un GPU intégré AMD Ryzen 7 4800U, l'attaque pour déterminer le nom sous lequel l'utilisateur s'est connecté à Wikipedia dans un autre onglet a duré 30 minutes et a permis d'identifier le contenu des pixels avec une précision de 97%. Sur des systèmes avec un GPU intégré Intel i7-8700, une attaque similaire a duré 215 minutes avec une précision de 98%.
Lors de l'attaque via le navigateur, le site cible est ouvert en boucle dans un iframe pour initier le rendu. Pour déterminer les informations affichées, la sortie de l'iframe est convertie en une représentation en noir et blanc, à laquelle est appliqué un filtre SVG, réalisant une superposition séquentielle de masques, certains ajoutant une grande redondance lors de la compression, d'autres non. Sur la base de l'évaluation du temps de rendu des échantillons de référence, on distingue la présence de pixels sombres ou clairs à une position donnée. L'image entière est recréée par une vérification pixel par pixel en utilisant de tels masques.
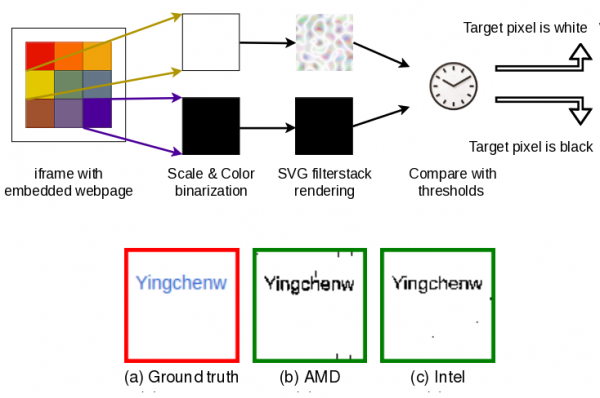
Les fabricants de GPU et les navigateurs ont été informés du problème en mars, mais aucun fournisseur n'a encore préparé de correctif, car la possibilité de mener une attaque dans des conditions réelles semble douteuse et le problème suscite plus d'intérêt théorique. Google n'a pas encore pris de décision sur l'opportunité de bloquer l'attaque au niveau du navigateur Chrome. Chrome est vulnérable car il permet le chargement d'iframe d'autres sites sans nettoyage des cookies, permet d'appliquer des filtres SVG aux iframes et délègue l'exécution du rendu au GPU. Firefox et Safari ne sont pas exposés à cette vulnérabilité, car ils ne répondent pas à ces critères. L'attaque n'est pas non plus applicable aux sites interdisant l'intégration via iframe sur d'autres sites (par exemple, en définissant l'en-tête HTTP X-Frame-Options sur « SAMEORIGIN » ou « DENY », ainsi que via des paramètres d'accès avec l'en-tête Content-Security-Policy).
Source : opennet.ru
