

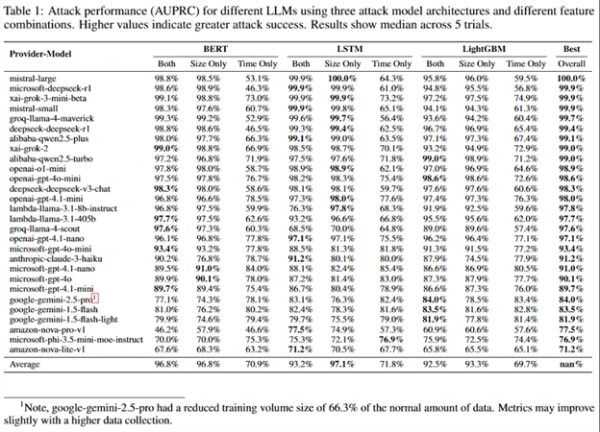
Des chercheurs en sécurité de Microsoft ont développé une technique d'attaque par canaux secondaires, appelée Whisper Leak, qui permet, à partir d'une analyse passive du trafic chiffré transmis via une connexion TLS, de classifier les sujets des requêtes aux services basés sur de grands modèles de langage. Les informations sur la taille des paquets réseau et les délais entre leurs transmissions se sont révélées suffisantes pour déterminer les sujets des requêtes aux chatbots AI avec une précision supérieure à 98 %. En pratique, la méthode proposée peut être utilisée pour identifier, dans le trafic transit d'un utilisateur, certains sujets de requêtes, par exemple, des tentatives d'obtenir des informations sur des activités illégales, sans déchiffrer le contenu.
L'outil pour extraire des données à partir de dumps de trafic, entraîner un modèle et tester l'efficacité de la méthode est publié sur GitHub. La possibilité de réaliser l'attaque a été démontrée pour 28 grands modèles de langage populaires provenant des plus grands fabricants. Par exemple, la précision de la détermination des requêtes sur le thème du "blanchiment d'argent" pour de nombreux services AI était de 100 %, en présence dans le trafic analysé d'une requête cible et de 10 000 requêtes non liées au sujet recherché.
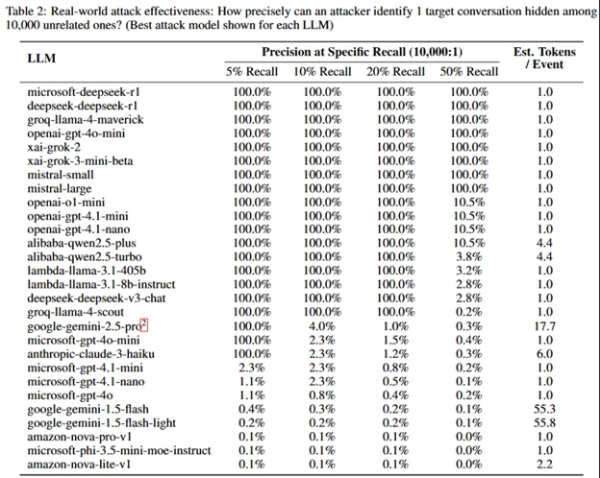
La raison de la fuite d'informations est que les modèles génèrent une réponse à une requête étape par étape, un jeton à la fois, utilisant à chaque étape le jeton précédent comme contexte pour déterminer le mot ou la phrase suivante la plus probable. Par conséquent, un paquet réseau distinct est envoyé pour chaque jeton, et le délai entre les paquets correspond au délai entre la détermination par le modèle du jeton suivant.
Dans TLS, si la compression des données n'est pas utilisée, la conversion du texte chiffré égale la taille du texte en clair plus une constante. En créant un modèle qui associe des ensembles de jetons ciblés aux tailles de paquets et aux délais entre leur envoi, on peut déterminer de manière assez précise la présence de sujets recherchés dans le trafic. Au cours de l'étude, trois variantes de modèles d'apprentissage automatique basés sur les architectures de réseaux de neurones LightGBM, Bi-LSTM et BERT ont été développées. Pour chaque modèle, des expériences ont été menées pour déterminer le sujet recherché en analysant uniquement la taille des paquets, uniquement les délais entre les paquets, et les deux critères.
Pour réduire l'efficacité de l'analyse passive des requêtes thématiques, il a été proposé aux développeurs de services AI d'attacher un remplissage aléatoire, de tamponner la transmission des jetons ou d'effectuer le remplacement de paquets factices.
Source : opennet.ru
