

Le spoiler du rapport « Le nombre de cas d'utilisation de l'authentification forte a augmenté en raison des menaces des nouveaux risques et des exigences des régulateurs ».
La société de recherche « Javelin Strategy & Research » a publié le rapport « L'état de l'authentification forte 2019 » (). Ce rapport indique quel pourcentage des entreprises américaines et européennes utilisent des mots de passe (et pourquoi peu de gens utilisent encore des mots de passe) ; pourquoi le pourcentage d'utilisation de l'authentification à deux facteurs basée sur des tokens cryptographiques augmente rapidement ; pourquoi les codes à usage unique envoyés par SMS ne sont pas sécurisés.
À tous ceux qui s'intéressent au présent, au passé et à l'avenir de l'authentification dans les entreprises et les applications utilisateur — bienvenue.
Du traducteur
Malheureusement, la langue dans laquelle ce rapport est rédigé est assez « sèche » et formelle. Et l'utilisation quintuple du mot « authentification » dans une même courte phrase n'est pas le fait des mains (ou des cerveaux) maladroites du traducteur, mais le caprice des auteurs. En traduisant entre deux options — donner aux lecteurs un texte plus proche de l'original ou un texte plus intéressant, j'ai parfois choisi la première, parfois la deuxième. Mais aidez-vous, chers lecteurs, le contenu du rapport en vaut la peine.
Certaines parties peu importantes et non nécessaires à la narration ont été omises, sinon la plupart n'auraient pas pu supporter l'ensemble du texte. Ceux qui souhaitent consulter le rapport « sans filtre » peuvent le faire dans la langue originale en suivant le lien.
Malheureusement, les auteurs ne sont pas toujours précis dans leur terminologie. Ainsi, les mots de passe à usage unique (One Time Password – OTP) sont parfois appelés « mots de passe », parfois « codes ». Avec les méthodes d'authentification, c'est encore pire. Le lecteur non préparé n'a parfois pas facile de deviner que « l'authentification utilisant des clés cryptographiques » et « l'authentification forte » ne sont qu'un seul et même concept. J'ai essayé de uniformiser au maximum les termes, d'autant plus qu'il y a un fragment dans le rapport avec leur description.
Néanmoins, le rapport est fortement recommandé à la lecture, car il contient des résultats uniques de recherches et des conclusions correctes.
Tous les chiffres et faits sont présentés sans aucune modification, et si vous n'êtes pas d'accord avec eux, il vaut mieux ne pas discuter avec le traducteur, mais avec les auteurs du rapport. Voici mes commentaires (mis en forme comme des citations, comme mentionné dans le texte en italique) sont mon jugement d'expert et je suis prêt à débattre de chacun d'eux (comme de la qualité de la traduction).
Aperçu
Aujourd'hui, pour les entreprises, les canaux numériques de communication avec les clients sont plus importants que jamais. En interne aussi, les communications entre collaborateurs sont plus orientées vers un environnement numérique que jamais auparavant. La sécurité de ces interactions dépend du mode d'authentification des utilisateurs choisi. Les cybercriminels exploitent une faible authentification pour des attaques massives sur les comptes utilisateurs. En réponse, les autorités réglementaires resserrent les normes pour obliger les entreprises à mieux protéger les comptes et les données des utilisateurs.
Les menaces liées à l'authentification ne concernent pas seulement les applications grand public, les cybercriminels peuvent également accéder aux applications fonctionnant au sein de l'entreprise. Cette opération leur permet de se faire passer pour des utilisateurs d'entreprise. En utilisant des points d'accès avec une faible authentification, les cybercriminels peuvent voler des données et réaliser d'autres activités frauduleuses. Heureusement, des mesures sont mises en place pour lutter contre cela. Une authentification stricte peut considérablement réduire le risque d'attaque par un cybercriminel, tant sur les applications grand public que sur les systèmes d'entreprise.
Cette étude examine : comment les entreprises mettent en place des authentifications pour protéger les applications utilisateurs et les systèmes d'entreprise ; les facteurs qu'elles prennent en compte lors du choix d'une solution d'authentification ; le rôle que joue une authentification stricte dans leurs organisations ; les avantages que ces organisations en retirent.
Résumé
Principales conclusions
Depuis 2017, le pourcentage d'utilisation de l'authentification stricte a considérablement augmenté. Avec l'augmentation du nombre de vulnérabilités touchant les solutions d'authentification traditionnelles, les organisations renforcent leurs capacités d'authentification grâce à une authentification stricte. Le nombre d'organisations utilisant l'authentification multifactorielle avec cryptographie (MFA) a triplé depuis 2017 pour les consommateurs et a augmenté de près de 50 % pour les applications d'entreprise. La croissance la plus rapide est observée dans l'authentification mobile en raison de la disponibilité croissante de l'authentification biométrique.
Ici, nous voyons l'illustration du proverbe « tant que le tonnerre ne gronde pas, l'homme ne se signe pas ». Lorsque des experts mettaient en garde contre l'insécurité des mots de passe, personne ne se pressait d'implémenter l'authentification à deux facteurs. Dès que des hackers ont commencé à voler des mots de passe, tout le monde s'est mis à mettre en œuvre l'authentification à deux facteurs.
Il est vrai que les particuliers adoptent beaucoup plus activement 2FA. D'une part, il leur est plus facile de calmer leurs craintes en se fiant à l'authentification biométrique intégrée dans les smartphones, qui s'avère en réalité peu fiable. En revanche, les organisations doivent investir dans l'acquisition de jetons et réaliser des travaux (en réalité assez simples) pour leur mise en œuvre. D'autre part, ceux qui parlent des fuites de mots de passe sur des services comme Facebook et Dropbox ne sont que des paresseux, tandis que les directeurs informatiques de ces organisations ne partageront en aucun cas des histoires sur le vol de mots de passe (et ce qu'il en advient).
Ceux qui n'utilisent pas d'authentification stricte sous-estiment leur risque pour les entreprises et les clients. Certaines organisations qui n'utilisent actuellement pas d'authentification stricte ont tendance à considérer les identifiants et les mots de passe comme l'une des méthodes d'authentification des utilisateurs les plus efficaces et les plus simples à utiliser. D'autres ne voient pas la valeur des actifs numériques qu'ils détiennent. Il faut tenir compte du fait que les cybercriminels sont intéressés par n'importe quelle information consommateur ou d'affaires. Deux tiers des entreprises qui utilisent uniquement des mots de passe pour authentifier leurs employés le font parce qu'elles estiment que les mots de passe sont suffisamment bons pour le type d'informations qu'elles protègent.
Cependant, les mots de passe sont en route vers la « tombe ». Au cours de l'année écoulée, la dépendance aux mots de passe a considérablement diminué, tant pour les applications grand public que pour les applications d'entreprise (de 44 % à 31 % et de 56 % à 47 % respectivement), les organisations élargissant l'utilisation de l'authentification multifacteur traditionnelle et de l'authentification stricte.
Cependant, si l'on évalue la situation dans son ensemble, les méthodes d'authentification vulnérables demeurent prédominantes. Pour l'authentification des utilisateurs, environ un quart des organisations utilisent un OTP SMS (code de sécurité à usage unique) associé à des questions secrètes. En conséquence, pour se protéger contre cette vulnérabilité, des mesures de sécurité supplémentaires doivent être mises en place, ce qui augmente les coûts. L'utilisation de méthodes d'authentification beaucoup plus fiables, telles que les clés cryptographiques matérielles, est beaucoup moins courante, trouvant application dans environ 5 % des organisations.
L'environnement réglementaire en évolution promet d'accélérer l'adoption de l'authentification stricte pour les applications grand public. Avec l'introduction de la PSD2, ainsi que de nouvelles règles de protection des données dans l'UE et dans plusieurs États des États-Unis, comme la Californie, les entreprises ressentent une pression croissante. Près de 70 % des entreprises conviennent qu'elles font face à une forte pression réglementaire pour garantir une authentification stricte pour leurs clients. Plus de la moitié des entreprises estiment que, dans quelques années, leurs méthodes d'authentification ne seront pas suffisantes pour respecter les normes règlementaires.
Il est clairement visible la différence d'approches entre les législateurs russes et américano-européens concernant la protection des données personnelles des utilisateurs de programmes et de services. Les russes disent : chers propriétaires de services, faites ce que vous voulez et comme vous le voulez, mais si votre administrateur fuit la base de données, nous vous punirons. À l'étranger, on dit : vous devez mettre en place un ensemble de mesures qui ne permettra pas éviteront la fuite de la base de données. C'est pourquoi des exigences pour une authentification à deux facteurs stricte sont largement mises en œuvre.
Cependant, il n'est pas du tout certain que notre appareil législatif ne prenne pas un jour conscience de l'expérience occidentale. Dans ce cas, tout le monde devra mettre en œuvre une authentification à deux facteurs conforme aux normes cryptographiques russes, et cela de manière urgente.
La création d'une base d'authentification solide permet aux entreprises de déplacer leur focus de la conformité réglementaire vers la satisfaction des besoins des clients. Pour les organisations qui utilisent encore des mots de passe simples ou la réception de codes par SMS, le facteur le plus important lors du choix d'une méthode d'authentification sera la conformité aux exigences réglementaires. En revanche, les entreprises qui utilisent déjà une authentification stricte peuvent se concentrer sur le choix de méthodes d'authentification qui augmentent la fidélité des clients.
Lors du choix d'une méthode d'authentification d'entreprise, les exigences des régulateurs ne sont plus un facteur significatif. Dans ce cas, la simplicité d'intégration (32%) et le coût (26%) sont beaucoup plus importants.
À l'ère du phishing, les cybercriminels peuvent utiliser le courrier électronique d'entreprise pour escroquer, pour obtenir frauduleusement l'accès aux données, aux comptes (avec les droits d'accès appropriés), et même pour convaincre les employés d'effectuer un virement d'argent vers son compte. C'est pourquoi les comptes de messagerie d'entreprise et les portails doivent être particulièrement bien protégés.
Google a renforcé sa protection en mettant en œuvre une authentification stricte. Il y a plus de deux ans, Google a publié un rapport sur l'implémentation de l'authentification à deux facteurs basée sur des clés de sécurité cryptographiques selon la norme FIDO U2F, annonçant des résultats impressionnants. Selon la société, aucune attaque de phishing n'a été menée contre plus de 85 000 employés.
Recommandations
Implémentez une authentification stricte pour les applications mobiles et en ligne. L'authentification multifacteur basée sur des clés cryptographiques protège beaucoup mieux contre le piratage que les méthodes MFA traditionnelles. De plus, l'utilisation de clés cryptographiques est beaucoup plus pratique, car il n'est pas nécessaire d'utiliser et de transmettre des informations supplémentaires — mots de passe, mots de passe à usage unique ou données biométriques de l'appareil de l'utilisateur vers le serveur d'authentification. En outre, la normalisation des protocoles d'authentification permet de mettre en œuvre de nouvelles méthodes d'authentification de manière beaucoup plus simple au fur et à mesure de leur apparition, réduisant ainsi les coûts d'utilisation et se protégeant contre des schémas d'évasion plus complexes.
Préparez-vous à la fin des mots de passe à usage unique (OTP). Les vulnérabilités liées aux OTP deviennent de plus en plus évidentes, alors que les cybercriminels utilisent l'ingénierie sociale, le clonage de smartphones et des logiciels malveillants pour compromettre ces moyens d'authentification. Et bien que les OTP présentent certains avantages dans certains cas, c'est uniquement en termes d'accessibilité universelle pour tous les utilisateurs, mais pas en matière de sécurité.
Il est indéniable que la réception de codes par SMS ou notifications Push, ainsi que la génération de codes via des applications pour smartphones, est précisément l'utilisation des fameux mots de passe à usage unique (OTP) dont nous devons nous préparer à l'extinction. D'un point de vue technique, cela semble très pertinent, car rares sont les fraudeurs qui n'essaient pas d'extraire un mot de passe à usage unique d'un utilisateur crédule. Mais je pense que les fabricants de ces systèmes s'accrocheront jusqu'au dernier moment à cette technologie mourante.
Utilisez l'authentification stricte comme un outil marketing pour renforcer la confiance des clients. L'authentification stricte peut non seulement améliorer la sécurité réelle de votre entreprise. Informer les clients que votre entreprise utilise une authentification stricte peut renforcer la perception publique de la sécurité de cette entreprise — un facteur important alors qu'il existe une demande significative de la part des clients pour des méthodes d'authentification fiables.
Effectuez un inventaire minutieux et évaluez l'importance des données d'entreprise et protégez-les en fonction de leur criticité. Même les données à faible risque, telles que les informations de contact des clients (non, en fait, le rapport indique bien "low-risk", il est très étrange qu'ils sous-estiment l'importance de cette information.), peuvent avoir une valeur significative pour les fraudeurs et causer des problèmes à l'entreprise.
Utilisez une authentification stricte au sein de l'entreprise. Certaines systèmes sont des cibles particulièrement attractives pour les criminels. Cela inclut des systèmes internes et connectés à Internet, tels que des logiciels de comptabilité ou des bases de données d'entreprise. L'authentification stricte empêche les attaquants d'accéder de manière non autorisée, tout en permettant de déterminer précisément qui parmi les employés a commis une activité malveillante.
Qu'est-ce que l'authentification forte ?
Lors de l'utilisation de l'authentification forte pour vérifier l'identité de l'utilisateur, plusieurs méthodes ou facteurs sont utilisés :
- Facteur de connaissance : un secret partagé entre l'utilisateur et le sujet de l'authentification (par exemple, des mots de passe, des réponses à des questions secrètes, etc.)
- Facteur de possession : un appareil que seul l'utilisateur possède (par exemple, un appareil mobile, une clé cryptographique, etc.)
- Facteur inhérent : caractéristiques physiques (souvent biométriques) de l'utilisateur (par exemple, empreinte digitale, motif de l'iris, voix, comportement, etc.)
La nécessité de contourner plusieurs facteurs augmente considérablement la probabilité d'échec pour les attaquants, car contourner ou tromper différents facteurs nécessite l'utilisation de plusieurs types de techniques de piratage, chacune étant distincte.
Par exemple, avec une authentification à deux facteurs (2FA) « mot de passe + smartphone », un attaquant peut réussir l'authentification en espionnant le mot de passe de l'utilisateur et en créant une copie logicielle exacte de son smartphone. Cela est bien plus complexe que de simplement voler le mot de passe.
Mais si pour la 2FA, un mot de passe et un jeton cryptographique sont utilisés, l'option de duplication ne fonctionne pas ici – il est impossible de dupliquer un jeton. L'escroc devra discrètement subtiliser le jeton à l'utilisateur. Si l'utilisateur remarque la perte à temps et alerte l'administrateur, alors le jeton sera bloqué et les efforts de l'escroc seront vains. C'est pourquoi pour le facteur de possession, il est nécessaire d'utiliser des dispositifs protégés spécialisés (jetons), et non des dispositifs de consommation générale (smartphones).
L'utilisation de tous les trois facteurs rend cette méthode d'authentification suffisamment coûteuse à mettre en œuvre et assez inconfortable à utiliser. Par conséquent, deux facteurs sur trois sont généralement utilisés.
Les principes de l'authentification à deux facteurs sont décrits plus en détail , dans la section « Comment fonctionne l'authentification à deux facteurs ».
Il est important de noter qu'au moins un des facteurs d'authentification utilisé lors de l'authentification forte doit utiliser la cryptographie à clé publique.
L'authentification stricte offre une protection beaucoup plus sérieuse que l'authentification à un facteur basée sur des mots de passe classiques et le MFA traditionnel. Les mots de passe peuvent être vus ou interceptés avec des keyloggers, des sites de phishing ou des attaques basées sur l'ingénierie sociale (lorsqu'une victime trompée fournit elle-même son mot de passe). De plus, le propriétaire du mot de passe ne sera pas au courant du vol. Le MFA traditionnel (incluant des codes OTP, l'association à un smartphone ou une carte SIM) peut également être assez facilement compromise, car il n'est pas basé sur la cryptographie à clé publique.D'ailleurs, il existe de nombreux exemples où des fraudeurs ont convaincu les utilisateurs de leur communiquer un mot de passe à usage unique grâce à des techniques de la même ingénierie sociale.).
Heureusement, depuis l'année dernière, l'utilisation de l'authentification stricte et du MFA traditionnel prend de l'ampleur tant dans les applications grand public que dans les applications professionnelles. L'utilisation de l'authentification stricte dans les applications grand public a augmenté particulièrement rapidement. En 2017, seulement 5% des entreprises l'utilisaient, alors qu'en 2018, ce chiffre a triplé pour atteindre 16%. Cela s'explique par la disponibilité croissante des jetons soutenant des algorithmes de cryptographie à clé publique (Public Key Cryptography — PKC). De plus, la pression accrue des régulateurs européens après l'adoption de nouvelles règles de protection des informations, telles que le PSD2 et le RGPD, a eu un fort impact même en dehors de l'Europe.y compris en Russie.).
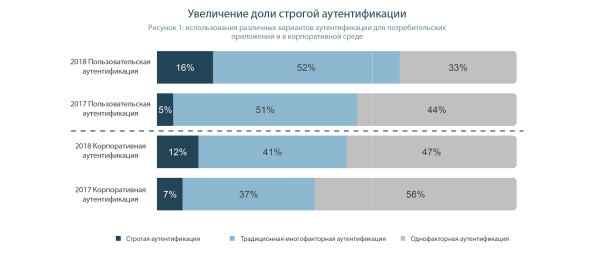
Examinons ces chiffres de plus près. Comme nous pouvons le voir, le pourcentage de particuliers utilisant l'authentification multifacteur a augmenté de manière impressionnante de 11% en un an. Cela s'est clairement produit au détriment des amateurs de mots de passe, car les chiffres de ceux qui croient à la sécurité des notifications Push, des SMS et de la biométrie n'ont pas changé.
En revanche, la situation n'est pas aussi bonne pour l'authentification à deux facteurs dans un contexte professionnel. Tout d'abord, selon le rapport, seulement 5% des employés ont été passés de l'authentification par mot de passe à l'utilisation de jetons. Ensuite, le nombre de ceux qui utilisent des options alternatives de MFA dans un environnement d'entreprise a augmenté de 4%.
Je vais essayer de jouer l'analyste et donner mon interprétation. Au cœur du monde numérique des utilisateurs individuels se trouve le smartphone. Il n'est donc pas surprenant que la plupart des gens utilisent les fonctionnalités que leur appareil leur offre : l'authentification biométrique, les notifications par SMS et Push, ainsi que les mots de passe uniques générés par des applications sur le smartphone lui-même. Les gens ne réfléchissent généralement pas à la sécurité et à la fiabilité de l'utilisation des outils qui leur sont familiers.
C'est pourquoi le pourcentage d'utilisateurs des facteurs d'authentification 'traditionnels' primitifs reste inchangé. En revanche, ceux qui utilisaient auparavant des mots de passe comprennent à quel point ils prennent des risques, et lorsqu'ils choisissent un nouveau facteur d'authentification, ils se tournent vers l'option la plus récente et la plus sécurisée : le token cryptographique.
En ce qui concerne le marché des entreprises, il est important de comprendre dans quel système l'authentification est mise en œuvre. Si l'on se connecte à un domaine Windows, on utilise des tokens cryptographiques. Les capacités d'utilisation pour la 2FA sont déjà intégrées à Windows et à Linux, et les alternatives sont longues et difficiles à mettre en œuvre. Voilà la migration de 5 % des mots de passe vers les tokens.
L'implémentation de la 2FA dans un système d'information d'entreprise dépend fortement des compétences des développeurs. Il est beaucoup plus facile pour les développeurs de prendre des modules existants pour la génération de mots de passe uniques que de comprendre le fonctionnement des algorithmes cryptographiques. En conséquence, même les applications extrêmement critiques en matière de sécurité, comme les systèmes d'authentification unique (Single Sign-On) ou de gestion des accès privilégiés (Privileged Access Management), utilisent des OTP comme second facteur.
De nombreuses vulnérabilités dans les méthodes d'authentification traditionnelles
Malgré le fait que de nombreuses organisations restent dépendantes de systèmes à facteur unique obsolètes, les vulnérabilités des systèmes d'authentification multifacteurs traditionnels deviennent de plus en plus évidentes. Les mots de passe uniques, généralement d'une longueur de six à huit caractères, envoyés par SMS, restent la forme d'authentification la plus courante (bien sûr, en plus du facteur de connaissance du mot de passe). Et lorsque les médias populaires évoquent les termes 'authentification à deux facteurs' ou 'vérification en deux étapes', ils font presque toujours référence à l'authentification par mots de passe uniques envoyés par SMS.
Ici, l'auteur se trompe légèrement. La livraison de mots de passe temporaires par SMS n'a jamais été considérée comme une authentification à deux facteurs. Cela constitue simplement la deuxième étape d'une authentification à deux étapes, où la première étape est la saisie d'un identifiant et d'un mot de passe.
En 2016, l'Institut national des normes et de la technologie (NIST) a mis à jour ses règles d'authentification pour exclure l'utilisation de mots de passe temporaires envoyés par SMS. Cependant, ces règles ont été considérablement assouplies après des protests dans l'industrie.
Donc, suivons l'intrigue. Le régulateur américain reconnaît à juste titre que la technologie dépassée ne peut pas garantir la sécurité des utilisateurs et introduit de nouvelles normes. Des normes destinées à protéger les utilisateurs en ligne et des applications mobiles (y compris les banques). L'industrie évalue combien d'argent il lui faudra débourser pour acquérir des jetons cryptographiques véritablement fiables, refondre les applications, déployer une infrastructure de clés publiques et se "met à dos". D'une part, on persuadait les utilisateurs de la fiabilité des mots de passe temporaires, et d'autre part, des attaques étaient lancées contre le NIST. En conséquence, la norme a été assouplie, et le nombre de piratages, de vols de mots de passe (et d'argent dans les applications bancaires) a fortement augmenté. Cependant, l'industrie n'a pas eu à se ruiner.
Depuis lors, les faiblesses associées aux SMS OTP sont devenues plus évidentes. Les fraudeurs utilisent diverses méthodes pour compromettre les messages SMS :
- Duplication de carte SIM. Les malfaiteurs créent une réplique de la SIM (en utilisant des employés de l'opérateur mobile, ou de manière autonome, à l'aide de logiciels et de matériels spécialisés). En conséquence, le malfaiteur reçoit un SMS avec un mot de passe temporaire. Dans un cas particulièrement connu, des hackers ont même réussi à compromettre le compte AT&T de l'investisseur en cryptomonnaies Michael Terpin et à voler près de 24 millions de dollars en cryptomonnaies. À la suite de cela, Terpin a déclaré qu'AT&T était responsable en raison de faibles mesures de vérification ayant conduit à la duplication de la carte SIM.
Une logique étonnante. Donc, c'est vraiment la faute d'AT&T ? Non, la culpabilité de l'opérateur mobile réside dans le fait que les vendeurs du point de vente ont délivré un duplicata de la carte SIM, c'est indiscutable. Et qu'en est-il du système d'authentification de l'échange de cryptomonnaies ? Pourquoi n'ont-ils pas utilisé des tokens cryptographiques fiables ? Avait-on peur de dépenser de l'argent pour la mise en œuvre ? Et Michael, n'est-il pas en faute ? Pourquoi n'a-t-il pas insisté pour changer le mécanisme d'authentification ou ne s'est-il pas contenté d'utiliser uniquement les échanges qui mettent en œuvre une authentification à deux facteurs basée sur des tokens cryptographiques ?
La mise en œuvre de méthodes d'authentification vraiment fiables est retardée précisément parce qu'avant le piratage, les utilisateurs font preuve d'une négligence incroyable, et après, ils blâment pour leurs malheurs n'importe quoi et n'importe qui, sauf les anciennes technologies d'authentification "cankées" et trouées.
- Logiciels malveillants (malware). L'une des premières fonctions des malwares mobiles était d'intercepter et de transmettre des messages texte aux malfaiteurs. De plus, les attaques « homme dans le navigateur » (man-in-the-browser) et « homme du milieu » (man-in-the-middle) peuvent intercepter des mots de passe uniques lorsqu'ils sont saisis sur des ordinateurs portables ou de bureau infectés.
Lorsque l'application Sberbank de votre smartphone clignote avec une icône verte dans la barre d'état, cela signifie qu'elle recherche également des "malwares" sur votre téléphone. L'objectif de cette opération est de transformer un environnement d'exécution non fiable de smartphone en quelque chose, même si un peu, de fiable.
À propos, un smartphone, en tant que dispositif totalement non fiable sur lequel tout peut être exécuté, est encore une autre raison d'utiliser pour l'authentification uniquement des tokens matériels, qui sont protégés et dépourvus de virus et de chevaux de Troie. - Ingénierie sociale. Lorsque les escrocs savent que la victime a activé des mots de passe uniques par SMS, ils peuvent contacter directement la victime en se faisant passer pour une organisation fiable, comme sa banque ou sa coopérative de crédit, pour tromper la victime et l'inciter à fournir le code qu'elle vient de recevoir.
J'ai rencontré plusieurs fois ce type d'escroquerie personnellement, par exemple lorsque j'ai essayé de vendre quelque chose sur un site de petites annonces en ligne populaire. Je me suis bien moqué de l'escroc qui tentait de me duper. Malheureusement, je lis régulièrement dans les nouvelles comment une nouvelle victime des escrocs « n'a pas réfléchi », a communiqué le code de confirmation et a perdu une grosse somme. Tout cela parce que la banque n'a tout simplement pas envie de s'engager dans l'intégration de jetons cryptographiques dans ses applications. En effet, si quelque chose arrive, les clients sont « de leur propre faute ».
Bien que les méthodes alternatives de livraison de mots de passe à usage unique puissent atténuer certaines vulnérabilités de cette méthode d'authentification, d'autres vulnérabilités demeurent. Les applications autonomes de génération de codes sont la meilleure protection contre les interceptions, car même les logiciels malveillants ne peuvent pratiquement pas interagir directement avec le générateur de codes (sérieusement ? l'auteur du rapport a oublié la gestion à distance ?), mais les OTP peuvent encore être interceptés lors de la saisie dans un navigateur (par exemple, en utilisant un keylogger), via une application mobile compromise ; et peuvent également être obtenus directement de l'utilisateur par ingénierie sociale.
L'utilisation de plusieurs outils d'évaluation des risques, tels que la reconnaissance des appareils (identifier les tentatives d'effectuer des opérations depuis des appareils ne appartenant pas à l'utilisateur légitime), la géolocalisation (un utilisateur qui vient juste d'être à Moscou tente d'effectuer une opération depuis Novossibirsk) et l'analyse comportementale, est très importante pour éliminer les vulnérabilités, mais aucune des solutions n'est une panacée. Pour chaque situation et type de données, il est nécessaire d'évaluer attentivement les risques et de choisir quelle technologie d'authentification doit être utilisée.
Aucune solution d'authentification n'est une panacée
Figure 2. Tableau des options d'authentification
| Authentification | Facteur | Description | Vulnérabilités clés |
| Mot de passe ou PIN | Connaissance | Valeur fixe, qui peut inclure des lettres, des chiffres et divers autres caractères | Peut être intercepté, aperçu, volé, deviné ou piraté |
| Authentification basée sur les connaissances | Connaissance | Questions dont seules les utilisateurs légitimes peuvent connaître les réponses | Peuvent être interceptées, devinées, obtenues par des méthodes d'ingénierie sociale |
| OTP matériel () | Possession | Un dispositif spécial qui génère des mots de passe à usage unique | Le code peut être intercepté et réutilisé, ou l'appareil peut être volé |
| OTP logiciel | Possession | Application (mobile, accessible via un navigateur ou envoyant des codes par e-mail) qui génère des mots de passe à usage unique | Le code peut être intercepté et réutilisé, ou l'appareil peut être volé |
| SMS OTP | Possession | Mot de passe à usage unique livré par message texte SMS | Le code peut être intercepté et réutilisé, ou le smartphone ou la carte SIM peuvent être volés, ou la carte SIM peut être dupliquée |
| Cartes intelligentes () | Possession | Carte contenant une puce cryptographique et une mémoire sécurisée avec des clés, utilisant une infrastructure de clé publique pour l'authentification | Peut être volée physiquement (mais un attaquant ne pourra pas utiliser l'appareil sans connaître le code PIN ; après plusieurs tentatives incorrectes, l'appareil sera bloqué) |
| Clés de sécurité — jetons (, ) | Possession | Un appareil avec une interface USB, contenant une puce cryptographique et une mémoire sécurisée avec des clés, utilisant une infrastructure de clé publique pour l'authentification | Peut être volé physiquement (mais un attaquant ne pourra pas utiliser l'appareil sans connaître le code PIN ; après plusieurs tentatives incorrectes, l'appareil sera bloqué) |
| Liage à un dispositif | Possession | Processus créant un profil, souvent par l'utilisation de JavaScript, ou via des marqueurs comme des cookies et des objets Flash partagés pour garantir qu'un appareil spécifique est utilisé | Les marqueurs peuvent être volés (copiés), et les caractéristiques d'un appareil légitime peuvent être imitées par un attaquant sur son propre appareil |
| Le comportement | Inhérenciabilité | Analyse de la façon dont l'utilisateur interagit avec l'appareil ou le programme | Le comportement peut être imité |
| Empreintes digitales | Inhérenciabilité | Les empreintes digitales enregistrées sont comparées à celles lues par des moyens optiques ou électroniques | L'image peut être volée et utilisée pour l'authentification |
| Analyse de l'œil | Inhérenciabilité | Les caractéristiques de l'œil, telles que le motif de l'iris de la pupille, sont comparées à de nouveaux scans obtenus par des moyens optiques | L'image peut être volée et utilisée pour l'authentification |
| Reconnaissance faciale | Inhérenciabilité | Les caractéristiques du visage sont comparées à de nouveaux scans obtenus par des moyens optiques | L'image peut être volée et utilisée pour l'authentification |
| Reconnaissance vocale | Inhérenciabilité | Les caractéristiques de l'échantillon vocal enregistré sont comparées à de nouveaux échantillons | L'enregistrement peut être volé et utilisé pour l'authentification, ou émulé |
Dans la deuxième partie de la publication, nous verrons les éléments les plus intéressants : des chiffres et des faits qui servent de base aux conclusions et recommandations présentées dans la première partie. Nous examinerons séparément l'authentification dans les applications utilisateur et dans les systèmes d'entreprise.
À bientôt !
Source : habr.com
