

Le développeur de solutions antivirus « Doctor Web » de la découverte d'un dangereux backdoor, diffusé par des malfaiteurs sous le prétexte d'une mise à jour pour le navigateur populaire Google Chrome. Il a été signalé que plus de 2 000 personnes sont déjà devenues victimes des cybercriminels, et ce nombre continue d'augmenter.
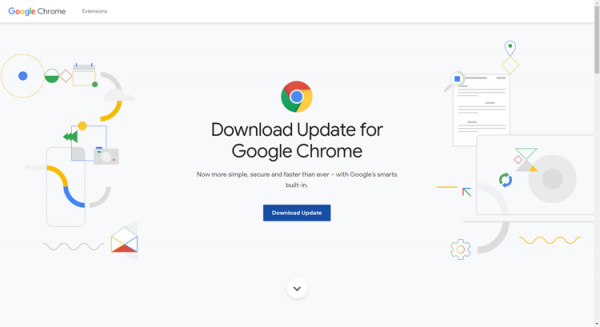
Selon le laboratoire antivirus « Doctor Web », afin de toucher un public maximal, les malfaiteurs ont utilisé des ressources basées sur CMS WordPress — allant de blogs d'actualités à des portails d'entreprise, auxquels les hackers ont réussi à obtenir un accès administratif. Un script JavaScript a été intégré dans le code des pages des sites compromis, redirigeant les utilisateurs vers un site de phishing se faisant passer pour la ressource officielle de l'entreprise Google (voir capture d'écran ci-dessus).
Grâce au backdoor, les malfaiteurs ont la possibilité de livrer un « contenu » nuisible sur les appareils infectés sous la forme d'applications malveillantes. Parmi celles-ci se trouvent : le keylogger X-Key Keylogger, le voleur Predator The Thief et un cheval de Troie pour le contrôle à distance par le protocole RDP.
Pour éviter des incidents désagréables, les spécialistes de l'entreprise « Doctor Web » recommandent d'être extrêmement vigilants lors de la navigation sur Internet et conseillent de ne pas négliger le filtre anti-phishing intégré dans de nombreux navigateurs modernes.
Source : 3dnews.ru
