

Le projet GNU a présenté la première version de test de GNU Anastasis, un protocole et des applications avec sa mise en œuvre, conçus pour un stockage sécurisé des clés de cryptage et des codes d'accès. Le projet est développé par les créateurs du système de paiement GNU Taler en réponse à la nécessité d'un outil pour restaurer des clés perdues à la suite d'une défaillance de stockage ou en raison d'un mot de passe oublié ayant servi à chiffrer la clé. Le code du projet est écrit en langage C et distribué sous la licence GPLv3.
L'idée principale du projet est que la clé est fragmentée en parts, et chaque part est chiffrée et stockée chez un fournisseur de stockage indépendant. Contrairement aux schémas de sauvegarde de clés existants, qui impliquent des services payants ou l'aide d'amis/famille, la méthode proposée par GNU Anastasis ne repose pas sur une confiance totale envers le stockage ni sur la nécessité de se souvenir d'un mot de passe complexe qui chiffre la clé. La protection des sauvegardes de clés par des mots de passe n'est pas considérée comme une solution, car il faut aussi stocker ou mémoriser le mot de passe (les clés seraient perdues à cause d'une amnésie ou de la mort du propriétaire).
Le fournisseur de stockage dans GNU Anastasis ne peut pas utiliser la clé car il n'a accès qu'à une partie de celle-ci, et pour rassembler tous les composants de la clé en un seul, il doit s'authentifier auprès de chaque fournisseur, qui utilise différentes méthodes d'authentification. L'authentification par SMS, par e-mail, la réception d'une lettre papier ordinaire, les appels vidéo, la connaissance de la réponse à une question secrète prédéfinie et la possibilité d'effectuer un transfert depuis un compte bancaire préalablement spécifié sont prises en charge. Ces vérifications confirment que l'utilisateur a accès à son e-mail, à son numéro de téléphone et à son compte bancaire, et peut également recevoir des lettres à l'adresse indiquée.
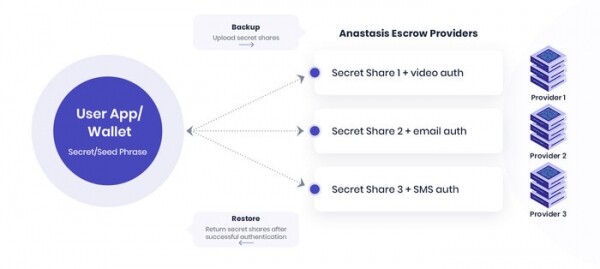
Lors de la sauvegarde de la clé, l'utilisateur choisit lui-même les fournisseurs et les méthodes d'authentification à utiliser. Avant de transmettre les données au fournisseur, une partie de la clé est chiffrée à l'aide d'un hachage, calculé à partir des réponses formalisées à plusieurs questions liées à l'identité du propriétaire de la clé (nom complet, date et lieu de naissance, numéro de sécurité sociale, etc.). Le fournisseur ne reçoit aucune information sur les utilisateurs qui effectuent la sauvegarde, à l'exception des informations nécessaires à l'authentification du propriétaire. Une certaine somme peut être versée au fournisseur pour le stockage (le support de tels paiements a déjà été ajouté dans GNU Taler, mais les deux fournisseurs de tests actuels fonctionnent gratuitement). Une utilitaire avec interface graphique basée sur la bibliothèque GTK a été développée pour gérer le processus de récupération.
Source : opennet.ru
