

La version 1.0 de l'outil OpenZiti a été présentée, permettant d'intégrer des moyens d'interaction réseau distribuée et d'accès aux services dans un environnement réseau isolé au sein des applications. OpenZiti offre la possibilité de déployer un réseau overlay spécifique aux applications en cours de développement, fonctionnant sur Internet classique et utilisant le routage en maillage, où chaque point du réseau se connecte à travers des points voisins. Le code du projet est écrit en Go et est distribué sous la licence Apache 2.0. Des liaisons sont fournies pour les langages C, Go, Python, Swift, Java, Node.js et C# (.NET), ainsi qu'un ensemble d'outils pour l'intégration avec des applications sur la plateforme Android.
Le système OpenZiti est à l'origine conçu pour construire des réseaux garantissant la protection et l'isolation du trafic dans des environnements non sécurisés, où les nœuds peuvent être compromis (architecture à confiance zéro — Zero Trust). La technologie peut être utilisée pour organiser la communication avec les applications au lieu de VPN. Le fonctionnement du réseau est assuré par l'utilisation d'un processus contrôleur qui gère la configuration du réseau, l'authentification et le paramétrage des services, ainsi que des nœuds autorisés à agir en tant que routeurs, formant un réseau en maillage et effectuant le transit du trafic à travers eux. Il est possible d'ajouter des services pour la répartition de la charge et garantir la résilience.
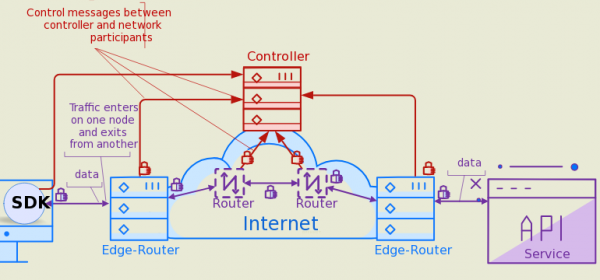
L'accès au réseau overlay s'effectue via des clients edge spécifiques, permettant de se connecter depuis un réseau externe au réseau overlay créé avec OpenZiti. Il est possible de créer des tunnels et des proxys, permettant de faire passer le trafic depuis un réseau traditionnel vers le réseau overlay et vice versa, afin d'interagir avec les applications fonctionnant dans le réseau overlay et d'accéder à des applications existantes qui n'intègrent pas la prise en charge du réseau overlay.
L'accès au réseau et l'obtention de données depuis serveurs La DNS n'est possible qu'après une autorisation et une authentication obligatoires - sans les pouvoirs nécessaires, le client ne pourra pas vérifier la disponibilité du service ni s'y connecter. Tout le trafic est protégé par mTLS (authentification mutuelle, où le client et le serveur s'authentifient mutuellement) et par un chiffrement de bout en bout (ChaCha20-Poly1305), c'est-à-dire que la compromission des nœuds du réseau ne permettra pas de visualiser le trafic des applications. Les fonctions de la bibliothèque libsodium sont utilisées pour le chiffrement.
Parmi les applications populaires utilisant OpenZiti, on peut citer la plateforme de partage de données Zrok et l'écosystème browZer pour le déploiement de sites dans un réseau superposé. En plus de créer des applications réseau distribuées, OpenZiti convient également à la construction de réseaux privés pour organiser l'accès à des API fermées, des sites ou des bases de données, camouflant les infrastructures basées sur Kubernetes dans un réseau superposé, ainsi qu'à la gestion à distance de systèmes et d'appareils externes sans configurer de pare-feu et sans avoir recours à un VPN.
La version OpenZiti 1.0 garantit la stabilité de l'API pour les routeurs et les contrôleurs (la stabilité de l'API pour les clients était déjà garantie auparavant). À partir de cette version, la compatibilité descendante sera maintenue dans l'API et l'interface de ligne de commande, et en cas de nécessité de suppression de fonctionnalités, un processus de pré-transition vers une catégorie obsolète sera appliqué, suivie d'une suppression effective seulement lors d'un changement significatif de la version. Dans la nouvelle version, des tests supplémentaires ont également été effectués en simulant divers échecs de composants réseau (test de chaos), permettant de s'assurer de la robustesse du réseau en cas de situations anormales et de sa capacité à retrouver un fonctionnement normal après la reprise des composants défaillants.
Source : opennet.ru
