

La société eQualite a publié la version 1.4.0 de son navigateur web mobile CENO, conçu pour permettre l'accès à l'information en cas de censure, de filtrage du trafic ou de déconnexion de segments d'Internet du réseau mondial. Il est basé sur Firefox for Android (Mozilla Fennec). Les fonctionnalités liées à la construction d'un réseau décentralisé ont été isolées dans une bibliothèque distincte appelée Ouinet, qui peut être utilisée pour ajouter des moyens de contourner la censure dans n'importe quelle application. Les travaux du projet sont diffusés sous licence MIT. Des versions prêtes à l'emploi sont disponibles sur Google Play.
Le navigateur CENO et la bibliothèque Ouinet permettent d'accéder à l'information malgré des blocages actifs de serveurs proxy, VPN, de passerelles et d'autres mécanismes centralisés de contournement des filtres, jusqu'à la déconnexion totale d'Internet dans les zones censurées (en cas de blocage complet, le contenu peut être diffusé à partir du cache ou de stockages locaux). Un réseau P2P est créé pour l'échange de données, permettant aux utilisateurs de rediriger le trafic vers des passerelles externes (injecteur) qui garantissent l'accès à l'information en contournant les filtres.
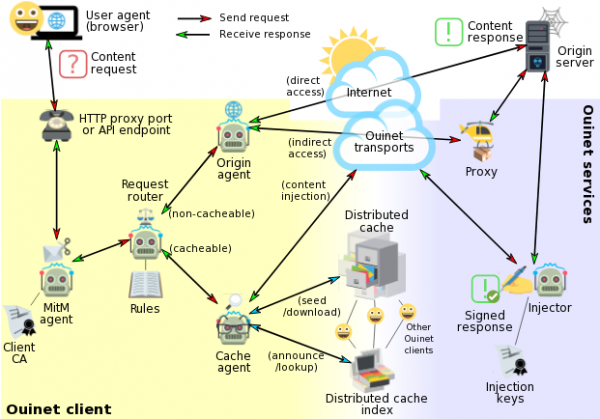
Le projet prévoit également la mise en cache du contenu du côté de chaque utilisateur, en maintenant un cache décentralisé de contenu populaire. Lorsqu'un utilisateur ouvre un site, le contenu chargé est mis en cache dans son système et devient accessible aux membres du réseau P2P qui ne peuvent pas avoir accès directement aux ressources ou aux passerelles pour contourner le blocage. Seules les données explicitement demandées par cet appareil sont stockées. L'identification des pages mises en cache se fait par le biais d'un hachage de l'URL, tandis que toutes les données supplémentaires associées à la page, telles que les images, les scripts et les styles, sont regroupées et renvoyées ensemble sous un seul identifiant.
Pour accéder au nouveau contenu, dont l'accès direct est bloqué, des passerelles proxy spéciales (injector) sont utilisées, qui sont situées dans des parties externes du réseau, non soumises à la censure. Les informations entre le client et la passerelle sont chiffrées à l'aide d'un chiffrement basé sur des clés publiques. Pour identifier les passerelles et prévenir l'introduction de passerelles malveillantes, des signatures numériques sont utilisées, et les clés des passerelles accompagnées par le projet sont incluses dans la livraison du navigateur.
Pour accéder à la passerelle en cas de blocage, une connexion en chaîne à travers d'autres utilisateurs est prise en charge, qui agissent en tant que proxy pour faire passer le trafic vers la passerelle (les données sont chiffrées avec la clé de la passerelle, ce qui empêche les utilisateurs de transit, à travers les systèmes desquels la demande est transmise, de s'immiscer dans le trafic ou de déterminer le contenu). Les systèmes clients ne transmettent pas les requêtes externes au nom d'autres utilisateurs, mais fournissent soit des données du cache, soit servent de maillon pour établir un tunnel vers la passerelle proxy.
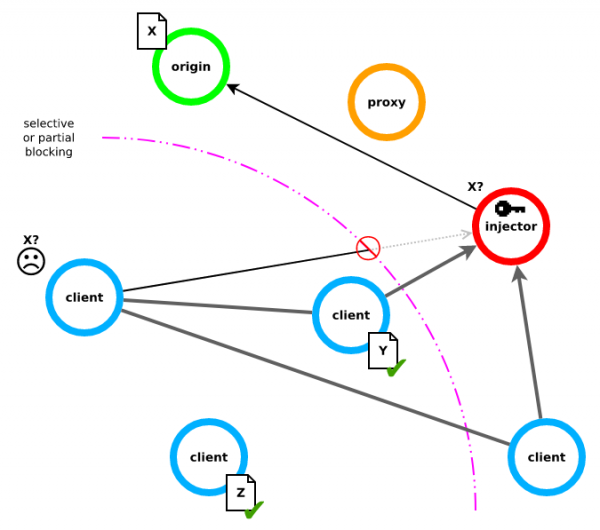
CENO ne garantit pas l'anonymat et les informations sur les requêtes envoyées sont disponibles pour analyse sur les appareils des participants (un attaquant peut obtenir des informations sur les données demandées ou remises depuis le cache d'autres utilisateurs, et peut également déterminer qu'un utilisateur a accédé à un site particulier via son hash). Dans un premier temps, le navigateur essaie de livrer les requêtes directement, et si la requête directe échoue, il effectue une recherche dans le cache distribué. En l'absence d'URL dans le cache, les informations sont demandées via une connexion à la passerelle proxy ou en s'adressant à une passerelle via un autre utilisateur. Les données sensibles, telles que les cookies, ne sont pas conservées dans le cache.
Pour les requêtes confidentielles, par exemple celles nécessitant une connexion à votre compte e-mail et sur les réseaux sociaux, il est recommandé d'utiliser un onglet privé séparé, dans lequel les données sont demandées uniquement directement ou via un proxy, mais sans faire appel au cache et sans y rester.
Chaque système dans le réseau P2P est doté d'un identifiant interne, utilisé lors du routage dans le réseau P2P, mais non lié à la localisation physique de l'utilisateur. L'intégrité des informations transmises et conservées dans le cache est assurée par l'utilisation de signatures numériques (Ed25519). Le trafic transmis est chiffré à l'aide de TLS. Pour accéder aux informations sur la structure du réseau, les participants et le contenu mis en cache, une table de hachage distribuée (DHT) est utilisée. Si nécessaire, en plus de HTTP, µTP ou Tor peuvent être utilisés comme transport.
Modifications dans la nouvelle version :
- Il est désormais possible d'accéder aux données stockées dans le cache local du système courant, ce qui permet à plusieurs utilisateurs d'un réseau local de se fournir mutuellement un accès à du contenu précédemment téléchargé dans des réseaux entièrement isolés, n'ayant pas accès à Internet. L'échange de données est également possible avant le chargement de la table de hachage distribuée (DHT).
- L'adresse IP d'un des nœuds a été ajoutée à la liste des nœuds utilisés pour se connecter au réseau en cas de défaillance de DNS.
- Les fonctionnalités de débogage des erreurs ont été étendues.
- Le complément de navigateur «HTTPS par défaut» est inclus, qui active par défaut l'utilisation du protocole HTTPS.
- Le dialogue «no Wi-Fi» a été transformé en «on mobile data» et est désormais affiché lors de l'utilisation du réseau mobile, quelle que soit l'état du Wi-Fi.
- Les versions CENO Extension 1.4.2 et Ouinet client 0.18.2 ont été mises à jour.
Source : opennet.ru
