

La version 6 du projet Pi-hole a été présentée, développant un système pour le blocage centralisé des publicités dans un réseau local, permettant de se passer de bloqueurs dans les navigateurs et sur les appareils clients. Le schéma proposé est actuel pour la lutte contre la publicité sur les appareils dans les réseaux domestiques, comme les téléviseurs intelligents et les centres multimédias, ainsi que pour le blocage des publicités dans les applications mobiles sur les smartphones. Le blocage dans Pi-hole est réalisé au niveau DNS — le système applique une liste noire de domaines utilisés pour afficher des publicités, et redirige au niveau DNS les requêtes vers ces domaines vers l'adresse 0.0.0.0. Les travaux du projet sont distribués sous la licence EUPL 1.2 (European Union Public License).
Pour installer Pi-hole, il suffit de lancer un script shell qui automatise le téléchargement et l'installation des composants nécessaires. L'installation est prise en charge sur Debian, Ubuntu, Fedora, Raspberry Pi OS (Raspbian), Armbian et CentOS Stream pour les architectures x86_64, i386, ARM64, ARMv6, ARMv7 et RISC-V. Il est prévu que Pi-hole puisse être installé sur des cartes telles que Raspberry Pi (la performance du Raspberry Pi Zero est suffisante). De plus, une image de conteneur pré-configurée est proposée, contenant un environnement opérationnel basé sur Pi-hole.
Pi-hole lance des serveurs DHCP et DNS, basés sur une version modifiée de dnsmasq. Le serveur DHCP est utilisé pour transmettre automatiquement les paramètres du serveur DNS impliqué dans le blocage. Pour gérer le serveur DNS et collecter des statistiques, un processus en arrière-plan nommé FTLDNS (pihole-FTL) est utilisé. La gestion de FTLDNS peut se faire via l'API Web, telnet ou l'utilitaire en ligne de commande pihole. FTLDNS accumule des statistiques concernant le nombre de blocages et de requêtes, domainesles requêtes DNS en réception, le blocage des domaines des réseaux publicitaires, les requêtes DNS mises en cache et redirigées, ainsi que le nombre de clients. Les statistiques sont stockées en utilisant SQLite.
Au-dessus de l'API fournie par FTLDNS, une interface web pour le suivi et la gestion des blocages a été mise en place, basée sur le code AdminLTE. L'interface web est adaptée pour fonctionner à la fois sur des ordinateurs avec de grands écrans et sur des appareils mobiles. L'accès à des journaux détaillés, des données récapitulatives (par exemple, les clients et domaines les plus populaires), une visualisation graphique, l'extraction de l'historique sur une période définie, le filtrage des journaux, la gestion de listes blanches et noires distinctes, le blocage basé sur des expressions régulières, ainsi que la gestion des paramètres DHCP et DNS est pris en charge.
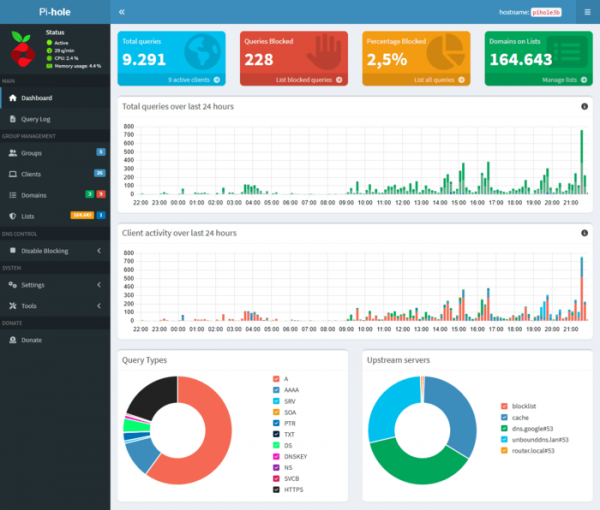
Dans cette nouvelle version :
- Un serveur HTTP et une API REST sont intégrés dans le processus en arrière-plan pihole-FTL. La mise en œuvre du serveur HTTP est basée sur la bibliothèque CivetWeb. Auparavant, un serveur HTTP lighttpd était lancé pour organiser le fonctionnement de l'interface web. Les gestionnaires de serveur de l'interface web ont été réécrits de PHP en Lua (CivetWeb offre un support intégré pour Lua, ce qui a permis d'éliminer PHP des dépendances).
- Les capacités de filtrage des domaines ont été étendues et le support pour l'ajout de listes blanches externes a été ajouté, définissant les domaines auxquels l'accès sera autorisé indépendamment des listes noires.
- Des fichiers de configuration disparates ont été regroupés en un seul fichier au format toml (\/etc\/pihole\/pihole.toml). Pour modifier la configuration, il est possible d'éditer directement le fichier toml, d'utiliser la commande « pihole-FTL —config », de redéfinir des paramètres via des variables d'environnement, d'accéder à l'API ou de modifier les paramètres via l'interface web.
- L'interface web a été complètement repensée, introduisant une séparation entre les modes normal et expert.
- Ajout de la prise en charge de HTTPS, avec la possibilité de fournir à la fois un propre certificat TLS, ainsi qu'une génération automatique de certificat.
- L'image du conteneur pour Docker a été migrée vers Alpine Linux au lieu de Debian, ce qui a permis de réduire considérablement sa taille.
Source : opennet.ru
