

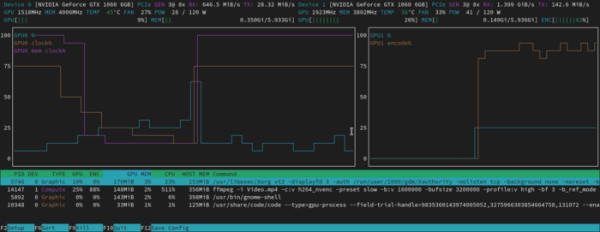
La version 3.2.0 de l'outil en ligne de commande nvtop, destiné à la surveillance interactive des performances des GPU et des accélérateurs matériels, a été publiée. L'outil permet de suivre visuellement sur des graphiques l'utilisation, la consommation de mémoire et la variation des fréquences des GPU, ainsi que de visualiser les processus qui sollicitent le plus les GPU. Il prend en charge les GPU et accélérateurs des entreprises AMD, Intel, NVIDIA, Apple (M1 & M2), Huawei (Ascend), Qualcomm et Broadcom (VideoCore). Il est possible de surveiller plusieurs puces sur un seul écran.
La nouvelle version apporte la prise en charge des pilotes Intel XE et Broadcom V3D (Raspberry Pi). Un support pour l'accélérateur AI Google TPU (Tensor Processing Unit) a été ajouté. Les options « -P » et « -s » ont été ajoutées pour masquer la section de la liste des processus et pour enregistrer l'état au format JSON.
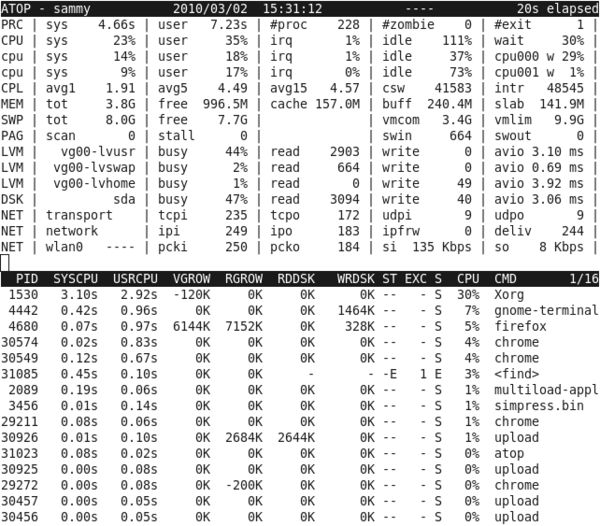
La version 2.11.1 de l'outil Atop, destiné à la surveillance interactive des paramètres de travail du système et à l'affichage de l'activité des processus, a également été publiée. Contrairement à l'outil top, le programme atop présente un niveau de détails plus élevé (CPU, GPU, mémoire, disques, réseau, flux, conteneurs) et permet l'exportation périodique des rapports dans un fichier pour une analyse ultérieure. Le code est écrit en langage C et est distribué sous la licence GPLv2.
La nouvelle version corrige une vulnérabilité (CVE-2025-31160) permettant à un utilisateur local de provoquer un dépassement de tampon lors de l'exécution de l'outil atop par un autre utilisateur. Par exemple, un utilisateur sans privilèges peut mener une attaque contre l'administrateur qui exécute l'outil atop. Le problème est dû au fait qu' atop prend en charge de manière optionnelle la collecte de statistiques sur les GPU, qui est déportée dans un processus distinct atopgpud. L'interaction avec ce processus se fait via un port TCP. Lors du démarrage, atop essaie de se connecter à ce port TCP et charge périodiquement des statistiques via celui-ci sans effectuer de vérification adéquate de la taille des données transmises.
La méthode d'attaque consiste à ce que tout utilisateur dans le système puisse lancer sur le port réseau atopgpud son propre gestionnaire, qui fournira des données délibérément plus volumineuses, ce qui entraînera un dépassement de tampon dans atop lors de la tentative d'analyse des statistiques. La possibilité de créer un exploit fonctionnel pour l'exécution de code n'a pas encore été démontrée. Dans la nouvelle version, la collecte de statistiques via le port TCP est désactivée par défaut et une option « -k » a été ajoutée pour activer la prise en charge de atopgpud. De plus, des vérifications supplémentaires ont été apportées au code d'analyse des statistiques pour prévenir les débordements.
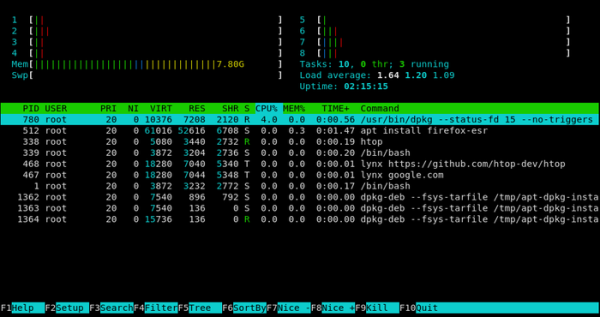
En conclusion, on peut noter la sortie de l'utilitaire similaire à top, htop 3.4.0, remarquable pour ses fonctionnalités telles que le défilement vertical et horizontal libre de la liste des processus, des outils d'évaluation de l'efficacité du travail SMP et de l'utilisation de chaque cœur de processeur, la présence d'un mode d'affichage en arbre, des options flexibles de personnalisation de l'interface, le support du filtrage de processus et de leur gestion (arrêt, réglage de priorité). Le code du projet est écrit en langage C et distribué sous la licence GPLv2.
La nouvelle version a ajouté le suivi de l'activité GPU sous Linux ; elle améliore le fonctionnement sur les ordinateurs Apple ARM ; elle a résolu les problèmes de compilation pour DragonFlyBSD, Darwin, NetBSD, OpenBSD et Solaris ; elle tient compte de l'activité disque et réseau sous DragonFlyBSD ; elle a ajouté des informations sur les threads et l'état des processus sous macOS ; la prise en charge de l'Unicode a été étendue ; le code pour le travail avec les capteurs de température a été refait ; la performance du code pour l'analyse des statistiques a été améliorée ; la prise en charge du masquage des données sur le cache et les tampons a été ajoutée.
Source : opennet.ru
