

Le chercheur en sécurité israélien Ido Hoorvitch de Tel-Aviv a publié les résultats d'une expérience sur la fiabilité des mots de passe utilisés pour l'accès aux réseaux sans fil. Lors de l'étude des trames interceptées avec des identifiants PMKID, il a réussi à composer des mots de passe pour accéder à 3663 des 5000 (73%) réseaux sans fil étudiés à Tel-Aviv. Il a été conclu que la plupart des propriétaires de réseaux sans fil choisissent des mots de passe peu fiables, vulnérables à l'attaque par hachage, et que leurs réseaux peuvent être attaqués en utilisant des outils standards tels que hashcat, hcxtools et hcxdumptool.
Ido a utilisé un ordinateur portable avec Ubuntu Linux pour intercepter les paquets des réseaux sans fil, l'a mis dans un sac à dos et a erré dans la ville jusqu'à ce qu'il ait réussi à intercepter des trames avec des identifiants PMKID de cinq mille réseaux sans fil différents. Ensuite, il a utilisé un ordinateur avec 8 GPU NVIDIA QUADRO RTX 8000 de 48 Go pour craquer les mots de passe à partir des hachages extraits de l'identifiant PMKID. Les performances de craquage sur cette machine le serveur ont atteint presque 7 millions de hachages par seconde. Pour comparaison, sur un ordinateur portable standard, la performance est d'environ 200 000 hachages par seconde, ce qui est suffisant pour cracker un mot de passe de 10 chiffres en environ 9 minutes.
Pour accélérer le processus de craquage, la recherche a été limitée à des séquences ne comportant que 8 lettres en minuscules, ainsi que 8, 9 ou 10 chiffres. Cette restriction a suffi pour déterminer les mots de passe pour 3663 des 5000 réseaux. Les mots de passe les plus courants étaient de 10 chiffres, utilisés dans 2349 réseaux. Les mots de passe de 8 chiffres ont été utilisés dans 596 réseaux, ceux de 9 chiffres dans 368, et les mots de passe de 8 lettres en minuscules dans 320. La répétition du craquage à l'aide du dictionnaire rockyou.txt, d'une taille de 133 Mo, a permis de cracker immédiatement 900 mots de passe.
Il est supposé que la situation en matière de fiabilité des mots de passe dans les réseaux sans fil dans d'autres villes et pays est à peu près similaire, et que la plupart des mots de passe peuvent être craqués en quelques heures avec environ 50 $ dépensés pour une carte réseau prenant en charge le mode de surveillance de l'air (dans l'expérience, une carte ALFA Network AWUS036ACH a été utilisée). L'attaque basée sur le PMKID s'applique uniquement aux points d'accès prenant en charge le roaming, mais comme l'a montré la pratique, la plupart des fabricants ne le désactivent pas.
Pour l'attaque, une méthode classique de piratage des réseaux sans fil utilisant WPA2, connue depuis 2018, a été appliquée. Contrairement à la méthode traditionnelle qui nécessite l'interception de trames de handshake lors de la connexion d'un utilisateur, la méthode basée sur l'interception de PMKID n'est pas liée à la connexion d'un nouvel utilisateur au réseau et peut être réalisée à tout moment. Pour obtenir des données suffisantes pour commencer à deviner le mot de passe, il suffit d'intercepter une seule trame avec l'identifiant PMKID. De telles trames peuvent être obtenues à la fois en mode passif, en surveillant l'activité associée au roaming, ou en initiant de force la transmission de trames avec PMKID dans l'air en envoyant une requête d'authentification au point d'accès.
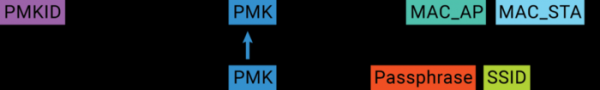
PMKID est un hachage généré à l'aide du mot de passe, de l'adresse MAC du point d'accès, de l'adresse MAC du client et du nom du réseau sans fil (SSID). Les trois derniers paramètres (MAC AP, MAC Station et SSID) sont connus d'emblée, ce qui permet d'utiliser une méthode de brute force par dictionnaire pour déterminer le mot de passe, de manière similaire à comment les mots de passe des utilisateurs dans un système peuvent être devinés lors de la fuite de leur hachage. Ainsi, la sécurité de l'accès à un réseau sans fil dépend totalement de la robustesse du mot de passe établi.
Source : opennet.ru
