

Le projet Firezone développe un serveur VPN pour permettre l'accès aux hôtes dans un réseau isolé interne depuis des dispositifs utilisateurs se trouvant dans des réseaux externes. Le projet vise à atteindre un haut niveau de sécurité et à simplifier le processus de déploiement du VPN. Le code du projet est écrit en Elixir et en Ruby, et est distribué sous la licence Apache 2.0.
Le projet est développé par un ingénieur en automatisation de la sécurité de Cisco, qui a tenté de créer une solution automatisant le travail avec la configuration des hôtes et évitant les problèmes rencontrés lors de la mise en place d'un accès sécurisé aux VPC dans le cloud. Firezone peut être considéré comme une alternative open source à l'OpenVPN Access Server, construit sur WireGuard au lieu d'OpenVPN.
Pour l'installation, des paquets rpm et deb sont proposés pour différentes versions de CentOS, Fedora, Ubuntu et Debian, dont l'installation ne nécessite pas de dépendances externes, car toutes les dépendances nécessaires sont déjà incluses grâce à l'outil Chef Omnibus. Un système avec un noyau Linux de version 4.19 ou supérieure et un module de noyau compilé avec VPN WireGuard. Selon l'auteur, le démarrage et la configuration d'un serveur VPN peuvent être réalisés en quelques minutes. Les composants de l'interface web s'exécutent sous un utilisateur non privilégié, et l'accès est uniquement possible via HTTPS.
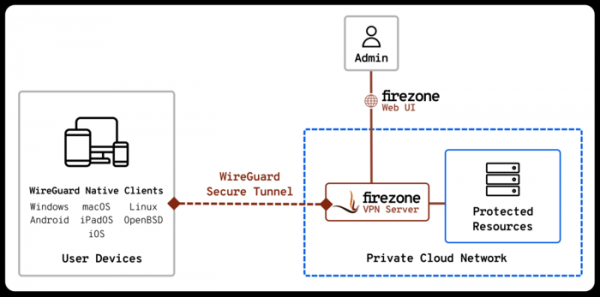
Pour établir des canaux de communication dans Firezone, WireGuard est utilisé. Firezone intègre également des fonctions de pare-feu utilisant nftables. À l'heure actuelle, le pare-feu est limité aux moyens de bloquer le trafic sortant vers des hôtes ou des sous-réseaux spécifiques dans les réseaux internes ou externes. La gestion se fait via l'interface web ou en mode ligne de commande à l'aide de l'outil firezone-ctl. L'interface web est construite sur la base de Admin One Bulma.
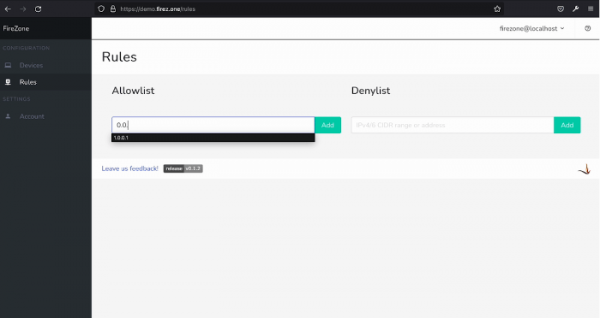
Actuellement, tous les composants de Firezone s'exécutent sur une seule le serveur, mais le projet est initialement développé avec un souci de modularité et il est prévu d'ajouter la possibilité de séparer les composants pour l'interface web, le VPN et le pare-feu sur différents hôtes dans le futur. Les plans mentionnent également l'intégration d'un bloqueur de publicités fonctionnant au niveau DNS, le support de listes de blocage d'hôtes et de sous-réseaux, la possibilité d'authentification via LDAP / SSO et des fonctionnalités supplémentaires de gestion des utilisateurs.
Source : opennet.ru
