

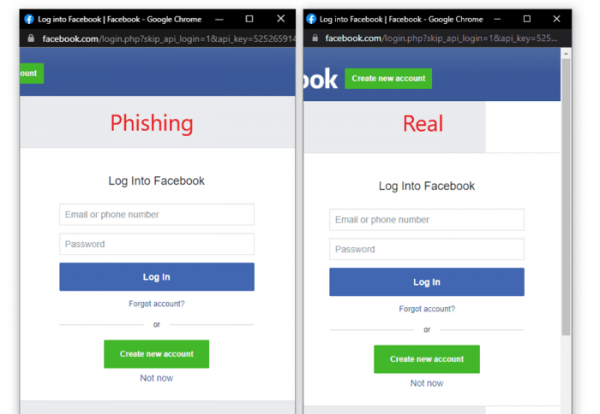
Des informations ont été publiées sur une méthode de phishing permettant de créer chez l'utilisateur l'illusion de travailler avec un formulaire d'authentification légitime grâce à la recréation de l'interface du navigateur dans une zone affichée au-dessus de la fenêtre actuelle à l'aide d'un iframe. Alors que par le passé, les attaquants essayaient de tromper les utilisateurs en enregistrant des domaines similaires ou en manipulant les paramètres dans l'URL, cette méthode utilise des outils HTML et CSS pour dessiner des éléments dans la partie supérieure de la fenêtre contextuelle, répétant l'interface du navigateur, y compris le titre avec les boutons de contrôle de la fenêtre et la barre d'adresse, affichant une adresse qui ne correspond pas à l'adresse réelle du contenu.
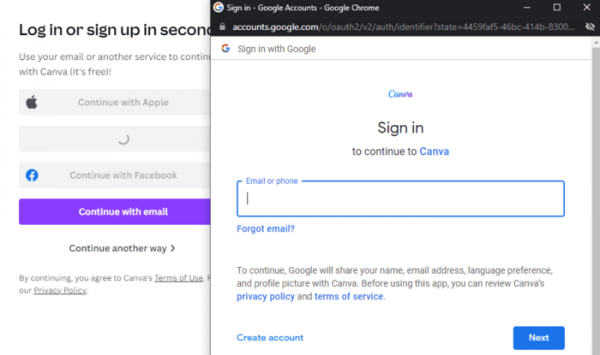
Étant donné que de nombreux sites utilisent des formulaires d'authentification via des services tiers prenant en charge le protocole OAuth, et que ces formulaires sont affichés dans une fenêtre séparée, la génération d'une fausse interface de navigateur peut tromper même un utilisateur expérimenté et attentif. Cette méthode pourrait, par exemple, être utilisée sur des sites piratés ou peu fiables pour collecter des données sur les mots de passe des utilisateurs.
Le chercheur, ayant porté attention à ce problème, a publié un ensemble de maquettes simulant l'interface de Chrome dans des thèmes sombres et clairs pour macOS et Windows. La fenêtre contextuelle est formée à l'aide d'un iframe, rendu au-dessus du contenu. Pour plus de réalisme, des gestionnaires sont attachés via JavaScript, permettant de déplacer la fenêtre factice et d'appuyer sur les boutons de contrôle de la fenêtre.

Source : opennet.ru
