

Une attaque de phishing a été constatée contre les bibliothèques JavaScript, au cours de laquelle un message, prétendument envoyé par le service NPM, a été diffusé, demandant de confirmer son adresse e-mail. Cette attaque a permis aux cybercriminels d'obtenir les jetons NPM d'un des grands projets JavaScript et de publier des mises à jour avec du code malveillant pour cinq paquets NPM, totalisant environ 100 millions de téléchargements par semaine.
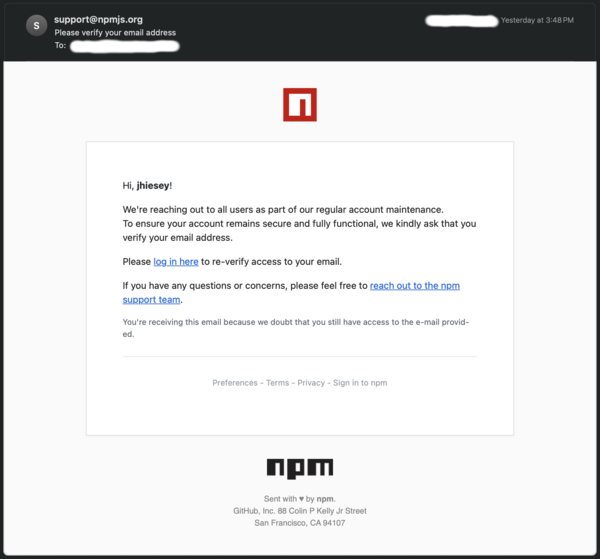
Le message envoyé aux mainteneurs était stylisé comme des notifications standard envoyées par NPM, provenant de l'adresse «support@npmjs.org», mais le lien pointait vers le domaine «npnjs.com» au lieu de «npmjs.com» (la troisième lettre étant un «n» à la place d'un «m»). Les attaquants ont exploité un effet psychologique, selon lequel le cerveau, anticipant le résultat attendu, ne remarque pas de petites distorsions, comme le remplacement de lettres similaires ou l'ordre des lettres dans un mot. En cliquant sur le lien, une copie complète du site npmjs.com s'ouvrait (probablement configurée via un proxy interceptant le jeton d'accès).
Au cours de l'attaque, de nouvelles versions de paquets ont été créées :
- eslint-config-prettier : 8.10.1, 9.1.1, 10.1.6, 10.1.7.
- eslint-plugin-prettier : 4.2.2, 4.2.3.
- synckit : 0.11.9.
- @pkgr/core : 0.2.8.
- napi-postinstall : 0.3.1.
Des codes malveillants ont été ajoutés aux versions publiées pour attaquer les utilisateurs de la plateforme Windows. Les modifications apportées téléchargeaient la bibliothèque node-gyp.dll, contenant des fonctionnalités pour l'exécution à distance de commandes dans le système.
Le mainteneur a réalisé qu'il était victime de phishing environ une heure après avoir reçu la première plainte concernant la publication de versions douteuses. Il a immédiatement révoqué le jeton d'accès, changé les mots de passe, marqué les versions problématiques comme obsolètes pour empêcher leur téléchargement par des systèmes de construction automatisés et envoyé une demande pour supprimer les versions problématiques du dépôt au support NPM.
Il n'est pas précisé combien d'utilisateurs ont réussi à télécharger des versions malveillantes (par exemple, la version malveillante du package eslint-plugin-prettier est restée dans le dépôt pendant environ deux jours). Au cours de la semaine dernière, le package eslint-config-prettier a enregistré 30 millions de téléchargements et a été utilisé comme dépendance par 11 762 packages, le package eslint-plugin-prettier - 21 millions de téléchargements (8 468 packages dépendants), synckit - 18 millions, @pkgr/core - 16 millions et napi-postinstall - 10 millions.
Source : opennet.ru
