

Les membres de l'équipe de sécurité de Google ont publié une bibliothèque open source appelée Paranoid, destinée à identifier les artefacts cryptographiques non fiables, tels que les clés publiques et les signatures numériques, créés dans des systèmes matériels (HSM) et logiciels vulnérables. Le code est écrit en Python et est distribué sous la licence Apache 2.0.
Le projet peut s'avérer utile pour évaluer indirectement l'application d'algorithmes et de bibliothèques comportant des vulnérabilités connues, affectant la fiabilité des clés générées et des signatures numériques, si les artefacts vérifiés sont générés par des matériels inaccessibles à l'évaluation ou par des composants propriétaires, considérés comme des boîtes noires. La bibliothèque peut également analyser des ensembles de nombres pseudo-aléatoires pour vérifier la fiabilité de leur générateur, et identifier des problèmes inconnus dans une grande collection d'artefacts, résultant d'erreurs de programmation ou d'utilisation de générateurs de nombres pseudo-aléatoires non fiables.
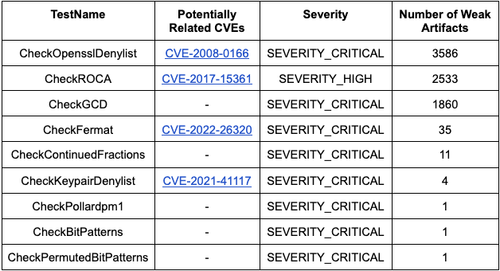
Lors de la vérification à l'aide de la bibliothèque proposée du contenu des journaux publics CT (Certificate Transparency), incluant des informations sur plus de 7 milliards de certificats, aucun problème de clés publiques basées sur des courbes elliptiques (EC) et de signatures numériques basées sur l'algorithme ECDSA n'a été identifié, mais des clés publiques problématiques basées sur l'algorithme RSA ont été trouvées. En particulier, 3586 clés non fiables, générées par un code avec une vulnérabilité non corrigée CVE-2008-0166 dans le paquet OpenSSL pour Debian, 2533 clés liées à la vulnérabilité CVE-2017-15361 dans la bibliothèque Infineon, et 1860 clés avec une vulnérabilité liée à la recherche du plus grand commun diviseur (GCD). Les informations sur les certificats problématiques encore en circulation ont été envoyées aux autorités de certification pour leur révocation.
Source : opennet.ru
