

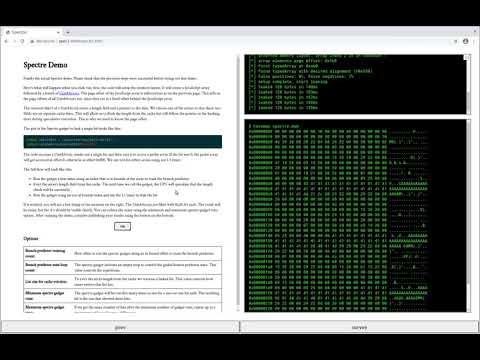
La société Google a publié plusieurs prototypes d'exploits montrant la possibilité d'exploiter les vulnérabilités de la classe Spectre lors de l'exécution de code JavaScript dans le navigateur, contournant ainsi les méthodes de protection précédemment mises en place. Les exploits peuvent être utilisés pour accéder à la mémoire du processus traitant le contenu web dans l'onglet actuel. Pour tester le fonctionnement de l'exploit, le site leaky.page a été lancé, et le code décrivant la logique de travail est disponible sur GitHub.
Le prototype proposé est conçu pour réaliser une attaque sur des systèmes avec des processeurs Intel Core i7-6500U dans un environnement avec Linux et Chrome 88. Des modifications sont nécessaires pour utiliser l'exploit dans d'autres environnements. La méthode d'exploitation n'est pas spécifique aux processeurs Intel : après adaptations appropriées, l'exploit a été confirmé sur des systèmes avec des CPU d'autres fabricants, y compris les Apple M1 basés sur l'architecture ARM. Après quelques ajustements mineurs, l'exploit fonctionne également sur d'autres systèmes d'exploitation et dans d'autres navigateurs basés sur le moteur Chromium.
Dans un environnement basé sur Chrome 88 et des processeurs Intel Skylake, une fuite de données a été obtenue à partir du processus responsable du traitement du contenu web dans l'onglet actuel de Chrome (renderer process), à une vitesse de 1 kilooctet par seconde. De plus, des prototypes alternatifs ont été développés, par exemple, un exploit qui permet d'augmenter la vitesse de fuite à 8kB/s en réduisant la stabilité en utilisant un timer performance.now() avec une précision de 5 microsecondes (0,005 millisecondes). Un variant fonctionnant avec une précision de timer d'une milliseconde a également été préparé, qui pouvait être utilisé pour accéder à la mémoire d'un autre processus à une vitesse d'environ 60 octets par seconde.
Le code de démonstration publié se compose de trois parties. La première partie effectue l'étalonnage du timer pour évaluer le temps d'exécution des opérations nécessaires à la récupération des données restantes dans le cache du processeur en raison de l'exécution spéculative des instructions du CPU. La deuxième partie détermine la disposition de la mémoire utilisée lors du placement d'un tableau JavaScript.
La troisième partie exploite directement la vulnérabilité Spectre pour déterminer le contenu de la mémoire du processus actuel en créant des conditions pour l'exécution spéculative de certaines opérations, dont les résultats sont rejetés par le processeur après la détection d'une prévision échouée, mais les traces d'exécution s'accumulent dans le cache général et peuvent être récupérées à l'aide de méthodes de détermination du contenu du cache par des canaux latéraux, analysant le changement du temps d'accès aux données mises en cache et non mises en cache.
La technique d'exploitation proposée permet de se passer de minuteries de haute précision, accessibles via l'API performance.now(), et sans supporter le type SharedArrayBuffer, qui permet de créer des tableaux en mémoire partagée. L'exploit comprend un gadget Spectre, entraînant une exécution spéculative contrôlée d'un code, et un analyseur de fuite par canaux latéraux, déterminant les données mises en cache obtenues lors de l'exécution spéculative.
Le gadget est implanté à l’aide d’un tableau JavaScript, dans lequel une tentative d'accès à une zone en dehors des limites du tampon est réalisée, affectant l'état du bloc de prédiction des branches à cause d'un contrôle de taille de tampon ajouté par le compilateur (le processeur effectue spéculativement l'accès, mais rétablit l'état après vérification). Pour analyser le contenu du cache en raison d'une précision insuffisante du minuteur, une méthode trompant la stratégie d'éviction de données du cache Tree-PLRU utilisée dans les processeurs est proposée, permettant d'augmenter considérablement la différence de temps lors de la restitution d'une valeur du cache par rapport à une absence de valeur dans le cache en raison d'un nombre accru de cycles.
Il est à noter que Google a publié un prototype d'exploit afin de montrer la réalité des attaques utilisant des vulnérabilités de la classe Spectre et pour inciter les développeurs web à appliquer des techniques minimisant les risques de telles attaques. Google estime qu'il est impossible de créer des exploits universels, prêts non seulement pour la démonstration, mais aussi pour une utilisation généralisée, sans une refonte substantielle du prototype proposé.
Pour réduire les risques, il est recommandé aux propriétaires de sites d'utiliser les en-têtes récemment mis en œuvre tels que la Cross-Origin Opener Policy (COOP), la Cross-Origin Embedder Policy (COEP), la Cross-Origin Resource Policy (CORP), le Fetch Metadata Request, les X-Frame-Options, les X-Content-Type-Options et le SameSite Cookie. Ces mécanismes ne protègent pas directement contre les attaques, mais ils permettent d'isoler les données du site pour éviter leur fuite dans des processus pouvant exécuter du code JavaScript malveillant (la fuite provient de la mémoire du processus actuel, où, en plus du code malveillant, des données d'un autre site ouvert dans le même onglet peuvent être traitées). L'idée principale est de séparer l'exécution du code du site des codes externes provenant de sources non fiables, par exemple, ceux intégrés via des iframe.
Source : opennet.ru
