

Des chercheurs de l'université de Boston méthode d'attaque
(CVE-2019-11728), peuvent effectuer une analyse des adresses IP et des ports réseau ouverts sur le réseau interne de l'utilisateur, protégé de la connexion extérieure par un pare-feu, ou sur le système actuel (localhost). L'attaque peut être réalisée en ouvrant une page spécialement conçue dans le navigateur. La technique proposée repose sur l'utilisation de l'en-tête HTTP (HTTP Alternate Services, ). Le problème apparaît dans Firefox, Chrome et les navigateurs basés sur leurs moteurs, y compris Tor Browser et Brave.
L'en-tête Alt-Svc permet au serveur de définir une méthode alternative d'accès au site et d'informer le navigateur qu'il doit rediriger la demande vers un nouvel hôte, par exemple, pour le rééquilibrage de charge. Il est également possible de spécifier un port réseau pour le transfert, par exemple, en désignant 'Alt-Svc: http/1.1="other.example.com:443";ma=200', cela prescrit au client de se connecter à l'hôte other.example.org pour obtenir la page demandée en utilisant le port réseau 443 et le protocole HTTP/1.1. Le paramètre «ma» définit le temps maximum de validité de la redirection. En plus de HTTP/1.1, les protocoles pris en charge comprennent HTTP/2-sur-TLS (h2), HTTP/2-en texte clair (h2c), SPDY(spdy) et QUIC (quic), utilisant UDP.
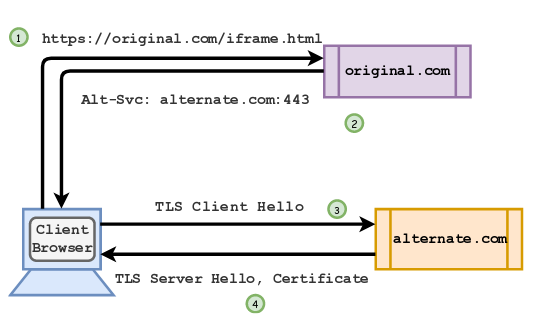
Pour analyser les adresses, le site de l'attaquant peut parcourir séquentiellement les adresses d'intérêt du réseau interne et les ports réseau, en utilisant comme indice le délai entre les requêtes successives.
En cas d'indisponibilité de la ressource redirigée, le navigateur reçoit immédiatement un paquet RST en réponse et marque aussitôt le service alternatif comme indisponible et réinitialise le délai de vie de redirection indiqué dans la demande.
Si le port réseau est ouvert, le temps nécessaire pour établir la connexion est plus long (une tentative de connexion avec l'échange de paquets correspondant sera faite) et le navigateur ne réagira pas immédiatement.
Pour obtenir des informations sur la vérification, l'attaquant peut ensuite rediriger immédiatement l'utilisateur vers une seconde page, qui dans l'en-tête Alt-Svc référencera un hôte actif de l'attaquant. Si le navigateur du client envoie une demande à cette page, on peut considérer que la redirection de la première demande Alt-Svc a échoué et que l'hôte et le port vérifiés sont inaccessibles. S'il n'y a pas eu de demande, cela signifie que les données de la première redirection n'ont pas encore expiré et que la connexion a été établie.
La méthode indiquée permet notamment de vérifier les ports réseau figurant sur la liste noire du navigateur, tels que les ports des serveurs de messagerie. L'attaque en cours est préparée en utilisant l'insertion d'iframe dans le trafic de la victime et en appliquant le protocole HTTP/2 dans Alt-Svc pour Firefox et QUIC pour le scanning des ports UDP dans Chrome. Dans Tor Browser, l'attaque ne peut pas être appliquée dans le contexte d'un réseau interne et de localhost, mais elle convient à l'organisation d'un scan caché des hôtes externes via un nœud de sortie Tor. Le problème du scan de ports est déjà présent dans Firefox 68.
L'en-tête Alt-Svc peut également être utilisé :
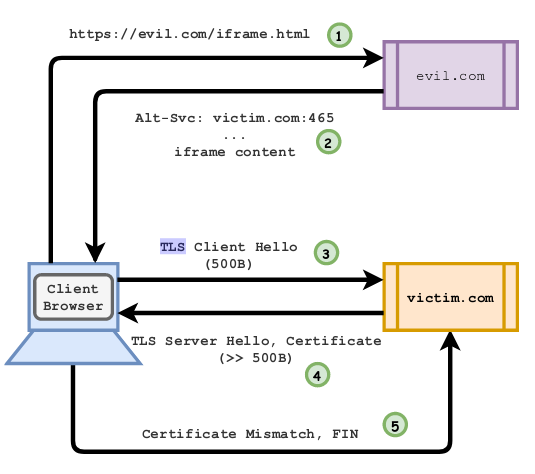
- Lors de l'organisation d'attaques DDoS. Par exemple, pour TLS, la redirection peut offrir un niveau d'amplification de 60 fois, car la requête initiale du client nécessite 500 octets, et la réponse avec le certificat fait environ 30 Ko. En générant de telles requêtes en boucle depuis plusieurs systèmes clients, il est possible d'épuiser les ressources réseau disponibles du serveur ;

- Pour contourner les mécanismes de protection contre le phishing et les logiciels malveillants fournis par des services tels que Safe Browsing (la redirection vers un hôte malveillant ne déclenche pas d'avertissement) ;
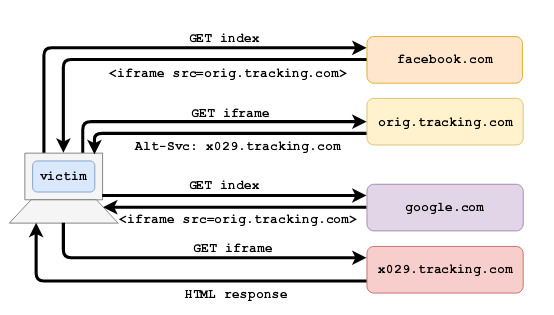
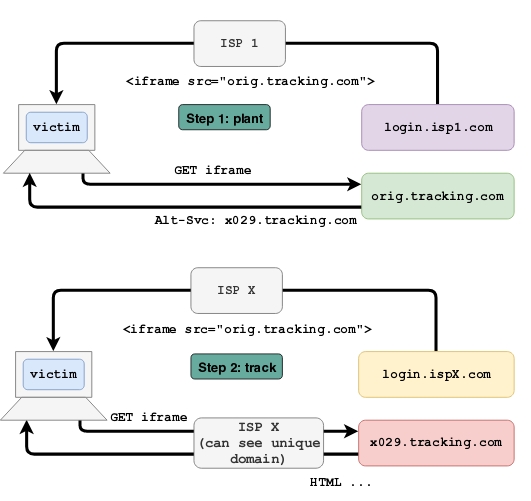
- Pour organiser le suivi des déplacements de l'utilisateur. Le principe de la méthode consiste en l'insertion d'iframe, qui fait référence dans Alt-Svc à un externe de suivi de déplacement, appelée malgré l'activation des moyens de protection contre les traqueurs. Le suivi au niveau des fournisseurs est également possible grâce à l'utilisation dans Alt-Svc d'un identifiant unique (IP:port aléatoires comme identifiant) et son analyse ultérieure dans le trafic de transit ;


- Pour extraire des informations sur l'historique des déplacements. En insérant sur sa page un iframe avec une demande d'image d'un site donné utilisant Alt-Svc, et en analysant l'état d'Alt-Svc dans le trafic, l'attaquant capable d'analyser le trafic de transit peut conclure que l'utilisateur a déjà visité le site indiqué ;
- Le bruitage des journaux des systèmes de détection d'intrusion. Via Alt-Svc, il est possible d'invoquer une vague de requêtes vers des systèmes malveillants au nom de l'utilisateur et de créer l'apparence de fausses attaques pour dissimuler dans le volume total des informations sur l'attaque réelle.
Source : opennet.ru
