

La société Ledger a confirmé des informations concernant la découverte d'implants (couche matérielle) intégrés dans les portefeuilles matériels Ledger Nano X, vendus en dehors des fournisseurs recommandés officiellement. Les principales victimes étaient des acheteurs par l'intermédiaire du revendeur CryptoBilis, qui opère en Malaisie, en Indonésie et aux Philippines. Il est supposé qu'à l'aide de l'implant découvert, des fonds ont été volés sur 324 portefeuilles de cryptomonnaie pour un montant d'environ 102 millions de dollars.
Des chercheurs ont examiné trois types d'implants intégrés dans des appareils achetés via Amazon Japan et Yahoo! Auctions auprès d'un vendeur chinois expédiant des commandes depuis la Malaisie. Les implants utilisaient un microcontrôleur ST STM32G431KBU6 (ARM Cortex‑M4, 128 Ko de Flash), un modem LTE et une eSIM, connectés au bus SPI pour intercepter les informations sur les frappes de boutons et les données affichées sur l'écran OLED intégré. Les informations interceptées étaient envoyées aux criminels via le réseau mobile et contenaient la phrase secrète saisie par l'utilisateur lors de la récupération ou générée lors de l'initialisation d'un nouveau portefeuille.
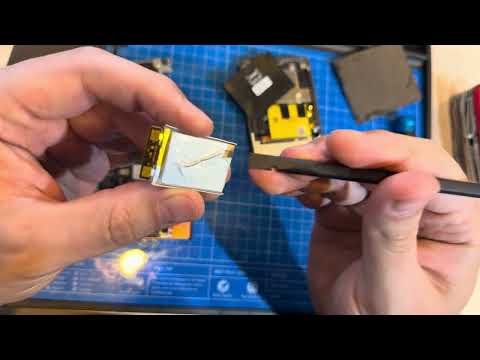
Dans le premier et le deuxième cas, la batterie a été remplacée pour accueillir la carte supplémentaire, tandis que dans le troisième cas, l'original a été conservé et la puce a été placée dans des fentes de la mousse de protection sous l'écran. Dans le premier cas, la modification est immédiatement visible grâce à l'abondance de fils supplémentaires.
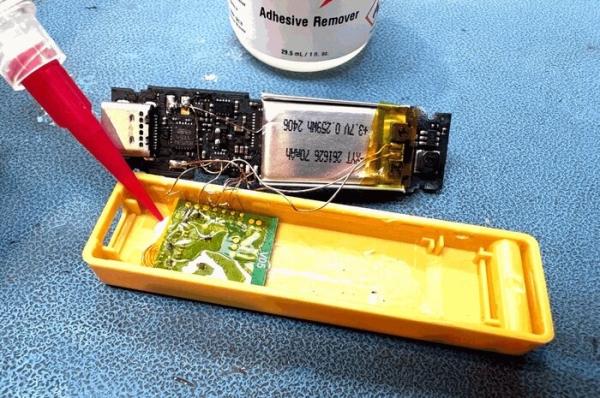
Dans le deuxième cas, une carte était utilisée, connectée par un câble flexible soudé aux bornes d'origine de la carte originale.
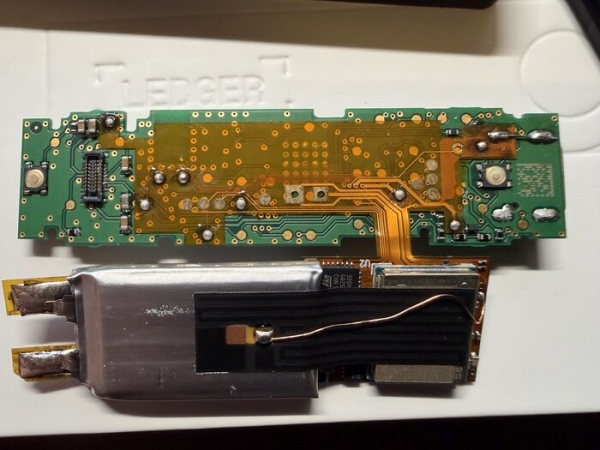
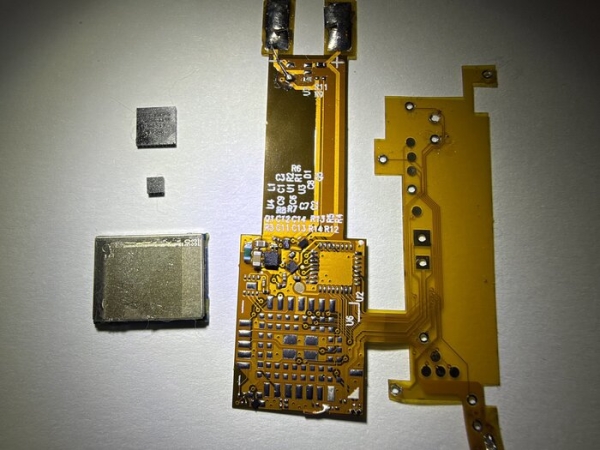
Dans le troisième cas, ce n'était pas une carte conçue maison, mais une carte imprimée superposée spécialement conçue, produite en série sur commande. Le seul signe visible restait le fil de l'antenne, et la carte de l'implant était placée juste au-dessus de la carte originale Ledger, s'y mélangeant visuellement. Le marquage sur les puces avait été effacé.
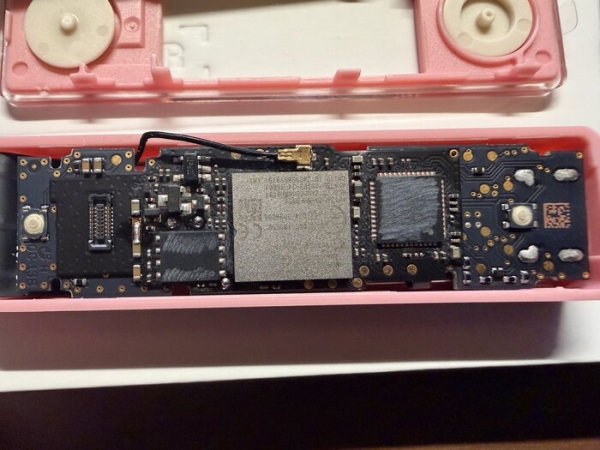
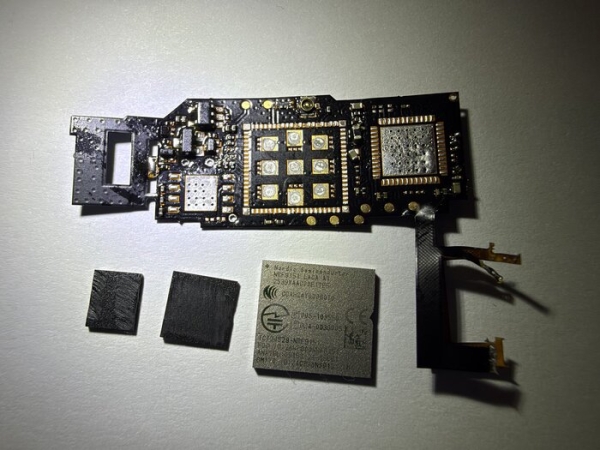
L'insertion des implants a eu lieu à une étape de la chaîne d'approvisionnement sans compromettre l'infrastructure de la société Ledger. Comme la modification n'affecte pas la puce d'origine de Ledger, la fonction de vérification d'authenticité standard ne permet pas de détecter la présence de l'implant.
Les utilisateurs ayant acheté des portefeuilles matériels via la société CryptoBilis au cours des trois derniers mois sont conseillés de ne pas initialiser de nouveaux appareils ni de transférer des fonds sur un nouveau portefeuille en générant de nouveau une phrase de récupération. Pour éviter de tels incidents à l'avenir, la société Ledger envisage d'implémenter des mesures de protection supplémentaires contre les interventions physiques. La société CryptoBilis, qui a changé de propriétaire en mars 2026, a suspendu les ventes de portefeuilles matériels jusqu'à la fin de l'enquête.
Source : opennet.ru
