

Des chercheurs de l'Université de Californie à San Diego ont présenté une nouvelle méthode d'attaque sur les structures microarchitecturales des processeurs Intel, applicable notamment aux CPU basés sur les microarchitectures Raptor Lake et Alder Lake. L'attaque, qui a reçu le nom de code Indirector, permet de modifier le cours de l'exécution spéculative des instructions dans d'autres processus et à d'autres niveaux de privilèges (par exemple, dans le noyau ou une autre machine virtuelle), exécutés sur un même thread CPU avec le code de l'attaquant. Comme démonstration du fonctionnement de la méthode, un prototype d'exploit a été préparé, permettant de déterminer la disposition des adresses mémoire pour contourner le mécanisme de protection ASLR (Address Space Layout Randomization). De plus, des outils ont été publiés sous licence MIT, conçus pour analyser et effectuer de l'ingénierie inverse de la logique microarchitecturale des CPU.
Deux méthodes d'organisation de l'attaque ont été proposées. La première méthode repose sur la distorsion du contenu du tampon de prédiction des branches indirectes (IBP - Indirect Branch Predictor), utilisé pour prédire les branches indirectes lorsque l'adresse ou le décalage pour la transition n'est pas encore connu et est calculé dans les instructions précédant l'instruction de transition. La seconde méthode concerne le tampon de prédiction des transitions (BTB - Branch Target Buffer), qui contient des informations sur les transitions récentes.
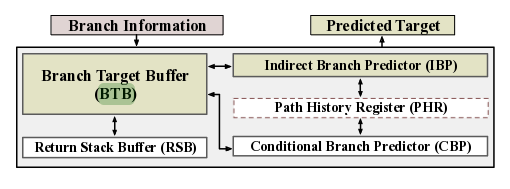
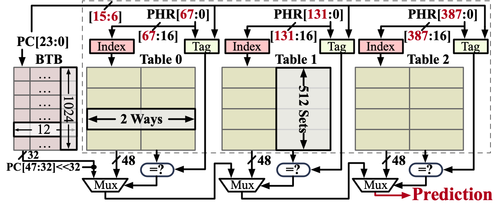
Les vulnérabilités identifiées permettent à un attaquant de déterminer le contenu des enregistrements dans les tampons IBP et BTB, contenant des adresses de saut utilisées dans des processus externes, ainsi que de substituer une adresse de saut arbitraire dans les tables de données des tampons. En conséquence, l'attaquant peut provoquer le redirection du flux d'exécution d'un processus externe vers l'adresse souhaitée en mémoire lors de l'exécution spéculative des instructions. Après avoir identifié une prédiction erronée, le résultat de l'exécution spéculative sera rejeté, mais les adresses et les données lues en mémoire au cours de cette exécution spéculative resteront dans le cache et pourront être extraites en utilisant l'une des méthodes de détermination du contenu du cache basées sur l'analyse des variations de temps d'accès aux données mises en cache et non mises en cache. La détermination des adresses exactes des sauts indirects peut, dans la pratique, être utilisée pour contourner le mécanisme de protection ASLR.
Source : opennet.ru
