

À la fin de 2019, le département d'enquête sur la cybercriminalité de Group-IB a été sollicité par plusieurs entrepreneurs russes, qui ont rencontré le problème d'un accès non autorisé d'inconnus à leurs messages sur l'application Telegram. Les incidents se sont produits sur des appareils iOS et Android, indépendamment du fournisseur de services de téléphonie mobile de la victime.
L'attaque commençait par un message envoyé à l'utilisateur par le canal de service de Telegram (c'est le canal officiel de l'application avec la coche bleue de vérification) contenant un code de confirmation que l'utilisateur n'avait pas demandé. Ensuite, un SMS avec un code d'activation était envoyé au smartphone de la victime — et presque immédiatement, une notification était envoyée au canal de service de Telegram indiquant qu'une connexion avait été effectuée sur le compte depuis un nouvel appareil.
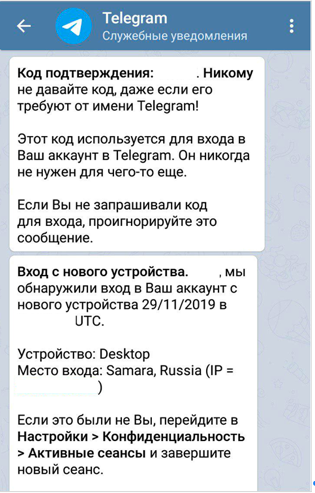
Dans tous les cas connus de Group-IB, les cybercriminels accédaient à des comptes extérieurs via Internet mobile (il est probable qu'ils utilisaient des cartes SIM jetables), et l'adresse IP des attaquants se trouvait dans la plupart des cas à Samara.
Accès sur commande
Une étude du Laboratoire de criminalistique informatique de Group-IB, où les appareils électroniques des victimes ont été envoyés, a montré que l'équipement n'était pas infecté par un malware espion ou un cheval de Troie bancaire, aucun compte n'avait été piraté, et il n'y avait pas eu de substitution de carte SIM. Dans tous les cas, les cybercriminels accédaient au messager de la victime en utilisant les codes SMS reçus lors de la connexion à un compte depuis un nouvel appareil.
Cette procédure fonctionne comme suit : lors de l'activation de l'application sur un nouvel appareil, Telegram envoie un code via le canal de service à tous les appareils de l'utilisateur, puis (sur demande) un SMS est envoyé au téléphone. Sachant cela, les cybercriminels initient eux-mêmes une demande pour que le messager envoie un SMS avec le code d'activation, interceptent ce SMS et utilisent le code reçu pour une autorisation réussie dans le messager.
Ainsi, les attaquants obtiennent un accès illégal à tous les chats en cours, à l'exception des chats secrets, ainsi qu'à l'historique des messages dans ces chats, y compris aux fichiers et photos qui y ont été envoyés. En constatant cela, l'utilisateur légitime de Telegram peut forcer la fermeture de la session de l'intrus. Grâce au mécanisme de protection mis en place, l'intrus ne peut pas faire cesser des sessions plus anciennes de l'utilisateur légitime dans les 24 heures. Il est donc important de détecter à temps une session suspecte et de la fermer pour ne pas perdre l'accès au compte. Les experts de Group-IB ont informé l'équipe de Telegram de leur étude de la situation.
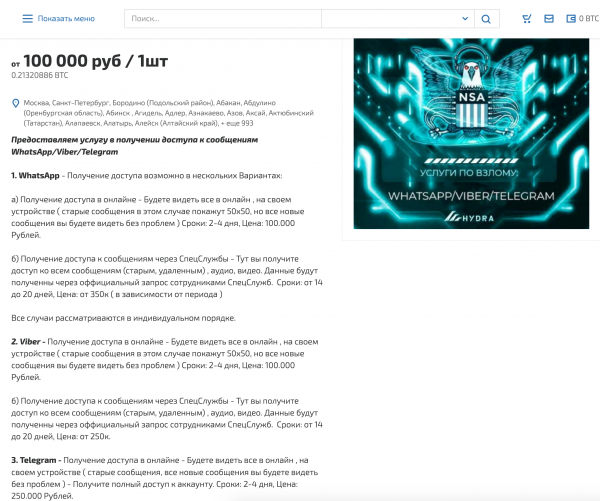
L'examen des incidents se poursuit et à ce jour, il n'est pas encore clairement établi quel schéma a été utilisé pour contourner le facteur SMS. À différents moments, les chercheurs ont fourni des exemples d'interception de SMS grâce à des attaques sur les protocoles SS7 ou Diameter, utilisés dans les réseaux mobiles. Théoriquement, de telles attaques peuvent être réalisées par l'utilisation illégale d'équipements techniques spéciaux ou par un accès interne chez les opérateurs de téléphonie mobile. En particulier, sur les forums de hackers dans le Dark Web, des annonces récentes proposent des services de piratage de divers messageries, y compris Telegram.
« Des spécialistes dans différents pays, y compris en Russie, ont à plusieurs reprises déclaré que les réseaux sociaux, le banking mobile et les messageries peuvent être piratés grâce à une vulnérabilité dans le protocole SS7, cependant, ce n'étaient que des cas isolés d'attaques ciblées ou de recherches expérimentales, commente Sergey Lupanin, responsable du département d'enquêtes sur la cybercriminalité de Group-IB. Dans une série de nouveaux incidents, dont plus de 10, il est évident que les attaquants cherchent à rentabiliser ce moyen. Pour éviter cela, il est nécessaire d'améliorer son propre niveau d'hygiène numérique : au moins utiliser l'authentification à deux facteurs partout où c'est possible et ajouter un second facteur obligatoire aux SMS, ce qui est fonctionnellement intégré dans Telegram lui-même. »
Comment se protéger ?
1. Telegram a déjà mis en place toutes les options nécessaires à la cybersécurité, qui annuleront les efforts des attaquants.
2. Sur les appareils iOS et Android pour Telegram, vous devez accéder aux paramètres de Telegram, sélectionner l'onglet « Confidentialité » et définir « Mot de passe cloud Vérification en deux étapes » ou « Two step verification ». Une description détaillée pour activer cette option est fournie dans les instructions sur le site officiel du messager : (https://telegram.org/blog/sessions-and-2-step-verification)
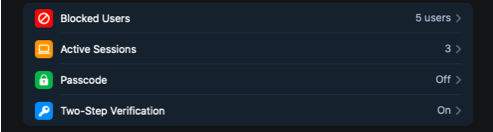
3. Il est important de ne pas définir d'adresse e-mail pour la récupération de ce mot de passe, car en général, la récupération du mot de passe par e-mail se fait également par SMS. De la même manière, vous pouvez renforcer la sécurité de votre compte WhatsApp.
Source : habr.com
