

Des hackers chinois pour avoir contourné l'authentification à deux facteurs, bien que cela ne soit pas certain. Ci-dessous, seront exposées les suppositions de la société néerlandaise Fox-IT, spécialisée dans les services de conseil en cybersécurité. Il est supposé, sans preuves directes, qu'un groupe de hackers nommé APT20 travaille pour des structures gouvernementales chinoises.
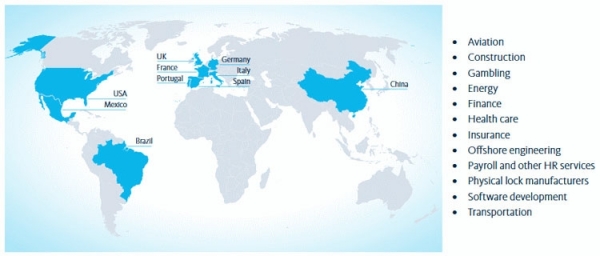
La première activité de hacking attribuée au groupe APT20 a été détectée en 2011. Entre 2016 et 2017, le groupe a disparu du radar des spécialistes, et ce n'est que récemment que Fox-IT a trouvé des traces d'intervention d'APT20 dans le réseau d'un de ses clients qui avait demandé une enquête sur des violations de la cybersécurité.
Selon Fox-IT, au cours des deux dernières années, le groupe APT20 s'est consacré au piratage et à l'accès aux données d'entités gouvernementales, de grandes entreprises et de fournisseurs de services aux États-Unis, en France, en Allemagne, en Italie, au Mexique, au Portugal, en Espagne, au Royaume-Uni et au Brésil. Les hackers d'APT20 ont également été actifs dans des domaines tels que l'aviation, la santé, les finances, l'assurance, l'énergie, et même dans des secteurs comme les jeux d'argent et les serrures électroniques.
En général, les hackers d'APT20 ont utilisé des vulnérabilités dans les serveurs web pour accéder aux systèmes de leurs victimes, en particulier dans la plateforme d'applications d'entreprise Jboss. Après avoir obtenu l'accès et installé des shells, les hackers pénétraient dans tous les systèmes des victimes via leurs réseaux. Les comptes trouvés permettaient aux malfaiteurs de voler des données à l'aide d'outils standards, sans avoir à installer de malwares. Mais le principal problème réside dans le fait que le groupe APT20 aurait pu contourner l'authentification à deux facteurs à l'aide de tokens.
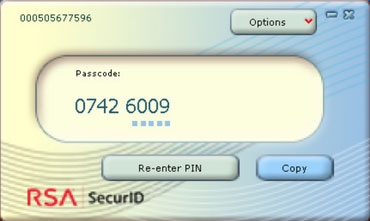
Les chercheurs affirment avoir trouvé des traces indiquant que les hackers se sont connectés à des comptes VPN protégés par une authentification à deux facteurs. Comment cela s'est produit, les spécialistes de Fox-IT ne peuvent que spéculer. L'hypothèse la plus probable est que les hackers ont réussi à voler un token logiciel RSA SecurID à partir d'un système compromis. Grâce au logiciel volé, les hackers pouvaient générer des codes à usage unique pour contourner la protection à deux facteurs.
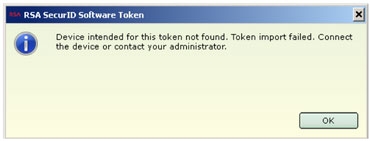
Dans des conditions normales, cela est impossible. Le jeton logiciel ne fonctionne pas sans connexion au système local du jeton matériel. Sans cela, le programme RSA SecurID renvoie une erreur. Le jeton logiciel est créé pour un système spécifique et, en ayant accès au matériel de la victime, on peut obtenir un numéro spécifique pour activer le jeton logiciel.
Les experts de Fox-IT affirment qu'il n'est pas nécessaire d'avoir accès à l'ordinateur et au jeton matériel de la victime pour activer un jeton logiciel (volé). Tout le processus de vérification initiale se déroule uniquement lors de l'importation du vecteur de génération initial - un nombre aléatoire de 128 bits correspondant à un jeton spécifique (). Ce nombre n'a rien à voir avec le nombre initial qui se rapporte ensuite à la génération du véritable jeton logiciel. Si la vérification de la graine de jeton SecurID peut être contournée (patchée) d'une manière ou d'une autre, rien n'empêchera ensuite de générer des codes pour l'authentification à deux facteurs. La société Fox-IT déclare que le contournement de la vérification peut être réalisé en modifiant une seule instruction. Après cela, le système de la victime sera entièrement et légalement ouvert à l'attaquant sans l'utilisation d'utilitaires spéciaux et d'interfaces.
Source : 3dnews.ru
