

La compromission du compte administrateur a conduit à une panne de près de quatre heures chez Orange Espagne, le deuxième opérateur de télécommunications espagnol, qui dessert 11 millions d'abonnés. Un mot de passe prévisible, « ripeadmin », a été utilisé pour accéder à l'interface du registre RIPE NCC chez Orange Espagne, et l'authentification à deux facteurs n'était pas activée.
Le mot de passe RIPE a été intercepté lors de l'infection d'un système d'un employé par un logiciel malveillant et était en vente sur le marché noir depuis septembre dans des bases de données de mots de passe compromis. Il est notable que, en plus du compte d'Orange Espagne, ces bases contiennent des milliers d'autres comptes pour se connecter à access.ripe.net, qui pourraient potentiellement être utilisés pour mener des attaques similaires.
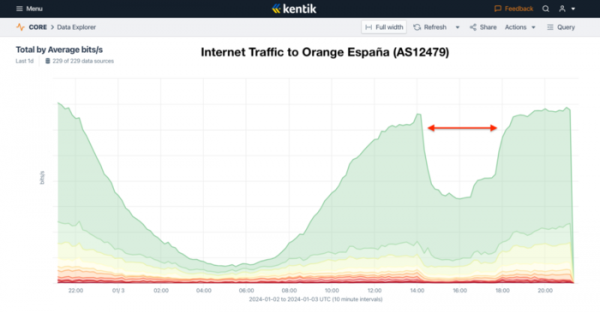
L'incident est resté inaperçu jusqu'au 2 janvier, lorsque qu'un vandale a accédé à l'interface web de RIPE NCC et a modifié les paramètres BGP et RPKI (Resource Public Key Infrastructure), provoquant ainsi une perturbation de la route d'environ la moitié du trafic de l'opérateur pendant près de quatre heures. Les actions des attaquants ont conduit à l'utilisation de la technologie RPKI, conçue pour protéger les annonces BGP contre la contrefaçon, pour bloquer des annonces légitimes.
L'attaquant a créé plusieurs nouveaux enregistrements RPKI ROA (Route Origin Authorization), parmi lesquels figuraient des enregistrements liant de grands blocs d'adresses d'Orange Espagne à un système autonome étranger, ce qui a entraîné le blocage des annonces BGP correctes de ce système sur les routeurs de nombreux opérateurs de backbone. En fin de compte, le nombre de routes BGP liées à Orange Espagne est passé de 9200 à 7400, et le trafic a chuté de presque moitié.
RPKI (Resource Public Key Infrastructure) est utilisé pour autoriser les annonces BGP et permet de déterminer si une annonce BGP provient bien du propriétaire du réseau ou non. Lors de l'utilisation de RPKI pour les systèmes autonomes et adresses IP établit une chaîne de confiance de l'IANA aux registres régionaux (RIR), puis aux fournisseurs (LIR) et aux utilisateurs finaux, permettant à des tiers de vérifier qu'une opération sur une ressource a été effectuée par son propriétaire. Sans l'utilisation de l'autorisation, n'importe quel opérateur peut annoncer un sous-réseau avec des informations fictives sur la longueur du chemin et initier le transit d'une partie du trafic d'autres systèmes ne filtrant pas les annonces.
Source : opennet.ru
