

Des chercheurs en sécurité de l'entreprise Cybereason ont informé les administrateurs de serveurs de messagerie d'une attaque automatisée massive exploitant (CVE-2019-10149) dans Exim, découverte la semaine dernière. Lors de cette attaque, les cybercriminels parviennent à exécuter leur code avec des privilèges root et à installer sur le serveur des logiciels malveillants de minage de cryptomonnaies.
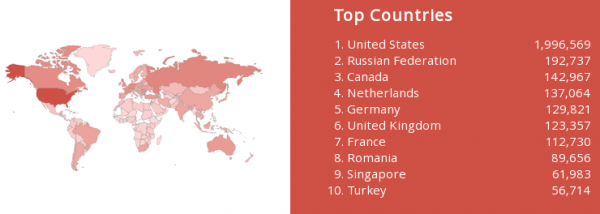
Selon les chiffres de juin la part de marché d'Exim est de 57,05 % (contre 56,56 % l'année dernière), Postfix est utilisé sur 34,52 % (33,79 %) des serveurs de messagerie, Sendmail — 4,05 % (4,59 %), Microsoft Exchange — 0,57 % (0,85 %). Selon le service Shodan, plus de 3,6 millions de serveurs de messagerie sur Internet restent potentiellement vulnérables, n'ayant pas été mis à jour vers la dernière version stable d'Exim 4.92. Environ 2 millions de serveurs potentiellement vulnérables sont situés aux États-Unis, 192 000 en Russie. Selon l'entreprise RiskIQ, 70 % des serveurs utilisant Exim sont déjà passés à la version 4.92.
Il est recommandé aux administrateurs de procéder de toute urgence à l'installation des mises à jour qui ont été préparées par les distributions depuis la semaine dernière (, , , , , ). En cas de présence d'une vulnérabilité dans le système avec les versions d'Exim compromises (de 4.87 à 4.91 incluses), il est nécessaire de s'assurer que le système n'est plus compromis, en vérifiant le crontab pour détecter des appels suspects et en s'assurant de l'absence de clés additionnelles dans le répertoire /root/.ssh. La présence d'activité dans les journaux du pare-feu avec les hôtes an7kmd2wp4xo7hpr.tor2web.su, an7kmd2wp4xo7hpr.tor2web.io et an7kmd2wp4xo7hpr.onion.sh peut également indiquer une attaque en cours de chargement de logiciels malveillants.
Les premières tentatives d'attaque contre les serveurs Exim ont eu lieu le 9 juin. D'ici le 13 juin, l'attaque Après l'exploitation de la vulnérabilité via les passerelles tor2web du service caché Tor (an7kmd2wp4xo7hpr), un script est téléchargé pour vérifier la présence d'OpenSSH (si ce n'est pas le cas, ), modifie ses paramètres ( connexion en root et authentification par clé) et installe pour l'utilisateur root , offrant un accès privilégié au système via SSH.
Après la configuration du backdoor, un scanner de ports est installé dans le système pour identifier d'autres serveurs vulnérables. Une recherche est également effectuée pour détecter les systèmes de minage déjà présents, qui seront supprimés en cas de détection. À la dernière étape, un mineur personnalisé est téléchargé et inscrit dans crontab. Le mineur est téléchargé sous la forme d'un fichier ico (qui est en réalité une archive zip avec le mot de passe « no-password »), contenant un fichier exécutable au format ELF pour Linux avec Glibc 2.7+.
Source : opennet.ru
