

La société Microsoft a annoncé l'ouverture du code source de la couche de para-virtualisation OpenHCL et du moniteur de machines virtuelles OpenVMM, spécifiquement développé pour faciliter le fonctionnement d'OpenHCL. Le code d'OpenVMM et d'OpenHCL est écrit en Rust et distribué sous licence MIT. OpenVMM se rapporte aux hyperviseurs de niveau 2 fonctionnant dans le même anneau de protection que le noyau du système d'exploitation, à l'instar de produits tels que VirtualBox et VMware Workstation. Il prend en charge le fonctionnement sur des systèmes hôtes basés sur Linux (x86_64), Windows (x86_64, Aarch64) et macOS (x86_64, Aarch64), en utilisant les API de virtualisation KVM, SHV (Microsoft Hypervisor), WHP (Windows Hypervisor Platform) et Hypervisor.framework fournies par ces systèmes d'exploitation.
Parmi les fonctionnalités prises en charge par OpenVMM :
- Démarrage en modes UEFI et BIOS, démarrage direct du noyau Linux ;
- Prise en charge de la para-virtualisation basée sur les pilotes Virtio (virtio-fs, virtio-9p, virtio-net, virtio-pmem)
- Prise en charge de la para-virtualisation basée sur VMBus (storvsp, netvsp, vpci, framebuffer) ;
- Émulation de vTPM, NVMe, UART, chipset i440BX + PIIX4, IDE HDD, PCI et VGA ;
- Backends pour le passage de la vidéo, des périphériques d'entrée, de la console, du stockage et de l'accès réseau ;
- Gestion via interface de ligne de commande, console interactive, gRPC et ttrpc.
OpenHCL est positionné comme un environnement avec des composants de para-virtualisation (paravirtuel), fonctionnant au-dessus de l'hyperviseur OpenVMM. La caractéristique clé des systèmes de virtualisation basés sur OpenVMM et OpenHCL est que les composants de para-virtualisation s'exécutent non pas du côté du système hôte, mais dans une machine virtuelle avec le système invité. L'isolation de la couche de para-virtualisation du système d'exploitation invité est assurée par l'hyperviseur de niveau 2 OpenVMM. Dans ce cadre, OpenHCL peut être considéré comme un microprogramme virtuel s'exécutant à un niveau de privilèges supérieur à celui du système d'exploitation invité.
La séparation du système invité et des composants d'OpenHCL est réalisée à l'aide du concept de niveaux de confiance virtuels (VTL, Virtual Trust Level), pour lesquels peuvent être utilisés à la fois des mécanismes logiciels et des technologies matérielles telles qu'Intel TDX (Trust Domain Extensions), AMD SEV-SNP (Secure Encrypted Virtualization-Secure Nested Paging) et ARM CCA (Confidential Compute Architecture). Pour l'exécution des composants d'OpenHCL, une version allégée du noyau Linux est utilisée, n'incluant que les composants minimaux nécessaires au fonctionnement d'OpenVMM.
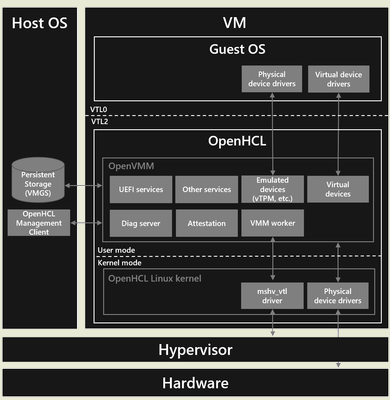
OpenHCL peut fonctionner sur des plateformes x86-64 et ARM64, et prend en charge les extensions Intel TDX, AMD SEV-SNP et ARM CCA pour une isolation supplémentaire. OpenHCL comprend un ensemble de services, de pilotes et d'émulateurs utilisés pour organiser l'accès au matériel, assurer le fonctionnement des appareils virtuels côté invité et émuler des dispositifs matériels (par exemple, il est possible d'émuler une puce pour le stockage des clés cryptographiques — vTPM).
Pour la traduction d'accès au matériel côté invité, des pilotes existants compatibles avec la paravirtualisation sont utilisés, ou un attachement direct des dispositifs à la machine virtuelle peut être effectué, ce qui permet de transférer les systèmes invités existants dans l'environnement basé sur OpenHCL sans modifications. De plus, OpenHCL inclut des composants pour la diagnostic et le débogage, machines virtuelles, réalisés à l'aide d'extensions pour garantir des calculs confidentiels.
Contrairement à l'existant projet open-source COCONUT-SVSM (Secure VM Service Module), fournissant des services et des dispositifs émulés pour des systèmes invités exécutés en environnements confidentiels des machines virtuelles (CVM, Confidential Virtual Machine), OpenHCL permet d'utiliser des interfaces standard dans les systèmes invités, tandis que COCONUT-SVSM nécessite la mise en place d'interactions spéciales avec SVSM, des modifications dans le système invité et l'utilisation de pilotes séparés.
Les applications du paravirtualiseur OpenHCL incluent des scénarios tels que la migration de systèmes existants vers des accélérateurs matériels Azure Boost sans modifications de l'image disque du système invité ; l'exécution de systèmes invités existants dans des machines virtuelles offrant des calculs confidentiels (par exemple sur la base d'Intel TDX et AMD SEV-SNP) ; et l'organisation du démarrage vérifié des machines virtuelles en utilisant le mode UEFI Secure Boot et vTPM.
Il convient de noter que le projet OpenVMM est axé sur l'utilisation avec OpenHCL et n'est pas encore prêt pour une application autonome sur des systèmes d'hébergement pour des déploiements par des utilisateurs finaux. Parmi les problèmes d'OpenVMM qui entravent son utilisation dans des environnements d'hébergement au sens traditionnel, sans l'association à OpenHCL, on mentionne : une mauvaise documentation de l'interface de gestion ; un manque d'optimisation adéquate des performances des backends pour les stockages, les réseaux et la vidéo ; l'absence de support pour certains pilotes (par exemple, disques IDE et souris PS/2) ; aucune garantie de stabilité des API et des fonctionnalités. Cependant, l'association d'OpenVMM et d'OpenHCL a déjà atteint un niveau d'industrialisation et est utilisée par Microsoft sur sa plateforme Azure (SKU Azure Boost) pour faire fonctionner plus de 1,5 million de machines virtuelles.
Source : opennet.ru
