

Microsoft a lancé la première version du projet Litebox, un système d'exploitation axé sur la sécurité, réalisé sous la forme d'une bibliothèque (Library OS). Dans cette approche, les services du système d'exploitation sont intégrés directement dans l'application au lieu de faire appel à un noyau externe via des appels système. Litebox peut être utilisé dans des programmes ou noyaux comme une couche supplémentaire d'isolation, bloquant l'accès à des fonctionnalités excessives des noyaux ou des API. Le code du projet est écrit en Rust et publié sous licence MIT.
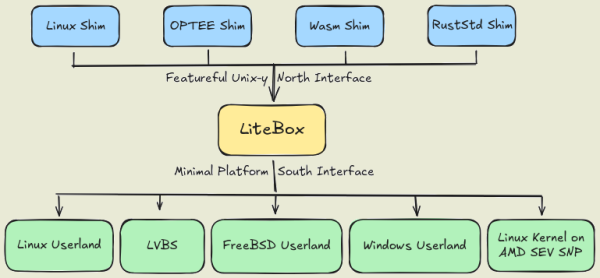
Litebox offre une bibliothèque connectable aux applications avec une couche d'isolation, effectuant la translation des requêtes vers des interfaces programmatiques externes. Ces interfaces externes peuvent inclure le noyau Linux, des environnements isolés sécurisés OP-TEE (Open Portable Trusted Execution Environment), des environnements Webassembly ou la bibliothèque standard RustStd.
La plateforme minimale formée par Litebox est applicable au lancement d'applications Linux et Windows, de noyaux Linux imbriqués et de LVBS (Linux Virtualization Based Security). Parmi les domaines d'application possibles de Litebox, on mentionne l'exécution d'applications Linux non modifiées sous Windows, l'isolation de l'exécution d'applications Linux sur des systèmes avec noyau Linux, le lancement de programmes utilisant AMD SEV SNP pour le chiffrement de la mémoire, l'exécution de programmes OP-TEE sous Linux et l'isolation utilisant le concept de LVBS (exploitation de la virtualisation matérielle pour protéger certains composants du noyau Linux, par exemple, ceux utilisés pour contrôler l'authenticité des modules et la gestion des accès).
Source : opennet.ru
