

Dans le client Telegram non officiel Nekogram, un code obfusqué a été découvert, envoyant secrètement au bot «@nekonotificationbot» les numéros de téléphone des utilisateurs qui se sont connectés à l'application, en lien avec l'identifiant utilisateur. La modification pour collecter les numéros de téléphone n'est présente que dans les APK finaux diffusés via Google Play, GitHub et le canal Telegram du projet. Dans le code source sur GitHub et dans l'APK provenant du répertoire F Droid, cette modification pour collecter les téléphones est absente.
La porte dérobée était présente dans le fichier Extra.java. Prématurément, l'envoi aurait commencé avec la version Nekogram 11.2.3, d'abord uniquement pour les utilisateurs avec des numéros chinois, puis pour tous. L'application a également utilisé des bots osint tels que «@tgdb_search_bot» et «@usinfobot» pour identifier les utilisateurs par leur ID, mais les numéros de téléphone n'étaient pas envoyés. 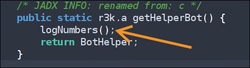
Des chercheurs ont développé un hook Java et un bot permettant à tout utilisateur de vérifier l'envoi des numéros de téléphone par son instance de l'application. 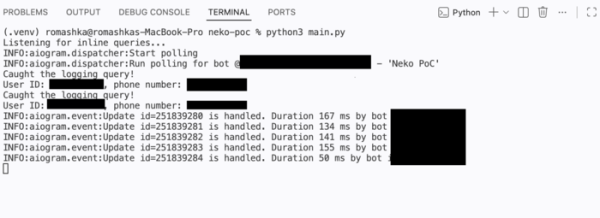
Selon les chercheurs ayant identifié le problème, les auteurs du programme pouvaient utiliser les informations recueillies pour constituer une base de données à vendre ultérieurement aux créateurs de bots OSINT. L'obfuscation de la modification et l'utilisation de requêtes en ligne pour envoyer des données témoignent d'une intention délibérée de cacher cette activité. Après la révélation du problème dans le système de suivi des erreurs du projet, l'auteur de Nekogram a admis l'envoi des numéros de téléphone à son bot, sans expliquer les raisons de cette activité, mais a mentionné que les numéros envoyés n'étaient ni stockés ni transmis à quiconque.
De plus, il convient de noter la découverte d'une vulnérabilité dans l'application officielle Telegram. Le projet Zero Day Initiative (ZDI), offrant des récompenses monétaires pour des rapports sur des vulnérabilités non corrigées, a publié des informations préliminaires sur la vulnérabilité ZDI-CAN-30207 dans Telegram, qui a reçu un niveau critique de gravité (9.8 sur 10) et a été marquée comme une attaque à distance ne nécessitant aucune action de l'utilisateur. Les détails seront révélés le 24 juillet, permettant aux développeurs de Telegram de transmettre la correction aux utilisateurs.
Des informations distinctes ont fait surface, selon lesquelles une vulnérabilité se manifeste lors de l'ouverture de stickers animés spécialement conçus dans Telegram et peut permettre l'exécution de code par un attaquant sans aucune action de l'utilisateur. Apparemment, la vulnérabilité est causée par une erreur dans le code de la bibliothèque rlottie, qui gère l'aperçu.
Les représentants de Telegram ont déclaré qu'ils ne considèrent pas le problème identifié comme une vulnérabilité dangereuse, car tous les stickers téléchargés sont préalablement vérifiés pour serveurs Telegram et que cette vérification aurait empêché l'affichage d'un sticker malveillant aux utilisateurs. Après la déclaration de Telegram, le niveau de danger de la vulnérabilité a été abaissé de 9.8 à 7.0.
Source : opennet.ru
