

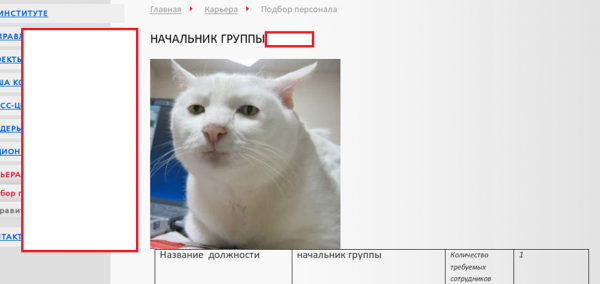
Imaginez une telle situation. Un matin froid d'octobre, un institut de design dans une ville régionale de Russie. Quelqu'un du département des ressources humaines se connecte à l'une des pages d'offres d'emploi sur le site de l'institut, publiée il y a quelques jours, et voit une photo d'un chat. La matinée devient rapidement moins ennuyeuse...
Dans cet article, Pavel Suprunyuk, responsable technique du département d'audit et de conseil chez Group-IB, explique la place des attaques sociotechniques dans les projets d'évaluation de la sécurité pratique, les formes inhabituelles qu'elles peuvent prendre, ainsi que les moyens de se protéger contre de telles attaques. L'auteur précise que l'article a un caractère d'examen, cependant, si un aspect intéresse les lecteurs, les experts de Group-IB se tiennent prêts à répondre aux questions dans les commentaires.
Partie 1. Pourquoi tant de sérieux ?
Revenons à notre chat. Après un certain temps, le département des ressources humaines supprime la photo (les captures d'écran ici et ci-après sont partiellement retouchées pour ne pas révéler de noms réels), mais elle revient obstinément, elle est de nouveau supprimée, et cela se produit encore plusieurs fois. Le département des ressources humaines réalise que les intentions du chat sont très sérieuses, qu'il ne veut pas partir, et fait appel à un développeur web — la personne qui a créé le site et qui le gère actuellement. Le développeur se connecte au site, supprime encore une fois le chat agaçant, découvre qu'il a été placé au nom du département des ressources humaines, puis suppose que le mot de passe du département des ressources humaines a fuité vers des vandales en ligne, et le change. Le chat n'apparaît plus.
Que s'est-il réellement passé ? À l'égard du groupe de sociétés auquel appartenait l'institut, des experts de Group-IB ont mené des tests de pénétration dans un format proche du Red Teaming (en d'autres termes, il s'agit de simuler des attaques ciblées sur votre entreprise en utilisant les méthodes et outils les plus avancés du répertoire des groupes de hackers). Nous avons déjà expliqué en détail le Red Teaming. Il est important de savoir que lors de tels tests, une très large gamme d'attaques prédéfinies peut être utilisée, y compris l'ingénierie sociale. Il est clair que la simple publication du chat n'était pas l'objectif final de ce qui se passait. L'objectif était le suivant :
- le site web de l'institut était hébergé sur un serveur du réseau interne de l'institut, et non sur des serveurs externes ;
- Une fuite de compte du département des ressources humaines a été constatée (fichier journal des courriels à la racine du site). Il n'était pas possible d'administrer le site avec ce compte, mais on pouvait modifier les pages des offres d'emploi.
- En modifiant les pages, il était possible d'injecter ses propres scripts en JavaScript. En général, cela rend les pages interactives, mais dans cette situation, ces mêmes scripts pouvaient subtiliser depuis le navigateur du visiteur ce qui distinguait le département des ressources humaines d'un programmeur, et un programmeur d'un simple visiteur : l'identifiant de session sur le site. Le chat était le déclencheur de l'attaque et l'image pour attirer l'attention. En HTML, cela ressemblait à ceci : si l'image se chargeait, le JavaScript avait déjà été exécuté et votre identifiant de session avec des données sur votre navigateur et votre adresse IP avait déjà été volé.
- Avec l'identifiant de session de l'administrateur volé, il serait possible d'obtenir un accès complet au site, de publier des pages exécutables en PHP, ce qui donnerait accès au système d'exploitation du serveur, et ensuite au réseau local, ce qui était l'un des objectifs intermédiaires importants du projet.
L'attaque s'est terminée par un succès partiel - l'identifiant de session de l'administrateur a été volé, mais il était lié à l'adresse IP. Il n'a pas été possible de contourner cela, nous n'avons pas pu élever nos privilèges sur le site au niveau administratif, mais nous avons au moins amélioré notre moral. Le résultat final a été obtenu à un autre endroit du périmètre réseau.
Partie 2. Je vous écris - que puis-je dire de plus ? Je vous appelle aussi et frappe à votre porte, laissant tomber des clés USB.
Ce qui s'est passé dans l'histoire avec le chat est un exemple d'ingénierie sociale, bien que ce ne soit pas tout à fait classique. En réalité, il y avait plus d'événements dans cette histoire : il y avait le chat, l'institut, le département des ressources humaines, et le programmeur, mais il y avait aussi des courriels avec des questions de clarification, qui étaient soi-disant écrits par des 'candidats' au département des ressources humaines et à l'attention du programmeur, pour les inciter à visiter la page du site.
À propos des courriels. Un email classique est probablement le principal moyen de l'ingénierie sociale - il reste pertinent depuis des dizaines d'années et parfois conduit aux conséquences les plus inattendues.
Nous racontons souvent la prochaine histoire lors de nos événements, car elle est très illustrative.
Généralement, à partir des résultats des projets de manipulation sociale, nous compilons des statistiques, qui, comme vous le savez, sont des choses sèches et ennuyeuses. Un certain pourcentage de destinataires a ouvert la pièce jointe du courriel, un certain nombre a cliqué sur le lien, et ces trois-là ont même saisi leur identifiant et mot de passe. Dans un projet, nous avons obtenu plus de 100 % de saisie de mots de passe — c'est-à-dire qu'il y a eu plus de saisies que d'envois.
Cela s'est produit ainsi : un courriel de phishing a été envoyé, prétendument de la part du CISO d'une entreprise publique, demandant de « tester d'urgence les modifications dans le service de messagerie ». Le courriel a atteint le responsable d'un grand département dédié au support technique. Ce responsable était très assidu à exécuter les directives de la haute direction et a transféré le message à tous ses subordonnés. Le centre d'appels en question s'est avéré être assez important. En général, des situations dans lesquelles quelqu'un transfère des courriels de phishing « intéressants » à ses collègues, qui se laissent aussi piéger, sont assez fréquentes. Pour nous, c'est le meilleur retour sur la qualité de la rédaction du courriel.
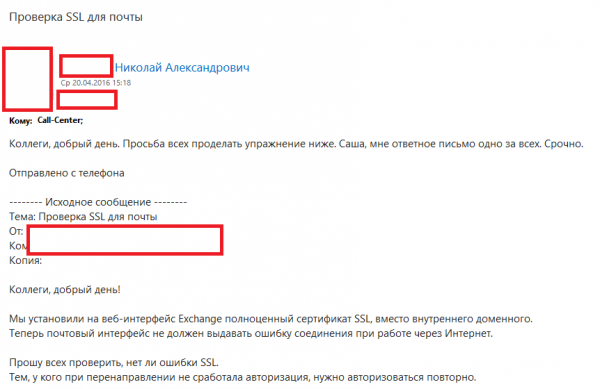
Un peu plus tard, nous avons été démasqués (le courriel a été intercepté dans une boîte aux lettres compromise) :
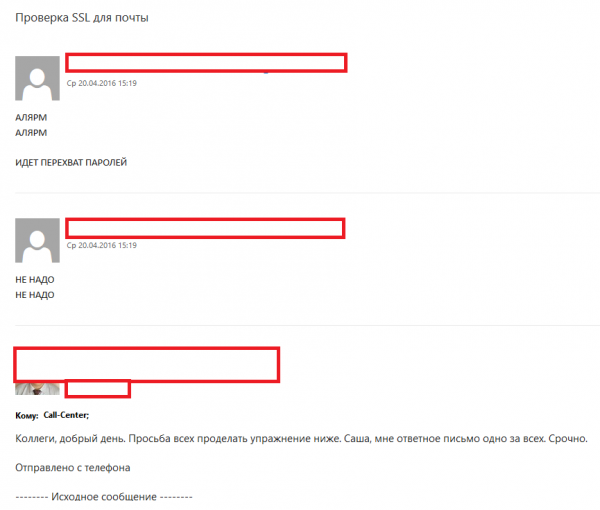
Ce succès d'attaque a été causé par le fait que lors de l'envoi, plusieurs faiblesses techniques du système de messagerie du client ont été exploitées. Il était configuré de manière à permettre l'envoi de n'importe quel courriel au nom de n'importe quel expéditeur de l'organisation sans authentification, même depuis Internet. Autrement dit, il était possible de se faire passer pour le CISO, ou le responsable du support technique, ou quelqu'un d'autre. De plus, l'interface de messagerie, en observant des courriels de « son » domaine, ajoutait soigneusement une photo depuis le carnet d'adresses, ce qui donnait plus de crédibilité à l'expéditeur.
En vérité, une telle attaque ne relève pas de technologies particulièrement complexes, c'est une exploitation réussie d'un défaut basique de configuration de messagerie. Elle est régulièrement analysée sur des ressources IT et de cybersécurité spécialisées, mais néanmoins, il existe encore des entreprises où tout cela est présent. Comme personne n'est enclin à examiner minutieusement les en-têtes de service du protocole de messagerie SMTP, le courriel est généralement vérifié pour sa « dangerosité » selon les icônes d'avertissement de l'interface de la messagerie, qui ne reflètent pas toujours la situation dans son intégralité.
Il est intéressant de noter qu'une telle vulnérabilité fonctionne également dans l'autre sens : un cybercriminel peut envoyer un message au nom de votre entreprise à un destinataire externe. Par exemple, il peut falsifier une facture de paiement récurrent à votre nom, en indiquant d'autres coordonnées que les vôtres. Si l'on ne considère pas les questions de fraude et de liquidation des fonds, c'est probablement l'un des moyens les plus simples de voler de l'argent par le biais de l'ingénierie sociale.
En plus du vol de mots de passe via le phishing, un classique des attaques sociotechniques est l'envoi de pièces jointes exécutables. Si ces pièces jointes contournent toutes les protections, qui sont généralement nombreuses dans les entreprises modernes, un canal d'accès distant vers l'ordinateur de la victime se forme. Pour démontrer les conséquences de l'attaque, le contrôle à distance obtenu peut être développé jusqu'à accéder à des informations particulièrement sensibles et confidentielles. Il est remarquable que la grande majorité des attaques dont les médias nous font peur commencent exactement de cette façon.
Dans notre service d'audit, nous faisons pour le plaisir une estimation approximative : quelle est la valeur totale des actifs des entreprises auxquelles nous avons eu accès au niveau "Administrateur de domaine", principalement par le biais du phishing et de l'envoi de pièces jointes exécutables ? Cette année, elle s'élève à environ 150 milliards d'euros.
Il est clair que l'envoi d'e-mails provocateurs et la publication de photos de chatons sur des sites ne sont pas les seules méthodes d'ingénierie sociale. Dans ces exemples, nous avons essayé de montrer la diversité des formes d'attaque et leurs conséquences. En plus des courriels, un attaquant potentiel peut appeler pour obtenir les informations nécessaires, jeter des supports (comme des clés USB) avec des fichiers exécutables dans le bureau de l'entreprise cible, se faire embaucher comme stagiaire ou obtenir un accès physique au réseau local sous couvert d'installateur de caméras de surveillance. Tout cela, d'ailleurs, sont des exemples de nos projets récemment réussis.
Partie 3. Apprendre, c'est lumineux, mais l'ignorance, c'est l'obscurité
Une question se pose : très bien, il existe l'ingénierie sociale, cela semble dangereux, mais que doivent faire les entreprises face à tout cela ? Le Capitaine Évidence intervient : il faut se défendre, et de manière globale. Une partie de la protection sera consacrée aux mesures de sécurité désormais classiques, telles que les outils techniques de protection des informations, le suivi et l'encadrement réglementaire des processus, mais la majeure partie, selon notre avis, doit être dirigée vers le travail direct avec les employés en tant que chaînon le plus faible. En effet, peu importe combien on renforce la technique et rédige des réglementations strictes, il y aura toujours un utilisateur qui trouvera un nouveau moyen de tout casser. De plus, ni les règles ni la technique ne pourront suivre le vol créatif d'un utilisateur, surtout si celui-ci est aidé par un malfaiteur qualifié.
Avant tout, il est important de former l'utilisateur : expliquer que même dans son travail quotidien, des situations liées à l'ingénierie sociale peuvent survenir. Pour nos clients, nous organisons souvent sur l'hygiène numérique - un événement qui enseigne des compétences de base pour contrer les attaques en général.
Je peux ajouter qu'une des meilleures mesures de protection ne sera pas tant l'apprentissage par cœur des règles de sécurité des informations, mais plutôt une évaluation un peu détachée de la situation :
- Qui est mon interlocuteur ?
- D'où proviennent sa proposition ou sa demande (ce n'est jamais arrivé auparavant, et voilà que c'est le cas) ?
- Qu'est-ce qui est inhabituel dans cette demande ?
Même un type de police de caractère inhabituel ou un style de discours atypique de l'expéditeur peut déclencher une chaîne de doutes qui stoppe l'attaque. Des instructions écrites sont également nécessaires, mais elles fonctionnent différemment et ne peuvent pas spécifier toutes les situations possibles. Par exemple, les administrateurs de sécurité informatique y écrivent qu'il est interdit de saisir son mot de passe sur des ressources tierces. Que faire si une ressource « locale » demande le mot de passe « personnel » ou « d'entreprise » ? L'utilisateur se demande : « Dans notre entreprise, il y a déjà une vingtaine de services avec un seul compte, pourquoi un autre apparaîtrait-il ? » D'où une autre règle : un processus de travail bien structuré influence directement la sécurité : si un département voisin ne peut demander des informations que par écrit et uniquement par l'intermédiaire de votre responsable, une personne « d'un partenaire de confiance de l'entreprise » ne pourra pas faire cette demande par téléphone — ce serait un non-sens pour vous. Il faut être particulièrement vigilant si votre interlocuteur exige de tout faire immédiatement, ou « ASAP », comme on dit. Même dans le travail normal, une telle situation n'est souvent pas saine, et dans le cadre d'attaques potentielles — c'est un puissant déclencheur. Pas le temps d'expliquer, lance mon fichier !
Nous remarquons que les utilisateurs sont toujours soumis à des légendes pour des attaques sociotechniques liées à l'argent sous une forme ou une autre : promesses d'augmentations, de préférences, de cadeaux, ainsi que des informations sur des potins ou des intrigues prétendument locales. En d'autres termes, ce sont les banales « péchés mortels » qui opèrent : la cupidité, l'avidité et une curiosité excessive.
Une bonne formation doit toujours inclure de la pratique. Les spécialistes des tests d'intrusion peuvent être d'une grande aide. La question suivante est : que et comment allons-nous tester ? Chez Group-IB, nous proposons l'approche suivante — choisir immédiatement un axe de test : évaluer soit la préparation des utilisateurs aux attaques, soit vérifier la sécurité de l'entreprise dans son ensemble. Et tester avec des méthodes d'ingénierie sociale, en imitant de réelles attaques — c'est-à-dire avec du phishing, l'envoi de documents exécutables, des appels et d'autres techniques.
Dans le premier cas, l'attaque est soigneusement préparée en collaboration avec les représentants du client, principalement avec ses spécialistes en informatique et en sécurité de l'information. Les légendes, outils et techniques d'attaque sont convenus. Le client fournit lui-même des groupes cibles et des listes d'utilisateurs pour l'attaque, incluant tous les contacts nécessaires. Des exceptions sont créées sur les moyens de protection, car les messages et les charges utiles doivent impérativement parvenir au destinataire ; dans ce type de projet, ce qui compte, c'est uniquement la réaction des gens. En option, on peut inclure des marqueurs dans l'attaque, pour que l'utilisateur puisse deviner qu'il s'agit d'une attaque — par exemple, on peut faire quelques fautes d'orthographe dans les messages ou laisser des incohérences dans la reproduction de la charte graphique. À la fin du projet, on obtient cette fameuse « statistique à sec » : quels groupes cibles ont réagi et dans quelles proportions aux scénarios.
Dans le second cas, l'attaque est réalisée sans connaissances préalables, selon la méthode du « black box ». Nous collectons nous-mêmes des informations sur l'entreprise, ses employés, le périmètre réseau, élaborons des légendes pour l'attaque, choisissons des méthodes, cherchons les moyens de protection potentiels utilisés dans l'entreprise cible, adaptons les outils, rédigeons des scénarios. Nos spécialistes utilisent à la fois des méthodes classiques de renseignement par sources ouvertes (OSINT) et un produit de notre propre développement, Group-IB — Threat Intelligence, un système qui, lors de la préparation à un phishing, peut servir d'agrégateur d'informations sur l'entreprise sur une longue période, y compris des informations confidentielles. Bien entendu, pour que l'attaque ne devienne pas une mauvaise surprise, ses détails doivent également être convenus avec le client. Cela donne un test de pénétration complet, mais à sa base se trouve une ingénierie sociale avancée. Une option logique dans ce cas est le développement de l'attaque à l'intérieur du réseau, jusqu'à obtenir les droits les plus élevés dans les systèmes internes. D'ailleurs, nous appliquons des attaques sociotechniques de manière similaire dans , et dans certains tests de pénétration. En conséquence, le client obtiendra une vision globale indépendante de sa sécurité face à un certain type d'attaques sociotechniques, ainsi qu'une démonstration de l'efficacité (ou de l'inefficacité) de la ligne de défense mise en place contre les menaces externes.
Nous recommandons de réaliser une telle formation au moins deux fois par an. D'une part, dans toute entreprise, il y a unturnover et l'expérience passée est progressivement oubliée par les employés. D'autre part, les méthodes et techniques d'attaque évoluent constamment, ce qui nécessite une adaptation des processus de sécurité et des moyens de protection.
En ce qui concerne les mesures techniques de protection contre les attaques, les suivantes sont les plus utiles :
- La présence de l'authentification à deux facteurs obligatoire sur les services publiés sur Internet. Lancer en 2019 de tels services sans systèmes de Single Sign On, sans protection contre les attaques par force brute et sans authentification à deux facteurs dans une entreprise comptant plusieurs centaines de personnes équivaut à un appel ouvert : « casse moi ». Une protection correctement mise en œuvre rendra impossible l'utilisation rapide des mots de passe volés et donnera le temps de remédier aux conséquences d'une attaque par hameçonnage.
- Le contrôle des droits d'accès, la minimisation des privilèges des utilisateurs dans les systèmes et le respect des directives pour la configuration sécurisée des produits publiés par chaque grand fabricant. Ce sont souvent des mesures simples en soi, mais très efficaces et complexes à mettre en œuvre dans la pratique, que tout le monde néglige dans une certaine mesure pour gagner en rapidité. Certaines sont si essentielles que, sans elles, aucun moyen de protection ne pourra sauver.
- Une bonne ligne de filtrage des courriels. Anti-spam, vérification totale des pièces jointes pour détecter le code malveillant, y compris des tests dynamiques via des environnements de sandbox. Une attaque bien préparée implique que le fichier exécutable ne sera pas détecté par les logiciels antivirus. La sandbox, en revanche, testera tout en utilisant les fichiers de la même manière qu'un utilisateur humain. En conséquence, tout élément malveillant potentiel sera révélé par les modifications apportées à l'intérieur de la sandbox.
- Moyens de protection contre les attaques ciblées. Comme déjà mentionné, les solutions antivirus classiques ne détecteront pas les fichiers malveillants lors d'une attaque bien préparée. Les produits les plus avancés doivent suivre automatiquement l'ensemble des événements se produisant dans le réseau — à la fois au niveau d'un hôte individuel et au niveau du trafic à l'intérieur du réseau. En cas d'attaques, des chaînes d'événements très caractéristiques se manifestent, lesquelles peuvent être suivies et arrêtées si un monitoring axé sur ce type d'événements est en place.
L'original de l'article dans le magazine « Information Security / Информационная безопасность » #6, 2019.
Source : habr.com
