

La société Osterman Research a publié les résultats d'une vérification de l'utilisation de composants ouverts avec des vulnérabilités non corrigées dans des logiciels propriétaires développés sur mesure (COTS). L'étude a examiné cinq catégories d'applications : navigateurs web, clients de messagerie, programmes de partage de fichiers, messageries et plateformes de réunions en ligne.
Les résultats sont préoccupants : dans toutes les applications étudiées, l'utilisation de code ouvert avec des vulnérabilités non corrigées a été identifiée, et dans 85% des applications, les vulnérabilités étaient critiques. Le plus de problèmes a été trouvé dans les applications de réunions en ligne et les clients de messagerie.
En ce qui concerne le code ouvert, 30% de tous les composants ouverts identifiés contenaient au moins une vulnérabilité connue mais non corrigée. La majorité des problèmes identifiés (75,8%) était liée à l'utilisation de versions obsolètes du moteur Firefox. En deuxième position, on trouve openssl (9,6%), suivi de libav (8,3%).
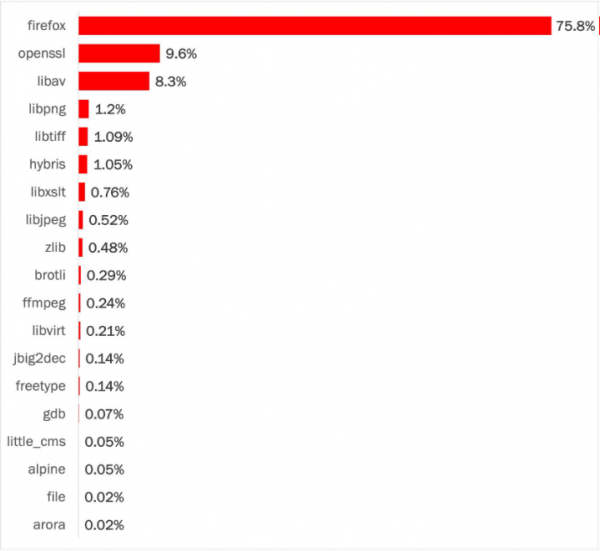
Le rapport ne précise pas le nombre d'applications examinées ni quels produits spécifiques ont été étudiés. Cependant, il est mentionné que des problèmes critiques ont été identifiés dans toutes les applications, à l'exception de trois, c'est-à-dire que les conclusions ont été tirées à partir de l'analyse de 20 applications, ce qui ne peut pas être considéré comme un échantillon représentatif. Rappelons que dans une étude similaire menée en juin, il a été conclu que 79% des bibliothèques tierces intégrées dans le code ne sont jamais mises à jour et que le code obsolète des bibliothèques cause des problèmes de sécurité.
Source : opennet.ru
