

La société Sonatype, spécialisée dans la protection contre les attaques manipulant le remplacement des composants logiciels et des dépendances (supply chain), a publié les résultats d'une étude (PDF, 62 pages) sur les problèmes de dépendances et de maintien des projets open source dans les langages Java, JavaScript, Python et .NET, présentés dans les dépôts Maven Central, NPM, PyPl et Nuget. Au cours de l'année, le nombre de projets dans les écosystèmes open source suivis a augmenté en moyenne de 29 %. Le nombre de téléchargements de paquets dans les dépôts examinés en 2023 a augmenté de 33 %, mais pour comparaison, en 2021, le nombre de téléchargements avait augmenté de 73 %.
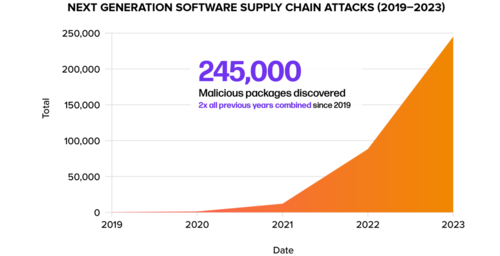
L'activité malveillante dans les dépôts a considérablement augmenté — depuis le début de l'année, 245 000 paquets malveillants ont été identifiés, et le nombre d'attaques enregistrées ciblant la substitution de dépendances a doublé.
De nombreux projets continuent d'utiliser des versions vulnérables, par exemple, 23 % des téléchargements du paquet Java Log4j concernent encore des versions présentant des vulnérabilités critiques corrigées en 2021. Dans le dépôt Maven Central, environ 12 % de tous les téléchargements concernent des composants contenant des vulnérabilités connues. En moyenne, pour tous les dépôts, la part de téléchargements d'anciennes versions de paquets, classées comme risquées (par exemple, avec des vulnérabilités non corrigées), s'élève à 20 % (dans 80 % des cas, la version actuelle est téléchargée). Dans 96 % des cas, les téléchargements de composants vulnérables auraient pu être évités en choisissant des versions dans lesquelles le problème avait déjà été résolu.
Un problème majeur pour le maintien de la sécurité réside également dans le suivi de la qualité des projets. Dans les écosystèmes des langages Java et JavaScript, cela pose de grands défis — au cours de l'année dernière, le suivi de un projet sur cinq (18,6 %) présenté dans Maven Central et NPM a été interrompu, lui qui était maintenu l'année précédente. Parmi les 1,176 million de projets analysés présents dans les dépôts Maven, NPM, PyPl et Nuget, seuls 11 % (118 000) continuent d'être activement maintenus.
Dans le cadre de l'étude, un sondage a également été réalisé auprès de 621 développeurs professionnels de différentes entreprises. 67 % des répondants estiment que leurs applications n'utilisent pas de bibliothèques vulnérables, 10 % ont rencontré des incidents de sécurité au cours des 12 derniers mois, dus à des vulnérabilités dans des logiciels open source, et 20 % ont du mal à répondre. 28 % des entreprises identifient la présence de composants vulnérables dans un délai d'un jour après la divulgation des informations sur la vulnérabilité, 39 % entre un et sept jours, et 29 % plus d'une semaine.
Source : opennet.ru
