

Un groupe de chercheurs de l'Université du Michigan a publié les résultats d'une étude sur la possibilité d'identifier les connexions aux serveurs basés sur OpenVPN par le biais du VPN Fingerprinting lors de la surveillance du trafic transit. Trois méthodes ont été identifiées pour distinguer le protocole OpenVPN des autres paquets réseau, susceptibles d'être utilisées dans des systèmes d'inspection de trafic pour bloquer les réseaux virtuels basés sur OpenVPN.
Les tests des méthodes proposées au sein du réseau du fournisseur d'accès Merit, qui compte plus d'un million d'utilisateurs, ont montré la possibilité d'identifier 85 % des sessions OpenVPN avec un faible taux de faux positifs. Un ensemble d'outils a été préparé, qui a d'abord identifié passivement le trafic OpenVPN en temps réel, puis vérifié l'exactitude du résultat par une vérification active du serveur. Le flux de trafic a été répliqué sur l'analyseur créé par les chercheurs, avec une intensité d'environ 20 Gbps.
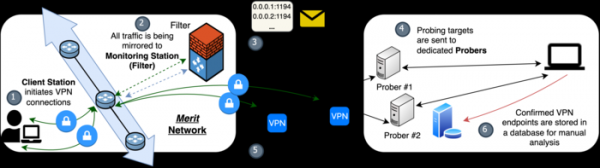
Au cours de l'expérience, l'analyseur a réussi à identifier avec succès 1718 des 2000 connexions OpenVPN testées, établies par un client fictif sur lequel 40 configurations types différentes d'OpenVPN avaient été utilisées (la méthode a fonctionné avec succès pour 39 des 40 configurations). De plus, pendant les huit jours de l'expérience, 3638 sessions OpenVPN ont été détectées dans le trafic transit, dont 3245 ont été confirmées. Il est à noter que la limite supérieure des faux positifs dans la méthode proposée est trois ordres de grandeur inférieure à celle des méthodes précédemment proposées, basées sur l'apprentissage automatique.
La performance des méthodes de protection contre le suivi du trafic OpenVPN dans les services commerciaux a été évaluée séparément — parmi 41 services testés, VPN-le trafic a pu être identifié dans 34 cas. Les services qui n'ont pas pu être détectés, en plus d'OpenVPN, utilisaient des couches supplémentaires pour masquer le trafic (par exemple, en faisant passer le trafic OpenVPN à travers un tunnel chiffré supplémentaire). Dans la plupart des services détectés avec succès, une opération de déformation du trafic par XOR a été utilisée, des couches d'obfuscation supplémentaires sans un ajout opportun de trafic aléatoire ou la présence de services OpenVPN non obfusqués sur la même le serveur.
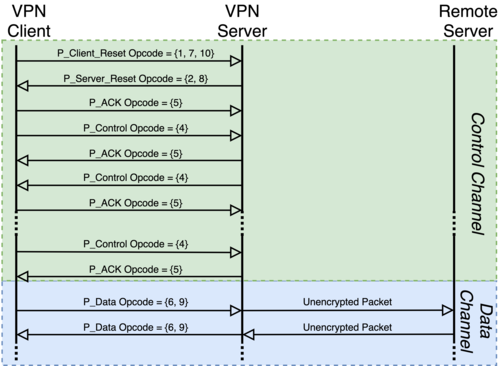
Les méthodes d'identification utilisées reposent sur des modèles spécifiques à OpenVPN dans les en-têtes de paquets non chiffrés, la taille des paquets ACK et les réponses du serveur. Dans le premier cas, comme objet d'identification lors de l'étape de négociation de la connexion, il est possible d'utiliser l'association au champ « opcode » dans l'en-tête des paquets, qui prend une plage de valeurs fixe et change d'une manière déterminée en fonction des étapes d'établissement de la connexion. L'identification consiste à détecter une certaine séquence de changement de l'opcode dans les premiers paquets N du flux.
La deuxième méthode repose sur le fait que les paquets ACK ne sont utilisés dans OpenVPN que lors de l'étape de négociation de la connexion et qu'ils ont une taille spécifique. L'identification se base sur le fait que des paquets ACK de taille déterminée n'apparaissent que dans certaines parties de la session (par exemple, dans OpenVPN, le premier paquet ACK est généralement le troisième paquet avec des données transmises dans la session).
La troisième méthode consiste en une vérification active et repose sur le fait qu’en réponse à une demande de réinitialisation de connexion, le serveur OpenVPN envoie un paquet RST spécifique (la vérification ne fonctionne pas en mode « tls-auth », car le serveur OpenVPN ignore les requêtes des clients non authentifiés via TLS).
Source : opennet.ru
