

La version 2024.2 de la distribution Kali Linux a été publiée. Basée sur le système de paquets Debian, elle est conçue pour tester les systèmes à la recherche de vulnérabilités, réaliser des audits, analyser les informations résiduelles et identifier les conséquences des attaques des cybercriminels. Tous les outils originaux créés dans le cadre de la distribution sont distribués sous licence GPL et disponibles via un dépôt Git public. Plusieurs images ISO de 495 Mo et 4 Go ont été préparées pour le téléchargement. Les builds sont disponibles pour les architectures i386, x86_64, ARM (armhf et armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Par défaut, le bureau Xfce est proposé, mais KDE, GNOME, MATE, LXDE et Enlightenment e17 sont également pris en charge en option.
Kali comprend l'une des sélections les plus complètes d'outils pour les professionnels de la sécurité informatique : des outils pour tester les applications web et infiltrer les réseaux sans fil, aux logiciels permettant de lire des données provenant de puces RFID d'identification. Le paquet comprend une collection d'exploits et environ 400 utilitaires spécialisés pour vérifier la sécurité, tels que Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. En outre, la distribution inclut des outils pour accélérer le craquage de mots de passe (Multihash CUDA Brute Forcer) et des clés WPA (Pyrit) en utilisant les technologies CUDA et AMD Stream, permettant d'exploiter les GPU des cartes graphiques NVIDIA et AMD pour réaliser des opérations de calcul.
Dans cette nouvelle version :
- Pour résoudre le problème de l'an 2038, les paquets pour les architectures 32 bits armhf et armel ont été portés vers l'utilisation du type time_t 64 bits.
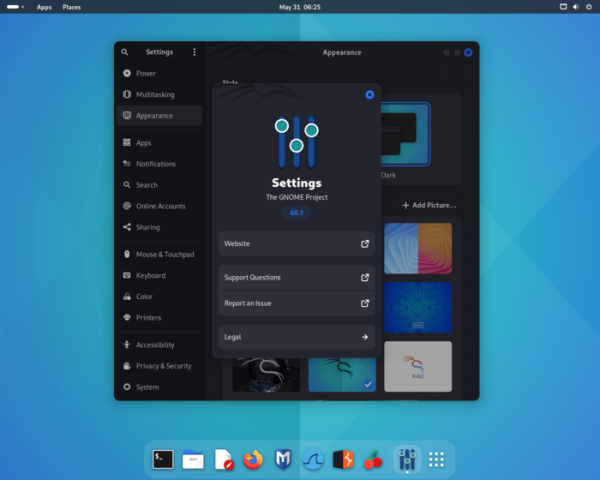
- L'environnement utilisateur a été mis à jour vers GNOME 46.

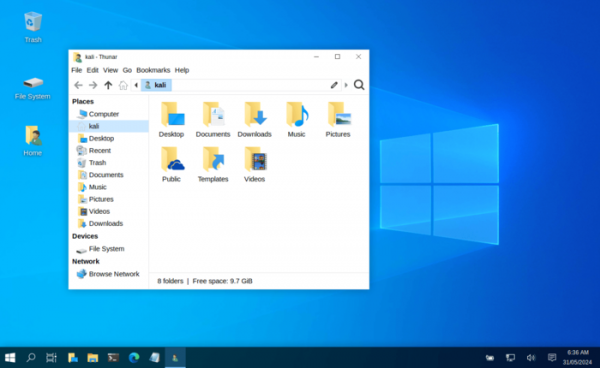
- La mise en œuvre du mode "Kali Undercover", basé sur Xfce, a été mise à jour pour simuler l'interface de Windows, afin de ne pas attirer l'attention lors de l'utilisation de Kali dans des lieux publics. Le fonctionnement de Xfce sur les écrans haute densité a été amélioré.

- La distribution comprend 18 nouveaux utilitaires :
- autorecon — un outil pour identifier les services disponibles sur le réseau en mode multithread.
- coercer — vérification d'un serveur Windows en utilisant 12 méthodes d'authentification.
- dploot — analogue de SharpDPAPI, écrit en Python.
- getsploit — un utilitaire pour rechercher et télécharger des exploits.
- gowitness — création de captures d'écran de sites web en utilisant le moteur Chrome.
- horst — analyseur de réseaux sans fil.
- ligolo-ng — un utilitaire pour le tunneling de trafic.
- mitm6 — implémentation d'une attaque sur Windows en utilisant DHCPv6.
- netexec — outil pour l'automatisation des attaques sur les grands réseaux.
- pspy — surveillance de l'activité des processus sous Linux sans nécessiter de droits root.
- pyinstaller — conversion de programmes Python en fichiers exécutables autonomes.
- pyinstxtractor — extracteur PyInstaller.
- sharpshooter — cadre de génération de payload.
- sickle — utilitaire pour le développement de payload.
- snort — système de prévention des intrusions.
- sploitscan — recherche d'informations par identifiant CVE.
- vopono — exécution d'applications dans un espace de noms réseau isolé avec redirection du trafic via un tunnel.
- waybackpy — bibliothèque et CLI pour accéder à l'API des services de sauvegarde de pages SavePageNow et CDX.
- Ajout de la possibilité de lancer l'outil nmap en mode scan furtif utilisant TCP SYN («nmap -sS») sans droits root.
- Mise à jour de l'environnement pour appareils mobiles basé sur la plateforme Android — NetHunter, avec une sélection d'outils pour tester les systèmes à la recherche de vulnérabilités. Avec NetHunter, il est possible de vérifier la réalisation d'attaques spécifiques aux appareils mobiles, par exemple, à travers l'émulation de périphériques USB (BadUSB et HID Keyboard — émulation d'un adaptateur USB réseau, pouvant être utilisé pour des attaques MITM, ou un clavier USB exécutant une substitution de caractères) et la création de points d'accès factices (MANA Evil Access Point). NetHunter est installé dans l'environnement standard de la plateforme Android sous la forme d'une image chroot, dans laquelle une version spécialement adaptée de Kali Linux est exécutée. La nouvelle version prend en charge la plateforme Android 14, un chargeur de modules a été implémenté, la gestion des droits d'accès a été améliorée, et le support des appareils Huawei P9 avec LineageOS 16, Nothing Phone 1 avec Android 12/13/14, et Poco F3 avec Android 14 a été réalisé.
Source : opennet.ru
