

Après presque un an de développement, la nouvelle version stable du serveur mail Postfix — 3.10.0 — a été publiée. Dans le même temps, il a été annoncé que le support de la version Postfix 3.6, publiée au début de 2021, serait interrompu. Le code du projet est écrit en langage C et est distribué sous les licences EPL 2.0 (Eclipse Public License) et IPL 1.0 (IBM Public License).
Postfix est l'un des rares projets alliant sécurité, fiabilité et performance, ce qui a été rendu possible grâce à une architecture multiprocessus qui isole les différents gestionnaires, ainsi qu'à une politique stricte de codage et d'audit des correctifs. Pour protéger contre les erreurs de gestion de la mémoire, le projet utilise des variantes sécurisées des fonctions d'allocation et de libération de mémoire, ainsi qu'un ensemble de fonctions abstraites pour travailler avec des tampons (vérifiant les débordements de tampon et l'accès à la mémoire libérée), les opérations fichiers, le formatage de la sortie, l'entrée/sortie tamponnée et les manipulations de chaînes (y compris des fonctionnalités pour travailler avec des chaînes de taille variable et la redimension automatique de chaînes).
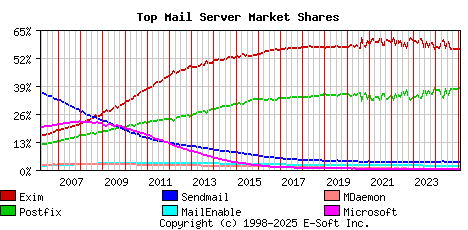
Selon une enquête automatisée de février, environ 550 000 serveurs de mail serveurs, Postfix est utilisé sur 37,64 % (contre 36,81 % l'année dernière) des serveurs de mail, la part d'Exim étant de 56,03 % (56,61 % l'année dernière), Sendmail — 3,39 % (3,60 %), MailEnable — 1,80 % (1,82 %), MDaemon — 0,39 % (0,40 %), Microsoft Exchange — 0,19 % (0,19 %), OpenSMTPD — 0,10 % (0,09 %).
Les principales nouveautés :
- La possibilité d'utiliser des algorithmes cryptographiques TLS résistants aux attaques par ordinateur quantique a été ajoutée. Pour utiliser ces algorithmes, il est nécessaire d'utiliser la branche de la bibliothèque OpenSSL 3.5, qui est encore en phase de développement. Pour la sélection des algorithmes post-quantique, Postfix n'a pas introduit de nouvelle syntaxe pour les groupes TLS, mais s'est basé sur les paramètres d'OpenSSL, qui seront utilisés lors de la configuration des paramètres « tls_eecdh_auto_curves » et « tls_ffdhe_auto_groups » à des valeurs vides.
- Le support de l'en-tête de message « TLS-Required: no » (RFC 8689) a été ajouté, ce qui permet la livraison même lorsqu'il n'est pas possible de mettre en œuvre la politique de sécurité TLS définie dans les paramètres. Lorsque cet en-tête est présent, le client SMTP fonctionne en mode « smtp_tls_security_level = may », c'est-à-dire qu'il ne vérifie pas le certificat. de serveurs et peut revenir à une connexion avec un transfert de données en texte clair. Dans la prochaine version majeure de Postfix, nous envisageons de mettre en œuvre l'extension SMTP REQUIRETLS.
- Ajout du support du protocole TLS-RPT (Transport Layer Security Reporting), qui permet de suivre les échecs de livraison des messages survenant lorsqu'il est impossible d'établir une connexion chiffrée, exigeant l'utilisation des extensions DANE (DNS-based Authentication of Named Entities) ou MTA-STS (MTA Strict Transport Security). Le propriétaire du domaine de messagerie définit dans le DNS les paramètres pour TLS-RPT, après quoi les serveurs de messagerie enverront des rapports contenant des informations sur les connexions TLS réussies et échouées aux serveurs MX gérant le domaine. La mise en œuvre est basée sur la bibliothèque libtlsrpt.
- Ajout de la configuration « smtpd_hide_client_session = yes », désactivant l'insertion d'informations sur la session client lors de l'insertion par le serveur SMTP de l'en-tête « Received: ». Exemple d'en-tête abrégé : « Received: by mail.example.com (Postfix) id postfix-queue-id for <user@example.com>; Day, dd Mon yyyy hh:mm:ss tz-offset (zone) ».
- Ajout de la possibilité de coder en MIME (RFC 2047) les noms dans les en-têtes Postfix générés « From: », incluant des caractères non ASCII. Le schéma de codage proposé permet de se passer de l'extension SMTPUTF8 (RFC 6531), qui n'est pas prise en charge par toutes les applications. Le résultat du codage MIME ressemble à ‘»=?charset?Q?gibberish?=:’. Pour déterminer l'encodage d'origine des noms, un paramètre « full_name_encoding_charset » a été ajouté, par défaut réglé sur utf8.
- La logique de traitement des connexions échouées a été modifiée lorsque dans les paramètres « mysql: » ou « pgsql: » un seul serveur est spécifié. Ce serveur est désormais perçu comme un équilibreur de charge et en cas de défaillance unique, la requête est renvoyée immédiatement, sans délai de 60 secondes.
- Dans Milter, la journalisation de l'information concernant la raison pour laquelle un message a été placé en quarantaine a été mise en œuvre.
- Dans le serveur SMTP, l'identifiant de la file d'attente ou la valeur « NOQUEUE » est maintenant enregistré dans le journal lors de la terminaison de la connexion par timeout, rupture ou dépassement de la limite d'erreurs. Le processus de nettoyage indique dans le journal « queueid: canceled » pour les messages avec une transaction en cours mais non terminée.
- Dans le client Dovecot SASL, le message « Mécanisme d'authentification invalide » indique désormais le mécanisme d'authentification qui n'a pas pu être utilisé. Le serveur SMTP affiche maintenant dans les journaux les valeurs des paramètres sasl_method, sasl_username et sasl_sender lors de l'enregistrement d'un 'reject'.
- En raison d'un changement du protocole interne utilisé dans l'agent de livraison, un redémarrage via la commande « postfix reload » ou les commandes « postfix stop » et « postfix start » est requis après la mise à jour de la version de Postfix. Sinon, un avertissement « attribut smtputf8 inattendu depuis le socket xxx (attendu : sendopts) » sera affiché dans les journaux.
Source : opennet.ru
