

La société LLC « RusBITech-Astra » a présenté la distribution à usage spécifique Astra Linux Special Edition 1.8, qui peut être utilisée pour la protection des informations confidentielles et des secrets d'État jusqu'au niveau de « grande importance ». La distribution est basée sur la base de paquets Debian GNU/Linux et contient des mécanismes supplémentaires de sécurité, tels qu'un système de contrôle d'accès mandaté, d'audit, de contrôle d'intégrité et d'authenticité des fichiers (PARSEC), ainsi qu'une suppression garantie des fichiers, et une construction du noyau avec des correctifs pour renforcer la sécurité. L'environnement utilisateur est construit sur la base de l'environnement de bureau propriétaire Fly avec des composants utilisant la bibliothèque Qt.
La distribution est diffusée dans le cadre d'un accord de licence qui impose un certain nombre de restrictions aux utilisateurs, en particulier, l'utilisation commerciale sans un contrat de licence est interdite, de même que la décompilation et le désassemblage du produit. Les algorithmes de fonctionnement et le code source, spécifiquement réalisés pour Astra Linux, sont classés comme secrets commerciaux. L'utilisateur a la possibilité de reproduire une seule instance du produit sur un ordinateur ou une machine virtuelle, et se voit également accorder le droit de créer une seule copie de sauvegarde du support contenant le produit. Les installations prêtes ne sont pas encore publiquement fournies, mais des images de conteneurs sont disponibles et machines virtuelles.
La sortie a réussi une série d'essais dans le système de certification des moyens de protection des informations de la FSTEC de Russie au premier niveau de confiance le plus élevé, c'est-à-dire qu'elle peut être utilisée pour le traitement d'informations constituant des secrets d'État de « grande importance ». Le certificat confirme la conformité aux exigences de sécurité pour les systèmes d'exploitation, les moyens de virtualisation et de conteneurisation, ainsi que pour les SGBD.
Principales modifications :
- La base de paquets a été mise à jour vers Debian 12.
- Deux paquets avec noyau Linux sont proposés, basés sur les versions 6.1 et 6.6. Le noyau 6.1 est livré avec des modifications et des corrections de l'ISP RAN et sera soutenu tout au long du cycle de vie du système d'exploitation. Le noyau 6.6 est classé comme ayant un cycle de support à court terme.
- Deux dépôts distincts ont été proposés : Main et Extended. Le premier comprend des paquets ayant subi tout le cycle de certification, tandis que le second contient des outils de développement, des paquets pour la construction du dépôt Main, ainsi que des paquets d'application et système supplémentaires.
- Un nouvel installateur astra-installer a été mis en service, qui se lance après le démarrage du système en mode Live. La gestion distante de l'installation est prise en charge via le protocole VNC.
- Le processus de mise à jour de la branche Astra Linux 1.7 vers la version 1.8 a été automatisé, et en cas de problèmes lors de la mise à jour, il est possible de revenir à l'état précédent.
- Un schéma pour l'attribution de noms prévisibles aux interfaces réseau a été mis en œuvre.
- Un serveur DHCP Kea a été inclus.
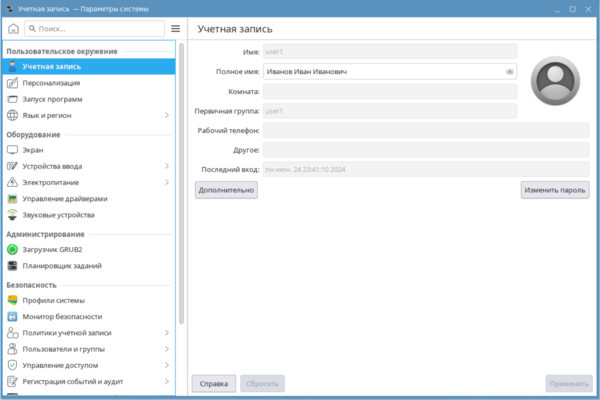
- L'interface pour l'administration du système fly-admin-smc a été remplacée par l'outil astra-systemsettings, qui offre un accès à divers modules de configuration. Entre autres, un module pour la gestion de la politique de sécurité locale a été intégré, ne nécessitant pas le lancement d'un programme séparé fly-admin-smc. Des modules sont également disponibles pour la gestion des utilisateurs, la gestion des accès mandatés, le contrôle de l'intégrité mandatée, le contrôle de l'intégrité des fichiers par signatures numériques, la configuration du système d'audit, la gestion des périphériques connectés, la configuration du nettoyage de la mémoire, l'activation du mode kiosque graphique, et l'évaluation de l'état des fonctions de sécurité.

- Des profils de configuration recommandés prêts à l'emploi pour différents scénarios d'utilisation ont été mis en place. Auparavant, des instructions de configuration étaient proposées pour répondre à différentes classes de protection des systèmes, nécessitant le travail manuel de l'administrateur. Dans la nouvelle version, le processus de modification des paramètres a été automatisé.
- Pour le contrôle dynamique de l'intégrité des logiciels, la possibilité d'utiliser le système de cryptographie KryptoPro CSP et des certificats pour vérifier les signatures numériques délivrées par une autorité de certification a été ajoutée.
- Un nouveau style de design Astra Proxima a été proposé, reflétant les tendances modernes de conception d'interfaces, tout en conservant une esthétique familière et minimaliste. Quatre modes de design sont disponibles : clair, sombre, simplifié (sans effets graphiques) et utilitaire.

- Le menu des applications a été modernisé et restructuré (la possibilité de revenir au menu classique est prévue).
- Le thème sonore « Minimalisme étoilé » a été ajouté, créé avec la participation de Roscosmos à partir de sons d'objets spatiaux réels.
- Le paquet fly-dm-rdp a été ajouté pour organiser la connexion distante au système via le protocole RDP.
- Dans le gestionnaire de fichiers fly-fm, un éditeur de barre d'outils a été ajouté et il est désormais possible d'afficher les ressources réseau montées dans la barre de navigation. En mode à deux panneaux, deux barres d'adresse indépendantes l'une de l'autre ont été mises en œuvre.
- Le paquet OpenSSL a été mis à jour vers la version 3.2.0.
- Le SGBD Tantor a été mis à jour vers la base de code PostgreSQL 15 (auparavant, PostgreSQL 11 était utilisé) avec des ajouts pour la protection des informations et la gestion des accès. * Un certificat d'autorité de certification du ministère de la Numérique de la Fédération de Russie a été intégré aux navigateurs Chromium, Chromium-gost et Firefox.
- La prise en charge des instantanés de machines virtuelles avec UEFI a été ajoutée, l'exportation/l'importation de machines virtuelles avec des instantanés, la création de sauvegardes de machines virtuelles à l'aide de virtnbdbackup et la regroupement de machines virtuelles dans virt-manager.
- Dans les outils de contrôle mandataire de l'intégrité, une capacité d'utilisation d'un niveau hiérarchique d'intégrité a été mise en œuvre, où la racine du FS et tous les objets de fichier après installation ont une intégrité linéaire nulle, et des objets de fichiers et processus exécutables peuvent se voir assigner une intégrité linéaire négative.
- La possibilité d'assurer le contrôle de l'intégrité des objets du système de fichiers et des paquets deb a été ajoutée, sur la base de modèles constitués de listes de fichiers à vérifier par des sommes de contrôle.
- De nouveaux privilèges ont été ajoutés : cap_perfmon (permet d'utiliser des systèmes de surveillance), cap_bpf (permet certaines opérations avec BPF), cap_checkpoint_restore (permet de déterminer le PID alloué au prochain processus créé dans l'espace de noms).
Source : opennet.ru
