

Des chercheurs de l'École polytechnique fédérale de Zurich, en collaboration avec des ingénieurs de Google, ont développé une nouvelle technique d'attaque de type Rowhammer — Phoenix (CVE-2025-6202), permettant de contourner les mécanismes de protection TRR (Target Row Refresh) utilisés dans les puces DDR5, qui empêchent la corruption des cellules mémoire due à la perte de charge. Un prototype d'exploit a été publié, permettant de modifier le contenu d'un bit spécifique dans la mémoire vive et d'élever ses privilèges au sein du système. La démonstration de l'attaque a été réalisée sur un PC avec un processeur AMD basé sur l'architecture micro Zen 4 et de la mémoire DDR5 SK Hynix, sur lequel des tâches typiques de bureau ont été exécutées.
L'attaque RowHammer permet de distordre le contenu de bits individuels de la mémoire DRAM par la lecture cyclique de données à partir de cellules de mémoire adjacentes. Étant donné que la mémoire DRAM se présente sous la forme d'un tableau bidimensionnel de cellules, chacune composée d'un condensateur et d'un transistor, le fait d'effectuer des lectures continues d'une même zone de mémoire entraîne des fluctuations de tension et des anomalies, provoquant une légère perte de charge des cellules voisines. Si l'intensité de lecture est élevée, la cellule adjacente peut perdre une quantité suffisamment importante de charge et le cycle de régénération suivant ne parviendra pas à restaurer son état d'origine, ce qui entraînera un changement de la valeur des données enregistrées dans la cellule.
La méthode d'attaque Rowhammer a été proposée en 2014, après quoi a débuté un jeu du chat et de la souris entre les chercheurs en sécurité et les fabricants de matériel — les fabricants de puces mémoire ont essayé de bloquer la vulnérabilité, tandis que les chercheurs trouvaient de nouvelles façons de l'exploiter. Par exemple, pour protéger contre Rowhammer, les fabricants de puces ont ajouté le mécanisme TRR (Target Row Refresh), mais il s'est avéré qu'il bloque la corruption des cellules uniquement dans des cas particuliers, sans protéger contre tous les types d'attaques possibles. Des méthodes d'attaque ont été développées pour les puces DDR3, DDR4 et DDR5 sur des systèmes avec des processeurs Intel, AMD et ARM, de même que pour la mémoire vidéo utilisée dans les cartes graphiques NVIDIA. De plus, des moyens de contourner la correction d'erreurs ECC ont été trouvés et des options d'attaque à distance ainsi que par l'exécution de code JavaScript dans le navigateur ont été proposées.
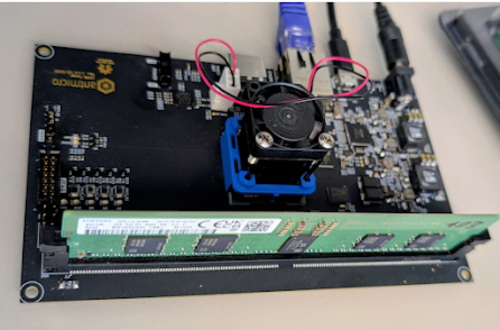
Un facteur clé pour contourner la protection contre la corruption des cellules mémoire dans la DRAM est la compréhension de la logique de fonctionnement du mécanisme TRR, qui repose principalement sur la dissimulation des détails d'implémentation et le principe de « sécurité par l'obscurité » (security by obscurity). Pour déterminer la logique de fonctionnement et effectuer l'ingénierie inverse, les chercheurs ont conçu des cartes spéciales basées sur FGPA Arty-A7 et ZCU104, permettant de tester les modules DDR5 SO-DIMM et RDIMM, d'identifier les modèles d'accès aux cellules mémoire, de déterminer quelles commandes DDR à bas niveau sont transmises après des opérations logicielles avec la mémoire et d'analyser les réactions à celles-ci.
Il s'est avéré que la protection des puces DDR5 analysées est mise en œuvre sans commandes supplémentaires pour contrôler la fréquence de rafraîchissement de la mémoire et repose sur des schémas de fréquence variable pour le rechargement des cellules. Pour réussir une attaque Rowhammer dans ces conditions, un suivi précis de milliers d'opérations de mise à jour des cellules est requis. Dans de telles conditions, les méthodes d'attaque Rowhammer existantes se sont révélées inapplicables, et les chercheurs ont développés une nouvelle méthode qui procède à une auto-correction des modèles d'accès lors de l'identification des opérations de mise à jour de mémoire manquées pendant l'attaque.
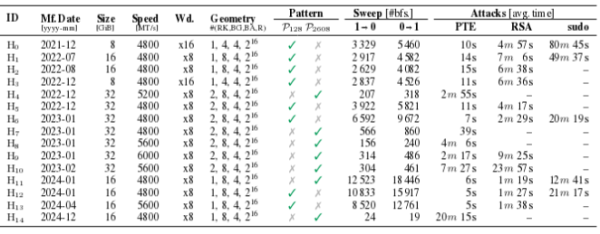
La méthode s'est révélée efficace et, lors des tests, a permis d'obtenir une distorsion contrôlée d'un bit de mémoire sur 15 puces DDR5 testées de la société SK Hynix (détenant 36 % du marché DRAM), produites de fin 2021 à fin 2024. Une distorsion d'un bit a suffi pour créer un exploit permettant d'obtenir un accès root dans le système lors d'une attaque sur un système avec un CPU AMD Ryzen 7 7700X et de la mémoire SK Hynix DDR5 pendant 109 secondes. Pour bloquer la méthode d'attaque proposée, il est recommandé d'augmenter la fréquence de rafraîchissement de la mémoire par trois.
Les méthodes d'exploitation permettant d'obtenir des droits root par la distorsion d'un bit comprennent les techniques suivantes : la modification du contenu des entrées de la table de pages mémoire (PTE, page table entry) pour obtenir les privilèges du noyau ; l'endommagement de la clé publique RSA-2048 stockée en mémoire dans OpenSSH (permettant d'associer la clé publique à la clé privée de l'attaquant pour se connecter à la VM de la victime) ; contourner la vérification des autorisations en modifiant la mémoire du processus sudo. une machine virtuelle La méthode avec PTE s'est avérée fonctionnelle pour toutes les 15 puces testées, l'attaque via RSA a réussi pour 11 puces, et via sudo pour 5.
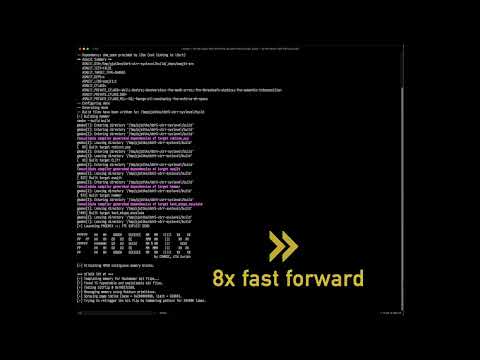
Dans l'exploitation pour la mise en place de tableaux de pages mémoire dans les cellules DRAM sélectionnées, la technique Rubicon est utilisée, révélée simultanément avec l'attaque Phoenix. Rubicon manipule les caractéristiques d'optimisation dans le système de distribution de mémoire du noyau Linux et permet l'allocation de mémoire dans des zones avec une autre valeur de « migratetype », réservées pour des opérations privilégiées. Le problème a été confirmé dans les noyaux Linux allant de 5.4 à 6.8, mais théoriquement, la vulnérabilité couvre tous les noyaux avec le mécanisme d'allocation de mémoire Zoned Buddy Allocator.
En plus de simplifier la réalisation d'attaques de type Rowhammer, la technique Rubicon est également applicable pour améliorer l'efficacité des attaques microarchitecturales, comme Spectre, et simplifier la localisation en mémoire des données secrètes à extraire via des fuites par l'exécution spéculative d'instructions. Rubicon permet de se passer d'une longue étape de scan de la mémoire et de détermination de fichiers, tels que /etc/shadow. Au lieu de cela, on peut immédiatement commencer l'exploitation des vulnérabilités microarchitecturales, grâce à un placement prédéfini du fichier à une adresse physique connue. Par exemple, l'application de la méthode Rubicon a permis d'accélérer la fuite de données sur un système avec un CPU Intel i7-8700K de 2698 à 9.5 secondes (284 fois), et sur un CPU AMD EPYC 7252, de 189 à 27.9 secondes (6.8 fois).
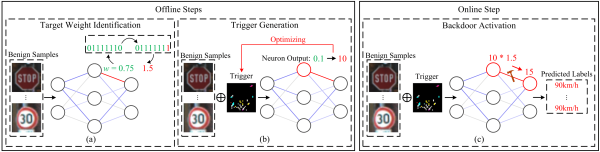
Pendant ce temps, un autre groupe de chercheurs de l'Université George Mason a démontré la possibilité d'attaques de type Rowhammer pour compromettre les systèmes d'IA. Les chercheurs ont proposé la méthode OneFlip, permettant de modifier de manière ciblée le comportement des modèles d'IA par la distorsion d'un bit d'information en mémoire. Un exemple de code est disponible pour injecter un changement de type cheval de Troie dans un réseau neuronal. Il est montré comment la modification d'un seul bit peut être utilisée pour fausser le fonctionnement du modèle de pilote automatique afin de changer l'interprétation du panneau routier « Stop » en un panneau « Limitation de vitesse ». L'utilisation de cette méthode pour contourner les systèmes de reconnaissance faciale a également été examinée. Pour les modèles conservant des poids sous forme d'entiers de 32 bits, le succès de l'attaque est évalué à 99.9% sans impact sur les caractéristiques originales du modèle.
Source : opennet.ru
