

Il est peu probable que quelqu'un puisse contester le fait que les processeurs sont des solutions assez complexes qui ne peuvent tout simplement pas fonctionner sans auto-diagnostics et outils de contrôle sophistiqués tant au stade de la fabrication qu'en cours d'exploitation. Les développeurs doivent impérativement disposer d'outils de "supervision" pour être pleinement confiants dans la conformité du produit. Et effectivement, ces outils ne disparaissent nulle part. Plus tard, tous ces moyens de diagnostics intégrés dans le processeur peuvent servir à des fins bénéfiques telles que les technologies de contrôle à distance comme Intel AMT, mais peuvent également potentiellement devenir une porte dérobée pour les agences de renseignements ou les malfaiteurs, ce qui est souvent la même chose pour l'utilisateur.
Comme vous vous en souvenez peut-être, en mai 2016, des spécialistes de Positive Technologies ont découvert que le module Intel Management Engine 11 pour la mise en œuvre de la technologie AMT dans le hub système (PCH) avait subi des modifications sérieuses et était devenu vulnérable aux attaques de malfaiteurs. Avant la version IME 11, le module était sur une architecture unique et, sans documentation spéciale, ne représentait pas un danger particulier, mais il peut ouvrir l'accès à des informations dans la mémoire du PC. À partir de la version IME 11, le module est devenu compatible x86 et accessible à une large audience (plus de détails sur la vulnérabilité INTEL-SA-00086 ici et plus loin dans les liens). De plus, un an plus tard, un lien est apparu entre IME et un programme de surveillance de la NSA des États-Unis. Des études ultérieures sur l'IME ont conduit à la découverte d'un autre potentiel "cheval de Troie" dans les contrôleurs et processeurs Intel, dont ont parlé hier lors de la conférence Black Hat à Singapour, les spécialistes de Positive Technologies Maxim Goryachy et Mark Yermolov.
Dans le hub PCH et dans les processeurs Intel, un analyseur logique multifonctionnel des signaux VISA (Intel Visualization of Internal Signals Architecture) a été découvert. Plus précisément, VISA est également un outil Intel pour vérifier l'intégrité des processeurs. La documentation sur ce bloc n'est pas accessible au public, mais cela ne signifie pas qu'elle n'existe pas. L'étude de VISA a révélé qu'un analyseur initialement désactivé à l'usine Intel peut être activé par un malfaiteur, permettant d'accéder à des informations dans la mémoire du PC ainsi qu'aux séquences de signaux des périphériques. Il y a d'ailleurs plusieurs méthodes pour activer le VISA.
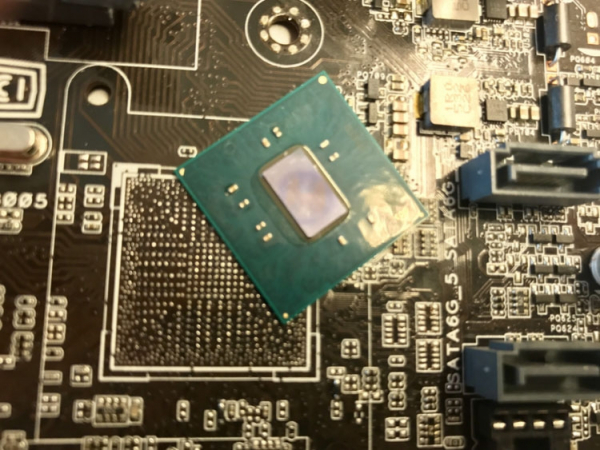
Activer le VISA et accéder, par exemple, aux webcams a été possible sur une carte mère ordinaire. Aucun équipement spécial n'était nécessaire. Cette démonstration ainsi qu'un autre exemple ont été présentés par des experts de Positive Technologies lors d'une conférence à Black Hat. Personne ne lie directement le VISA à la NSA (pour l'instant), sauf bien sûr les conspirationnistes. Cependant, s'il existe la possibilité non documentée d'activer un analyseur de signal sur n'importe quel système basé sur Intel, alors quelque part, il sera certainement activé.
Source : 3dnews.ru
