

L'entreprise Varnish Software, qui développe des systèmes pour la mise en place de réseaux de livraison et de mise en cache de contenu, a présenté le projet open source TinyKVM, qui développe des outils pour l'isolation de l'exécution de processus individuels à l'aide de l'hyperviseur KVM. L'objectif du projet est de créer le système de sandboxing d'isolement des processus le plus rapide, utilisant la virtualisation matérielle. Le code du projet est écrit en C et C++, et est distribué sous la licence GPLv3 (pour ceux qui ne peuvent pas se conformer aux exigences de la GPLv3, une licence commerciale est disponible).
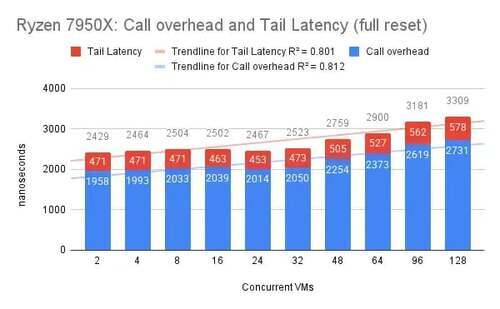
TinyKVM est conçu pour le lancement isolé de n'importe quel programme en ligne de commande pour Linux avec des performances proches de l'exécution ordinaire. Les frais généraux pour chaque appel système s'élèvent à environ 2 microsecondes. Comme exemple d'application du projet, on mentionne l'isolation supplémentaire des processus dans les systèmes de mise en cache et de traitement des requêtes web. TinyKVM est développé pour remplacer l'émulateur libriscv, utilisé pour isoler le traitement de chaque requête web dans la plateforme Varnish. De plus, une variante de la bibliothèque libvmod a été créée, permettant l'exécution de modules pour Varnish en utilisant TinyKVM.
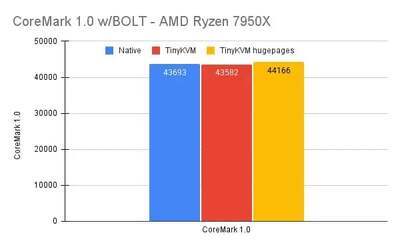
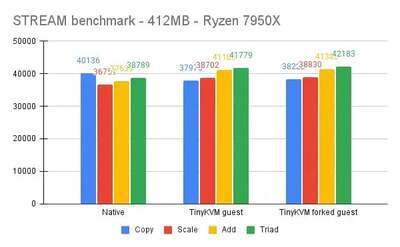
Lors de l'exécution via TinyKVM, le code machine des programmes s'exécute sans couches d'émulation sur le CPU et est limité via l'API de l'hyperviseur KVM, ce qui permet d'éliminer les frais généraux et d'atteindre des performances proches de l'exécution sans virtualisation. Les principales fonctionnalités de TinyKVM :
- Limitation du temps maximal d'exécution. Un programme peut être arrêté de force après l'expiration du délai, sans appel aux gestionnaires de signaux et aux threads.
- Limitation de la consommation de mémoire.
- Possibilité de forker des instances non initialisées machines virtuelles à partir d'une instance initialisée d'un programme isolé. Des copies de machines virtuelles sont créées en mode copy-on-write, ce qui permet d'économiser considérablement de la mémoire en ne conservant qu'une seule instance de données communes.
- Les processus dérivés peuvent être réinitialisés à leur état précédent (par exemple, un gestionnaire de requêtes http dérivé peut revenir à son état initial après le traitement de chaque requête sans redémarrage). Une instance de processus isolé peut également être réinitialisée à l'état d'une autre machine virtuelle, et non celle dont elle a été dérivée, mais les coûts seront plus élevés dans ce cas, car cela nécessitera une modification de la table des pages mémoire.
- La possibilité de créer des pages mémoire statiques lors de l'initialisation, même adaptées aux environnements d'exécution sophistiqués, comme dans le langage Go. Dans ce cas, des modifications ne sont autorisées que pour les pages en mode copy-on-write.
- Prise en charge du débogage à distance à l'aide de GDB. Un débogage à chaud est possible avec reprise de l'exécution.
L'environnement d'hébergement TinyKVM forme un noyau réduit, protégé contre les modifications, construit avec une protection des pages mémoire et utilisant SMAP (Supervisor Mode Access Prevention) et SMEP (Supervisor Mode Execution Prevention) pour une isolation supplémentaire entre le noyau et l'espace utilisateur. TinyKVM utilise de grandes pages mémoire (hugepage) pour améliorer les performances. Les appels système invoqués par les programmes sont interceptés par l'émulateur et redirigés vers l'environnement hôte (le délai de traitement et de traduction de l'appel émulé est d'environ 2 microsecondes). Dans celui-ci, une machine virtuelle aucuns pilotes, entrées/sorties ou dispositifs virtuels ne sont utilisés.
Source : opennet.ru
