

Le projet Headscale propose une implémentation ouverte du composant serveur du réseau VPN Tailscale, permettant de créer des réseaux VPN similaires à Tailscale sur ses propres infrastructures, sans dépendre de services tiers. Le code de Headscale est écrit en Go et est distribué sous licence BSD. Le projet est développé par Juan Font Alonso de l'Agence spatiale européenne.
Tailscale permet de relier un nombre arbitraire d'hôtes géographiquement dispersés en un seul réseau, construit à l'image d'un réseau maillé, dans lequel chaque nœud interagit directement avec les autres nœuds (P2P) ou via des nœuds voisins, sans transmettre le trafic par des serveurs externes centralisés. VPN- fournisseur. La gestion des accès et des routes basée sur les ACL est prise en charge. Pour établir des canaux de communication dans des environnements utilisant des traducteurs d'adresses (NAT), le support des mécanismes STUN, ICE et DERP (analogue à TURN mais basé sur HTTPS) est fourni. En cas de blocage du canal de communication entre certains nœuds, le réseau peut réorganiser sa routage pour diriger le trafic à travers d'autres nœuds.
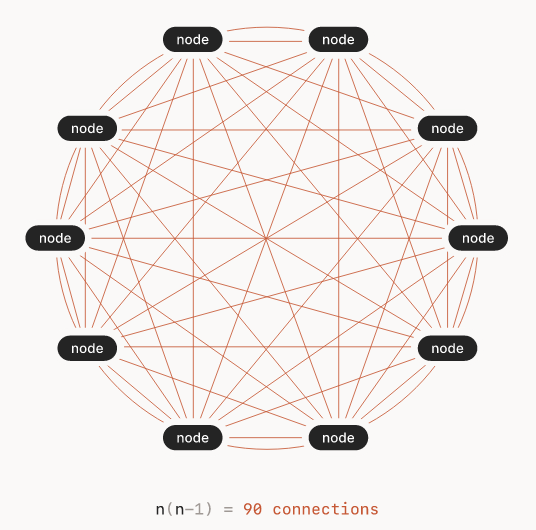
Le projet Nebula, également destiné à créer des réseaux VPN distribués avec routage maillé, se distingue de Tailscale par son utilisation du protocole Wireguard pour l'organisation du transfert de données entre les nœuds, tandis que Nebula utilise des techniques du projet Tinc, qui chiffre les paquets avec l'algorithme AES-256-GSM (Wireguard utilise le chiffrement ChaCha20, qui démontre dans les tests une bande passante et une réactivité supérieures).
Un autre projet similaire, nommé Innernet, est également en développement, utilisant le protocole Wireguard pour l'échange de données entre les nœuds. Contrairement à Tailscale et Nebula, Innernet applique un système d'accès différent, basé non pas sur des ACL avec des balises attachées à des nœuds individuels, mais sur la séparation de sous-réseaux et l'allocation de plages différentes. adresses IP, comme dans les réseaux Internet ordinaires. De plus, au lieu du langage Go, Innernet utilise le langage Rust. Une mise à jour d'Innernet 1.5 a été publiée il y a trois jours, améliorant la prise en charge du contournement du NAT. Il existe également un projet appelé Netmaker, permettant de relier des réseaux de topologies différentes à l'aide de Wireguard, mais son code est proposé sous la licence SSPL (Server Side Public License), qui n'est pas ouverte en raison de ses exigences discriminatoires.
Tailscale est distribué selon un modèle Freemium, offrant la possibilité d'une utilisation gratuite pour les particuliers et un accès payant pour les entreprises et les équipes. Les composants clients Tailscale, à l'exception des applications graphiques pour Windows et macOS, sont développés sous forme de projets ouverts sous la licence BSD. Le logiciel serveur de Tailscale, qui gère l'authentification lors de la connexion de nouveaux clients, coordonne la gestion des clés et organise l'interaction entre les nœuds, est propriétaire. Le projet Headscale remédie à ce problème et propose une mise en œuvre indépendante et ouverte des composants serveur de Tailscale.
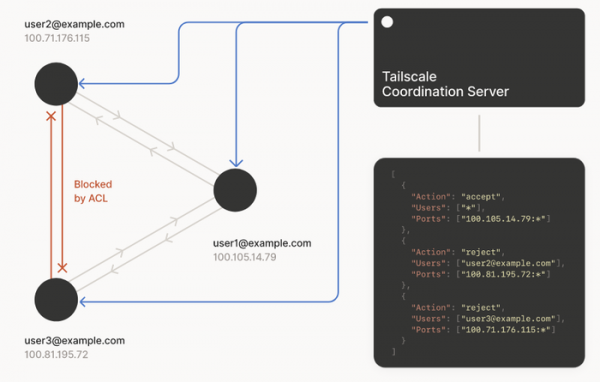
Headscale prend en charge les fonctions d'échange de clés publiques entre nœuds, ainsi que les opérations d'attribution d'adresses IP et de diffusion de tables de routage entre les nœuds. Actuellement, toutes les fonctionnalités principales du serveur de gestion sont mises en œuvre dans Headscale, à l'exception du support de MagicDNS et Smart DNS. En particulier, les fonctions d'enregistrement des nœuds (y compris via le web), d'adaptation du réseau lors de l'ajout ou de la suppression de nœuds, de séparation des sous-réseaux à l'aide d'espaces de noms (un réseau VPN peut être créé pour plusieurs utilisateurs), d'organisation de l'accès des nœuds aux sous-réseaux dans différents espaces de noms, de gestion de la routage (y compris l'attribution de nœuds de sortie pour se connecter au monde extérieur), de séparation d'accès via ACL et de fonctionnement du service DNS sont prises en charge.
Source : opennet.ru
