

Stéphane Graber, leader du projet Linux Containers et l'un des créateurs de l'outil LXC, membre du conseil technique d'Ubuntu et participant aux équipes chargées des publications d'Ubuntu, a présenté une nouvelle distribution Linux, IncusOS. IncusOS fournit une image système mise à jour de manière atomique pour la création de serveurs, dont la gestion centralisée est réalisée à l'aide de l'outil Incus (un fork de LXD). La distribution est développée sous l'égide du projet Linux Containers, responsable du développement des outils LXC et Incus. Les travaux du projet sont écrits en Go et distribués sous la licence Apache 2.0.
Les images système sont fournies pour les architectures x86_64 et ARM64, et sont basées sur un environnement allégé de Debian 13 et sur un noyau Linux provenant du dépôt Zabbly, qui crée des paquets avec des versions « vanille » du noyau pour Debian et Ubuntu, complétés par des correctifs et des modifications de configuration pour optimiser le démarrage des conteneurs dans un environnement basé sur l'outil Incus. Le système de fichiers utilisé est ZFS.
Les builds sont créés à l'aide de l'outil mkosi, développé par Lennart Poettering. L'environnement système de base est monté en mode lecture seule. Pour installer des applications supplémentaires, l'outil systemd-sysext est utilisé, permettant de distribuer des applications sous forme d'images d'extension système (System Extension), dont le contenu est superposé à la hiérarchie /usr/ à l'aide d'OverlayFS. La sauvegarde et la restauration des configurations du système principal et des données d'applications individuelles sont prises en charge, ainsi que la réinitialisation aux paramètres d'usine (Factory reset) pour l'ensemble du système d'exploitation ou pour des applications sélectionnées.
Pour mettre à jour le système, le composant systemd-sysupdate est utilisé, qui emploie un mécanisme de remplacement atomique de partitions — il y a deux partitions indépendantes, l'une contenant le système de travail et l'autre recevant la mise à jour suivante, après quoi les partitions sont échangées. Pour garantir l'intégrité de l'environnement de démarrage, le démarrage utilise UEFI Secure Boot et le chiffrement complet du disque (LUKS) avec le stockage des informations nécessaires au déchiffrement des clés dans le TPM 2.0 (Trusted Platform Module).
L'environnement système est réduit au strict minimum et ne contient que les composants nécessaires au démarrage d'Incus. L'environnement ne dispose pas de shell de commande ni de moyens traditionnels pour gérer depuis la ligne de commande ou se connecter à distance via SSH. Au lieu de cela, toutes les opérations de gestion et de configuration se font uniquement via l'API REST du système Incus avec authentification par certificat TLS client ou via OIDC (OpenID Connect). La gestion de tous les serveurs s'effectue de manière centralisée via l'interface web Operations Center ou l'interface CLI d'Incus. Pour transférer des conteneurs et des machines virtuelles depuis d'autres systèmes, tels que VMware vCenter, un gestionnaire de migration est fourni.
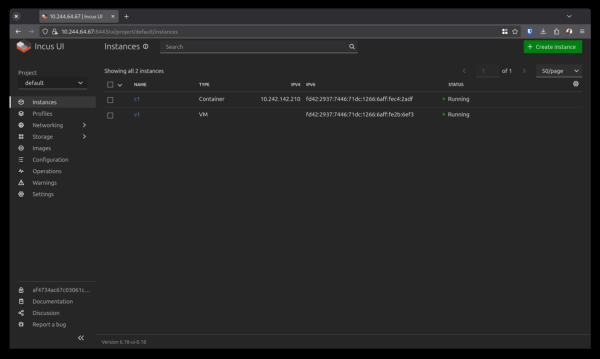
Pour obtenir une image de démarrage, un générateur en ligne est utilisé, permettant de préparer l'image en fonction des paramètres spécifiés et de définir une archive seed avec des configurations telles que Certificat TLS pour l'accès client, l'identifiant du périphérique de bloc pour l'installation et la configuration du réseau (par défaut, le réseau est configuré via DHCPv4 ou SLAAC (Stateless Address Autoconfiguration)). Le mode d'installation interactive n'est pas supporté — tous les paramètres pour l'installation et la configuration initiale sont déterminés par un bloc de configuration intégré, transmis au premier démarrage. L'installation de l'image IncusOS est supportée, tant sur le matériel que dans des machines virtuelles sous gestion de plateformes comme libvirt, Incus, Proxmox, VirtualBox et VMware.
Fonctionnalités liées au stockage :
- déploiement automatique d'un pool ZFS local ;
- création de pools ZFS complexes sur des disques supplémentaires ;
- support de NVME-over-TCP, iSCSI, Fiber Channel et Multipath ;
- possibilité de créer des configurations de cluster LVM sur Fiber Channel, NVME-over-TCP ou iSCSI ;
- possibilité de créer des stockage logiciels basés sur le système de fichiers distribué Ceph.
Fonctionnalités réseau :
- support automatique des VLAN lors de l'utilisation en mode pont réseau, facilitant la connexion des machines virtuelles à n'importe quelle interface réseau ;
- support de l'agrégation des canaux de communication ;
- support LLDP (Link Layer Discovery Protocol) ;
- support de proxies d'entreprise (y compris l'authentification via Kerberos) ;
- support NTP (Network Time Protocol) ;
- possibilité de conserver des journaux sur un serveur externe via syslog ;
- support d'OVS/OVN pour des réseaux définis par logiciel OVS (Open vSwitch) et OVN (Open Virtual Network) ;
- support intégré VPN-réseau Tailscale (une prise en charge de Netbird est prévue).
Source : opennet.ru
