

Un groupe de chercheurs de l'Université libre d'Amsterdam et de l'École polytechnique fédérale de Zurich a développé une technique d'attaque réseau. (Network Cache ATtack), permettant, en utilisant des méthodes d'analyse de données via des canaux secondaires, de déterminer à distance les touches pressées par l'utilisateur pendant une session SSH. Le problème ne se manifeste que sur les serveurs utilisant des technologies (Remote direct memory access) et (Data-Direct I/O).
La société Intel , ce qui rend l'attaque difficile à mettre en œuvre dans la pratique, car elle nécessite l'accès de l'attaquant au réseau local, des conditions stériles et l'organisation de la communication entre les hôtes en utilisant des technologies RDMA et DDIO, qui sont généralement appliquées dans des réseaux isolés, par exemple, ceux dans lesquels fonctionnent des clusters de calcul. Le problème a été attribué à un niveau de gravité faible (CVSS 2.6, ) et il est recommandé de ne pas activer DDIO et RDMA dans les réseaux locaux qui ne disposent pas d'une périmètre de sécurité et qui permettent la connexion de clients non fiables. DDIO est utilisé dans les processeurs serveur Intel depuis 2012 (Intel Xeon E5, E7 et SP). Les systèmes basés sur des processeurs AMD et d'autres fabricants ne sont pas exposés au problème, car ils ne prennent pas en charge la conservation des données transmises sur le réseau dans le cache CPU.
La méthode utilisée pour l'attaque évoque la vulnérabilité «», qui permet de modifier le contenu de bits individuels en RAM par la manipulation de paquets réseau dans des systèmes avec RDMA. Le nouveau problème découle des travaux visant à minimiser les latences lors de l'application du mécanisme DDIO, qui permet une interaction directe entre la carte réseau et d'autres périphériques avec le cache du processeur (lors du traitement des paquets par la carte réseau, les données sont stockées dans le cache et extraites du cache sans accès à la mémoire).
Grâce à DDIO, les données générées pendant une activité réseau malveillante atteignent également le cache du processeur. L'attaque NetCAT repose sur le fait que les cartes réseau mettent activement en cache les données, et la vitesse de traitement des paquets dans les réseaux locaux modernes est suffisante pour influencer le remplissage du cache et déterminer la présence ou l'absence de données dans le cache par l'analyse des latences de transmission des données.
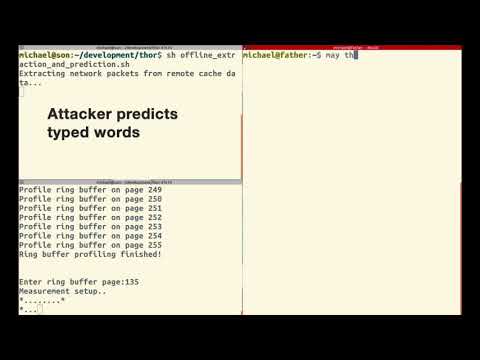
Lors de l'utilisation de sessions interactives, par exemple via SSH, le paquet réseau est envoyé immédiatement après avoir appuyé sur la touche, c'est-à-dire que les délais entre les paquets correspondent aux pauses entre les frappes. En utilisant des méthodes d'analyse statistique et en tenant compte du fait que les délais entre les frappes dépendent généralement de la position de la touche sur le clavier, il est possible de reconstituer avec une certaine probabilité les informations saisies. Par exemple, la plupart des gens tapent généralement "s" après "a" beaucoup plus rapidement que "g" après "s".
Les informations qui restent dans le cache du processeur permettent également de connaître le moment exact des paquets envoyés par la carte réseau lors de la gestion de connexions telles que SSH. En générant un certain flux de trafic, un attaquant peut déterminer le moment où de nouvelles données apparaissent dans le cache, liées à une activité particulière dans le système. La méthode utilisée pour analyser le contenu du cache est , qui consiste à remplir le cache avec un ensemble de valeurs de référence et à mesurer le temps d'accès lors d'un remplissage ultérieur pour détecter les modifications.
Il n'est pas exclu d'appliquer la technique proposée pour déterminer non seulement les frappes de touches, mais aussi d'autres types de données sensibles qui restent dans le cache du CPU. Une attaque peut potentiellement être menée même avec RDMA désactivé, mais sans RDMA, son efficacité est réduite et son exécution est considérablement compliquée. Il est également possible d'utiliser DDIO pour établir un canal de communication caché, utilisé pour transmettre des données après la compromission du serveur en contournant les systèmes de sécurité.
Source : opennet.ru
