

La société Google a annoncé la sortie du navigateur web Chrome 102. En même temps, une version stable du projet libre Chromium, qui sert de base à Chrome, est disponible. Le navigateur Chrome se distingue de Chromium par l'utilisation des logos de Google, la présence d'un système d'envoi de notifications en cas de crash, des modules pour la lecture de contenu vidéo protégé contre la copie (DRM), un système de mise à jour automatique, l'activation permanente de l'isolement Sandbox, la fourniture de clés pour les API Google et la transmission des paramètres RLZ lors des recherches. Pour ceux qui ont besoin de plus de temps pour les mises à jour, une branche Extended Stable est également maintenue, accompagnée de 8 semaines de soutien. La prochaine version de Chrome 103 est prévue pour le 21 juin.
Les principales modifications de Chrome 102 :
- Pour bloquer l'exploitation des vulnérabilités causées par des références à des blocs de mémoire déjà libérés (use-after-free), l'utilisation de MiraclePtr (raw_ptr) a été introduite au lieu des pointeurs traditionnels. MiraclePtr fournit une enveloppe autour des pointeurs, effectuant des vérifications supplémentaires lors de l'accès à des zones de mémoire libérées et terminant de manière sécurisée le processus en cas de telles références. L'impact de cette nouvelle méthode de protection sur les performances et la consommation de mémoire est jugé minime. Le mécanisme MiraclePtr n'est pas applicable à tous les processus, en particulier il n'est pas utilisé dans les processus de rendu, mais peut renforcer considérablement la sécurité. Par exemple, dans la version actuelle, parmi les 32 vulnérabilités corrigées, 12 étaient dues à des problèmes de type use-after-free.
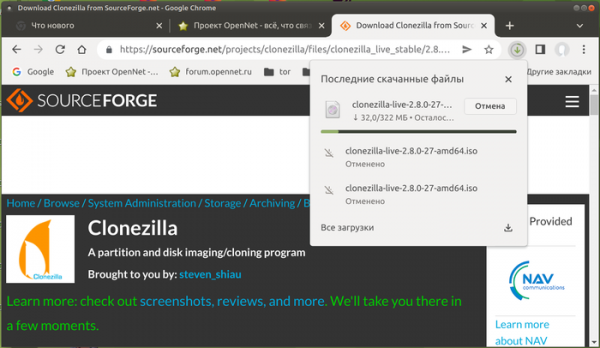
- L'interface des téléchargements a été mise à jour. Au lieu de la barre inférieure affichant l'état des téléchargements, un nouvel indicateur a été ajouté à la barre d'adresse, sur lequel il suffit de cliquer pour afficher la progression des téléchargements et l'historique avec la liste des fichiers déjà téléchargés. Contrairement à la barre inférieure, le bouton est constamment affiché sur la barre et permet d'accéder rapidement à l'historique des téléchargements. Cette nouvelle interface est actuellement proposée par défaut à une partie des utilisateurs et sera généralisée en l'absence de problèmes. Une option est prévue pour revenir à l'ancienne interface ou activer la nouvelle à l'adresse « chrome://flags#download-bubble ».

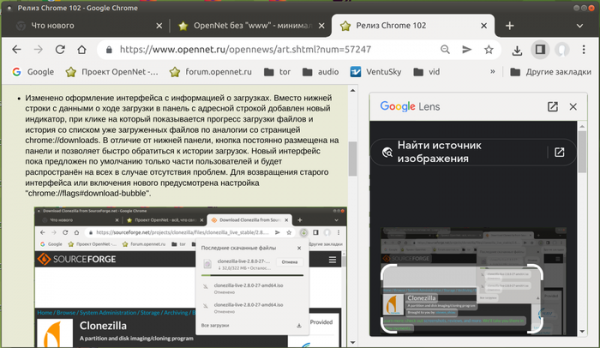
- Lors de la recherche d'images via le menu contextuel (« Search image with Google Lens » ou « Trouver via Google Lens »), les résultats s'affichent désormais dans un panneau latéral à côté du contenu de la page d'origine, permettant de voir simultanément le contenu de la page ainsi que le résultat de la recherche.
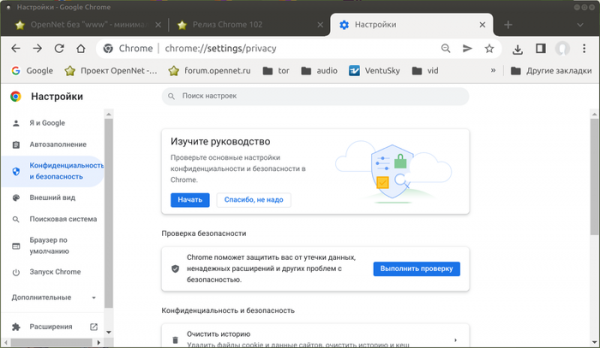
- Dans les paramètres, la section « Confidentialité et sécurité » a été dotée d'une section « Guide de confidentialité », qui offre un aperçu des principaux paramètres affectant la confidentialité, avec des explications détaillées sur l'impact de chaque paramètre. Par exemple, vous pouvez y définir la politique d'envoi de données aux services Google, gérer la synchronisation, le traitement des cookies et la conservation de l'historique. Cette fonctionnalité est proposée à une partie des utilisateurs et peut être activée avec le paramètre « chrome://flags#privacy-guide ».
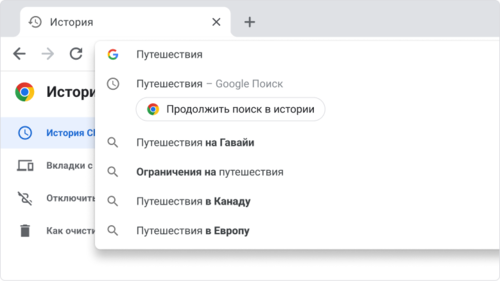
- L'historique des recherches et des pages vues est désormais structuré. En cas de nouvelle recherche dans la barre d'adresse, une suggestion « Reprendre la recherche dans l'historique » (« Resume your journey ») s'affiche, permettant de continuer depuis l'endroit où la recherche a été interrompue la dernière fois.

- Dans le catalogue de Chrome Web Store, une page « Extensions Starter Kit » a été proposée avec une sélection initiale d'extensions recommandées.
- En mode de test, l'envoi d'une requête de confirmation des droits CORS (Cross-Origin Resource Sharing) vers le serveur du site principal a été activé, avec l'en-tête « Access-Control-Request-Private-Network: true », lorsqu'une page accède à une ressource sur un réseau interne (192.168.x.x, 10.x.x.x, 172.16.x.x) ou à localhost (128.x.x.x). Lorsqu'une opération est confirmée en réponse à cette requête, le serveur doit retourner l'en-tête « Access-Control-Allow-Private-Network: true ». Dans la version Chrome 102, le résultat de la confirmation n'affecte pas encore le traitement de la requête - en cas d'absence de confirmation, un avertissement s'affiche dans la console web, mais la requête de sous-ressource n'est pas bloquée. L'activation du blocage en cas d'absence de confirmation serveur n'est pas attendue avant la version Chrome 105. Pour activer le blocage dans des versions antérieures, vous pouvez activer le paramètre « chrome://flags/#private-network-access-respect-preflight-results ».
a été introduite pour renforcer la protection contre les attaques liées à l'accès aux ressources sur le réseau local ou sur l'ordinateur de l'utilisateur (localhost) à partir de scripts chargés lors de l'ouverture du site. De telles demandes sont utilisées par les attaquants pour mener des attaques CSRF sur des routeurs, des points d'accès, des imprimantes, des interfaces web d'entreprise et d'autres dispositifs et services acceptant des demandes uniquement depuis le réseau local. Pour se protéger contre de telles attaques, en cas d'accès à tous les sous-ressources sur le réseau interne, le navigateur enverra une demande explicite d'autorisation pour le chargement de ces sous-ressources. serveur Un mécanisme de Region Capture a été ajouté, permettant de découper le contenu excessif des vidéos générées à partir de la capture d'écran. Par exemple, grâce à l'API getDisplayMedia, l'application web peut organiser la transmission de vidéos contenant le contenu de l'onglet, et Region Capture permet de couper une partie du contenu, incluant les éléments de contrôle de vidéoconférence.
- Lors de l'ouverture de liens en mode incognito via le menu contextuel, certains paramètres d'URL influençant la confidentialité sont automatiquement supprimés.
- La stratégie de livraison des mises à jour pour Windows et Android a été modifiée. Pour une comparaison plus complète du comportement des nouvelles et anciennes versions à télécharger, plusieurs compilations de la nouvelle version sont maintenant générées.
- La technologie de segmentation du réseau a été stabilisée pour se protéger contre les méthodes de suivi des mouvements des utilisateurs entre les sites, basées sur le stockage d'identifiants dans des zones non destinées au stockage permanent des informations (« Supercookies »). Étant donné que les ressources mises en cache sont stockées dans un espace de noms commun, indépendamment du domaine source, un site peut déterminer le chargement de ressources d'un autre site en vérifiant la présence de cette ressource dans le cache. La protection est basée sur l'application de la segmentation réseau (Network Partitioning), qui consiste à ajouter des liaisons supplémentaires dans les caches partagés. un domaine, à partir duquel la page d'accueil est ouverte, limitant ainsi la portée du cache pour les scripts de suivi des mouvements uniquement au site en cours (le script d'un iframe ne pourra pas vérifier si la ressource a été chargée depuis un autre site). La séparation d'état couvre les connexions réseau (HTTP/1, HTTP/2, HTTP/3, websocket), le cache DNS, les données ALPN/HTTP2, TLS/HTTP3, la configuration, les téléchargements et les informations dans l'en-tête Expect-CT.
- Pour les applications web installables isolées (PWA, Progressive Web App), il est désormais possible de modifier le style de la zone d'en-tête de la fenêtre à l'aide de composants Window Controls Overlay, qui étendent la zone d'affichage de l'application web sur toute la fenêtre. L'application web peut gérer le rendu et le traitement des entrées dans toute la fenêtre, à l'exception du bloc superposé avec les boutons de contrôle de la fenêtre (fermer, minimiser, agrandir), afin de donner à l'application web l'apparence d'une application de bureau classique.

- Le système de remplissage automatique des formulaires a ajouté le support pour la génération de numéros de cartes de crédit virtuels dans les champs de paiement des produits dans les magasins en ligne. L'utilisation d'une carte virtuelle, dont le numéro est généré pour chaque paiement, permet de ne pas transmettre les informations de la véritable carte de crédit, mais nécessite que la banque fournisse le service nécessaire. Actuellement, cette fonction n'est accessible qu'aux clients de certaines banques aux États-Unis. Pour gérer l'activation de cette fonction, un paramètre a été proposé : « chrome://flags/#autofill-enable-virtual-card ».
- Le mécanisme « Capture Handle » est activé par défaut, permettant de transmettre des informations aux applications qui capturent de la vidéo. L'API offre la possibilité d'organiser l'interaction entre les applications dont le contenu est enregistré et celles qui effectuent l'enregistrement. Par exemple, une application de vidéoconférence qui capture de la vidéo pour diffuser une présentation peut obtenir des informations sur les contrôles de la présentation et les afficher dans la fenêtre de vidéo.
- La prise en charge des règles spéculatives (Speculation rules) est activée par défaut, fournissant une syntaxe flexible pour définir la possibilité de préchargement des données liées aux liens, effectué avant que l'utilisateur n'accède au lien.
- Le mécanisme de regroupement des ressources en paquets au format Web Bundle a été stabilisé, ce qui permet d'augmenter l'efficacité du chargement d'un grand nombre de fichiers associés (styles CSS, JavaScript, images, iframe). Contrairement aux paquets au format Webpack, le format Web Bundle présente les avantages suivants : c'est les parties constitutives qui s'installent dans le cache HTTP, et non le paquet lui-même ; la compilation et l'exécution du JavaScript commencent sans attendre le chargement complet du paquet ; l'inclusion de ressources supplémentaires, telles que les CSS et les images, est autorisée, alors qu'elles devaient être encodées sous forme de chaînes JavaScript dans Webpack.
- Il est désormais possible de définir une application PWA comme gestionnaire de certains types MIME et extensions de fichiers. Après avoir défini le lien via le champ file_handlers dans le manifeste, l'application recevra un événement spécial lorsque l'utilisateur tentera d'ouvrir un fichier associé à l'application.
- Un nouvel attribut inert a été ajouté, permettant de marquer une partie de l'arbre DOM comme « inactive ». Pour les nœuds DOM dans cet état, les gestionnaires de sélection de texte et de survol sont désactivés, c'est-à-dire que les propriétés CSS pointer-events et user-select sont toujours définies sur 'none'. Si un nœud était éditable, il devient non éditable en mode inert.
- L'API Navigation a été ajoutée, permettant aux applications web d'intercepter les opérations de navigation dans la fenêtre, d'initier des transitions et d'analyser l'historique des interactions avec l'application. L'API fournit une alternative aux propriétés window.history et window.location, optimisée pour les applications web monopages.
- Un nouveau drapeau «until-found» a été proposé pour l'attribut «hidden», rendant l'élément disponible pour la recherche sur la page et le défilement à travers le masque de texte. Par exemple, vous pouvez ajouter du texte caché à la page, dont le contenu sera accessible lors d'une recherche locale.
- Dans l'API WebHID, destiné à un accès bas niveau aux périphériques HID (Human Interface Device, claviers, souris, manettes, pavés tactiles) et à l'organisation du fonctionnement sans nécessité de pilotes spécifiques dans le système, la propriété exclusionFilters a été ajoutée à l'objet requestDevice(). Cela permet d'exclure certains appareils lors de l'affichage de la liste des appareils disponibles par le navigateur. Par exemple, il est possible d'exclure les identifiants des appareils pour lesquels il existe des problèmes connus.
- Il est interdit d'afficher le formulaire de paiement via l'appel PaymentRequest.show() sans une action explicite de l'utilisateur, par exemple, un clic sur un élément lié au gestionnaire.
- Le support de l'implémentation alternative du protocole SDP (Session Description Protocol), utilisé pour établir une session dans WebRTC, a été interrompu. Dans Chrome, deux variantes de SDP étaient proposées - une unifiée avec d'autres navigateurs et une spécifique à Chrome. Désormais, seule la variante portable est conservée.
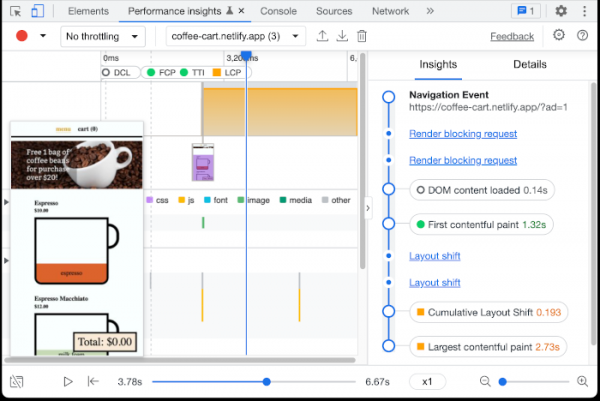
- Des améliorations ont été apportées aux outils pour les développeurs web. Dans le panneau Styles, des boutons ont été ajoutés pour simuler l'application de thèmes sombres et clairs. La protection de l'onglet Preview en mode d'inspection du réseau a été renforcée (l'application de la Content Security Policy est activée). Dans le débogueur, l'achèvement de l'exécution du script a été mis en œuvre pour recharger les points d'arrêt. Une pré-implémentation d'un nouveau panneau «Performance insights» a été proposée, permettant d'analyser la performance de l'exécution de certaines opérations sur la page.

En plus des nouveautés et des corrections de bugs, la nouvelle version a corrigé 32 vulnérabilités. Beaucoup de ces vulnérabilités ont été détectées grâce à des tests automatisés avec les outils AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer et AFL. L'un des problèmes (CVE-2022-1853) a été classé comme critique, ce qui implique la possibilité de contourner tous les niveaux de protection du navigateur et d'exécuter du code sur le système en dehors de l'environnement sandbox. Les détails concernant cette vulnérabilité ne sont pas encore divulgués, il est seulement connu qu'elle est causée par l'accès à un bloc de mémoire libéré (use-after-free) dans l'implémentation de l'API Indexed DB.
Dans le cadre du programme de récompense financière pour la découverte de vulnérabilités de la version actuelle, Google a versé 24 primes d'un montant total de 65 600 dollars (une prime de 10 000 $, une prime de 7 500 $, deux primes de 7 000 $, trois primes de 5 000 $, quatre primes de 3 000 $, deux primes de 2 000 $, deux primes de 1 000 $ et deux primes de 500 $). Le montant de 7 récompenses n'a pas encore été déterminé.
Source : opennet.ru
