

La société Google a présenté la version 104 de son navigateur web Chrome. En même temps, la version stable du projet open source Chromium, qui constitue la base de Chrome, est disponible. Le navigateur Chrome se distingue de Chromium par l'utilisation des logos de Google, la présence d'un système d'envoi de notifications en cas de crash, des modules pour la lecture de contenu vidéo protégé contre la copie (DRM), un système de mise à jour automatique, une activation permanente de l'isolement Sandbox, la fourniture de clés pour l'API Google et la transmission des paramètres RLZ lors des recherches. Pour ceux qui ont besoin de plus de temps pour les mises à jour, une branche Extended Stable est maintenue, avec une période de support de 8 semaines. La prochaine version de Chrome, la 105, est prévue pour le 30 août.
Les principales modifications dans Chrome 104 :
- Une durée de vie maximale des cookies a été introduite : tous les nouveaux cookies ou ceux mis à jour seront automatiquement supprimés après 400 jours, même si la durée d'expiration spécifiée par les attributs Expires et Max-Age dépasse 400 jours (pour de tels cookies, la durée de vie sera limitée à 400 jours). Les cookies créés avant l'introduction de cette limite conserveront leur durée de vie, même si elle dépasse 400 jours, mais seront limités en cas de mise à jour. Ce changement répond à de nouvelles exigences notées dans l'ébauche d'une nouvelle spécification.
- Un blocage des requêtes provenant d'iframes vers des URL faisant référence au système de fichiers local («filesystem://») a été ajouté.
- Pour accélérer le chargement des pages, une nouvelle optimisation a été ajoutée pour établir une connexion avec l'hôte cible au moment où le lien est cliqué, sans attendre que le bouton soit relâché ou que le doigt soit retiré de l'écran tactile.
- Des paramètres ont été ajoutés pour gérer l'API «Topics & Interest Group», promue dans le cadre de l'initiative Privacy Sandbox, qui permet de définir les catégories d'intérêts des utilisateurs et de les utiliser à la place des cookies de suivi pour cibler des groupes d'utilisateurs partageant des intérêts similaires sans identifier d'utilisateurs individuels. De plus, des dialogues informatifs, affichés une seule fois, ont été ajoutés pour expliquer à l'utilisateur la nature de cette technologie et lui proposer d'activer son support dans les paramètres.
- Les seuils pour limiter les appels imbriqués des minuteries setTimeout et setInterval, lancés avec un intervalle de moins de 4 ms (« setTimeout(…, <4ms) »), ont été augmentés. Le limite total pour de tels appels est passé de 5 à 100, permettant de ne pas réduire agressivement les appels uniques tout en empêchant les abus qui pourraient affecter les performances du navigateur.
- L'envoi d'une demande de confirmation des autorisations CORS (Cross-Origin Resource Sharing) au serveur du site principal a été activé avec l'en-tête « Access-Control-Request-Private-Network: true », lorsqu'une page accède à un sous-ressource dans un réseau interne (192.168.x.x, 10.x.x.x, 172.16-31.x.x) ou à localhost (127.x.x.x). En cas de confirmation de l'opération en réponse à cette demande, le serveur doit renvoyer l'en-tête « Access-Control-Allow-Private-Network: true ». Dans la version Chrome 104, le résultat de cette confirmation n'influence pas encore le traitement de la demande — en l'absence de confirmation, un avertissement s'affiche dans la console web, mais la demande de sous-ressource n'est pas bloquée. L'activation du blocage en cas d'absence de confirmation est attendue au plus tôt dans la version Chrome 107. Pour activer le blocage dans des versions antérieures, vous pouvez activer le paramètre « chrome://flags/#private-network-access-respect-preflight-results ». de serveurs La confirmation des autorisations
a été introduite pour renforcer la protection contre les attaques liées à l'accès aux ressources sur le réseau local ou sur l'ordinateur de l'utilisateur (localhost) à partir de scripts chargés lors de l'ouverture du site. De telles demandes sont utilisées par les attaquants pour mener des attaques CSRF sur des routeurs, des points d'accès, des imprimantes, des interfaces web d'entreprise et d'autres dispositifs et services acceptant des demandes uniquement depuis le réseau local. Pour se protéger contre de telles attaques, en cas d'accès à tous les sous-ressources sur le réseau interne, le navigateur enverra une demande explicite d'autorisation pour le chargement de ces sous-ressources. serveur Un mécanisme de Region Capture a été ajouté, permettant de découper le contenu excessif des vidéos générées à partir de la capture d'écran. Par exemple, grâce à l'API getDisplayMedia, l'application web peut organiser la transmission de vidéos contenant le contenu de l'onglet, et Region Capture permet de couper une partie du contenu, incluant les éléments de contrôle de vidéoconférence.
- Un mécanisme de capture de région a été ajouté, permettant de couper le contenu superflu des vidéos générées via la capture d'écran. Par exemple, à l'aide de l'API getDisplayMedia, une application web peut organiser la transmission vidéo du contenu d'un onglet, tandis que la capture de région permet de découper une partie du contenu incluant les éléments de contrôle de vidéoconférence.
- Ajout du support d'une nouvelle syntaxe de requêtes média spécifiée dans Media Queries Level 4, définissant les dimensions minimales et maximales de la région visible (viewport). La nouvelle syntaxe permet d'utiliser des opérateurs mathématiques de comparaison ordinaires et des opérateurs logiques comme « not », « or » et « and ». Par exemple, au lieu de « @media (min-width: 400px) { … } », on peut désormais spécifier « @media (width >= 400px) { … } ».
- En mode Origin Trials (fonctionnalités expérimentales nécessitant une activation distincte), plusieurs nouvelles API ont été ajoutées. L'Origin Trial permet aux applications chargées depuis localhost ou 127.0.0.1 d'accéder à l'API spécifiée, ou d'accéder à l'API après enregistrement et obtention d'un jeton spécial, valable pour une durée limitée pour un site spécifique.
- Ajout de la propriété CSS « focusgroup » améliorant la navigation entre les éléments à l'aide des flèches de contrôle du curseur du clavier.
- L'API Secure Payment Confirmation permet à l'utilisateur de désactiver le stockage des paramètres des cartes de crédit. Pour afficher la boîte de dialogue permettant de refuser l'enregistrement des paramètres des cartes de crédit, un drapeau « showOptOut: true » est prévu dans le constructeur PaymentRequest().
- Ajout de l'API Shared Element Transitions, permettant d'organiser une transition fluide entre les différentes vues de contenu dans des applications web à page unique.
- La prise en charge des règles spéculatives (Speculation rules) a été stabilisée, permettant aux auteurs de sites de transmettre au navigateur des informations sur les pages les plus susceptibles d'être visitées par l'utilisateur. Le navigateur utilise ces informations pour le chargement et le rendu proactifs du contenu des pages.
- Le mécanisme d'emballage des sous-ressources dans des paquets au format Web Bundle a été stabilisé, permettant d'améliorer l'efficacité du chargement d'un grand nombre de fichiers associés (CSS, JavaScript, images, iframe). Contrairement aux paquets au format Webpack, le format Web Bundle présente les avantages suivants : ce n'est pas le paquet lui-même qui est mis en cache HTTP, mais ses parties composantes ; la compilation et l'exécution de JavaScript commencent sans attendre le chargement complet du paquet ; des ressources supplémentaires telles que CSS et images peuvent être incluses, qui dans webpack devaient être codées sous forme de chaînes JavaScript.
- Ajout de la propriété CSS object-view-box, permettant de définir la partie d'une image qui sera affichée dans la zone au lieu de l'élément spécifié, ce qui peut être utilisé, par exemple, pour ajouter une bordure ou une ombre.
- Ajout de l'API Fullscreen Capability Delegation, permettant à un objet Window de transférer à un autre objet Window le droit d'appeler requestFullscreen().
- Ajout de l'API Fullscreen Companion Window, permettant d'afficher du contenu plein écran et des fenêtres pop-up sur un autre écran après confirmation de l'utilisateur.
- La propriété CSS overflow-clip-margin a été dotée d'un attribut visual-box, qui indique à partir de quel point le contenu débordant doit être coupé (il peut prendre les valeurs content-box, padding-box et border-box).
- L'API Async Clipboard permet désormais de définir des formats spécialisés pour les données transmises via le presse-papiers, autres que du texte, des images et du texte avec balisage.
- WebGL prend désormais en charge l'indication de l'espace colorimétrique pour le framebuffer et la conversion lors de l'importation à partir d'une texture.
- Le support des plateformes OS X 10.11 et macOS 10.12 a été abandonné.
- Le support de l'API U2F (Cryptotoken), précédemment annoncé comme obsolète et désactivé par défaut, a été arrêté. L'API Web Authentication a remplacé l'API U2F.
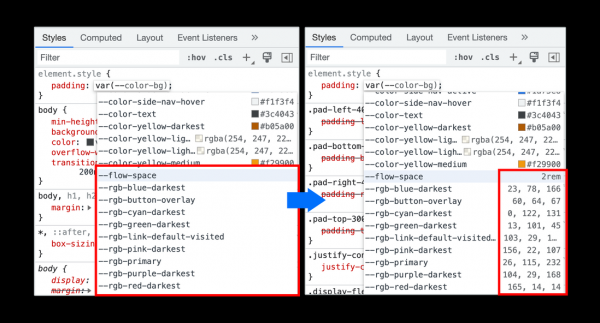
- Des améliorations ont été apportées aux outils pour les développeurs web. Le débogueur a désormais la possibilité de redémarrer le code depuis le début de la fonction, après qu'un point d'arrêt a été atteint dans le corps de la fonction. Le support du développement d'extensions pour le panneau Recorder a été ajouté. Le panneau d'analyse des performances prend désormais en charge la visualisation des étiquettes définies dans l'application web via l'appel de la méthode performance.measure(). Les recommandations lors de la complétion automatique des propriétés des objets JavaScript ont été améliorées. Pour l'auto-complétion des variables CSS, un aperçu des valeurs non liées aux couleurs a été assuré.

En plus des nouveautés et corrections de bugs, la nouvelle version a corrigé 27 vulnérabilités. Beaucoup de ces vulnérabilités ont été identifiées grâce à des tests automatisés avec les outils AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer et AFL. Aucun problème critique permettant de contourner tous les niveaux de sécurité du navigateur et d'exécuter du code dans le système en dehors de l'environnement sandbox n'a été détecté. Dans le cadre du programme de récompenses pour la découverte de vulnérabilités de cette version, Google a accordé 22 primes d'un montant total de 84 000 dollars (une prime de 15 000 $, une prime de 10 000 $, une prime de 8 000 $, une prime de 7 000 $, quatre primes de 5 000 $, une prime de 4 000 $, trois primes de 3 000 $, quatre primes de 2 000 $ et trois primes de 1 000 $). Le montant d'une prime n'est pas encore déterminé.
Source : opennet.ru
