Google a présenté la version du navigateur web Chrome 105. En même temps, une version stable du projet libre Chromium est disponible, qui constitue la base de Chrome. Le navigateur Chrome se distingue de Chromium par l'utilisation des logos de Google, la présence d'un système d'envoi de notifications en cas de crash, des modules pour la lecture de contenu vidéo protégé contre la copie (DRM), un système de mise à jour automatique, une isolation Sandbox toujours active, la fourniture de clés pour l'API Google et le passage des paramètres RLZ lors des recherches. Pour ceux qui ont besoin de plus de temps pour réaliser les mises à jour, une branche Extended Stable est maintenue, accompagnée de 8 semaines de support. La prochaine version de Chrome 106 est prévue pour le 27 septembre.
Les principales modifications dans Chrome 105 :
- La prise en charge des applications web spécialisées Chrome Apps a été interrompue, remplacée par des applications web autonomes basées sur la technologie Progressive Web Apps (PWA) et les API Web standard. Initialement, Google avait annoncé son intention d'abandonner les Chrome Apps dès 2016 et prévoyait de cesser leur support d'ici 2018, mais a ensuite reporté ce plan. Dans Chrome 105, une alerte apparaîtra lors de la tentative d'installation des applications Chrome Apps, mais ces applications pourront toujours être exécutées. Dans Chrome 109, la possibilité d'exécuter des Chrome Apps sera désactivée.
- Une isolation supplémentaire du processus «renderer», responsable du rendu, a été mise en place. Ce processus est désormais exécuté dans un conteneur supplémentaire (App Container), mis en œuvre au-dessus du système d'isolation sandbox existant. En cas d'exploitation d'une vulnérabilité dans le code de rendu, ces nouvelles restrictions empêcheront un attaquant d'accéder au réseau en bloquant les appels système liés aux capacités réseau.
- Un stockage unifié propre pour les certificats racine des autorités de certification (Chrome Root Store) a été mis en œuvre. Ce nouveau stockage n'est pas encore activé par défaut et, jusqu'à la fin de son déploiement, les certificats continueront à être vérifiés en utilisant le stockage spécifique à chaque système d'exploitation. La solution testée ressemble à l'approche de Mozilla, qui maintient un stockage racine de certificats indépendant pour Firefox, utilisé comme premier maillon pour vérifier la chaîne de confiance des certificats lors de l'ouverture de sites en HTTPS.
- La fin du support de l'API Web SQL a été annoncée. Cette API, qui n'est pas standardisée, est rarement utilisée et nécessite une refonte pour répondre aux normes de sécurité modernes. Dans Chrome 105, l'accès à Web SQL à partir de code chargé sans HTTPS est interdit, et un avertissement de dépréciation de cette technologie a été ajouté dans DevTools. En 2023, l'API Web SQL sera supprimée. Pour les développeurs ayant besoin de fonctionnalités similaires, une alternative basée sur WebAssembly sera mise à disposition.
- Dans Chrome, la synchronisation a été interrompue pour les versions 73 et précédentes.
- Un visionneur de certificats intégré a été activé pour les plateformes macOS et Windows, remplaçant l'appel à l'interface fournie par le système d'exploitation. Auparavant, le visionneur intégré n'était utilisé que dans les versions pour Linux et ChromeOS.
- La version pour Android a ajouté des paramètres pour gérer l'API « Topics & Interest Group », qui fait partie de l'initiative Privacy Sandbox et permet de définir les catégories d'intérêt des utilisateurs, en les utilisant à la place des cookies de suivi pour créer des groupes d'utilisateurs avec des intérêts similaires sans identifier des individus. Dans la précédente version, de tels paramètres avaient été ajoutés pour Linux, ChromeOS, macOS et Windows.
- Avec l'activation de la protection avancée du navigateur (Safe Browsing > Protection améliorée), un recueil de télémétrie sur les extensions installées, les appels à l'API et les connexions à des sites externes a été mis en œuvre. Ces données sont utilisées sur les serveurs de Google pour détecter les activités malveillantes et les violations des règles par les extensions du navigateur.
- La possibilité d'utiliser des caractères non-ASCII dans les domaines spécifiés dans l'en-tête des cookies a été classée comme obsolète et sera bloquée dans la version Chrome 106 (pour les domaines IDN, il convient d'indiquer les domaines au format punycode). Ce changement alignera le navigateur avec les exigences de RFC 6265bis et le comportement déjà appliqué dans Firefox.
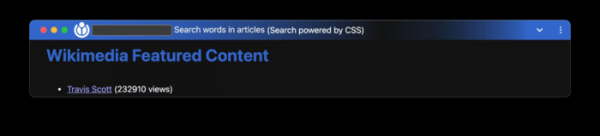
- L'API Custom Highlight a été proposé, permettant de modifier librement le style des zones de texte surlignées et ne se limitant pas au style fixe fourni par le navigateur pour les zones surlignées (::selection, ::inactive-selection) et la mise en évidence des erreurs de syntaxe (::spelling-error, ::grammar-error). Dans cette première version de l'API, il est possible de changer la couleur du texte et l'arrière-plan à l'aide des pseudo-éléments color et background-color, mais d'autres possibilités de personnalisation seront ajoutées par la suite.
Parmi les exemples de tâches pouvant être résolues grâce à la nouvelle API, on évoque l'ajout à des frameworks web fournissant des outils d'édition de texte, de mécanismes de surlignage personnalisés, de différents surlignages lors de l'édition simultanée par plusieurs utilisateurs, de recherche dans des documents virtualisés et de marquage d'erreurs lors de la vérification orthographique. Alors qu'auparavant, la création d'un surlignage non standard nécessitait des manipulations complexes avec l'arbre DOM, l'API Custom Highlight offre des opérations prêtes à l'emploi pour ajouter et supprimer la mise en évidence, sans affecter la structure DOM et en appliquant les styles en lien avec les objets Range.
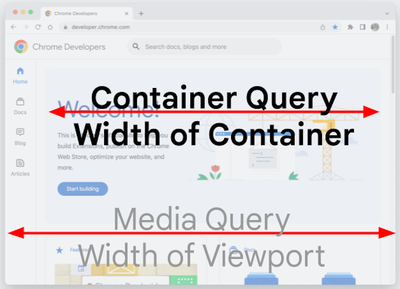
- En CSS, la requête « @container » a été ajoutée, permettant de définir le style des éléments en fonction de la taille de l'élément parent. « @container » rappelle les requêtes « @media », mais s'applique en lien non pas à la taille de toute la zone visible, mais à la taille du bloc (conteneur) dans lequel l'élément est placé, ce qui permet de définir pour les éléments enfants une logique de sélection de style indépendante de l'emplacement exact sur la page.

- Ajout du pseudo-classe CSS «:has()» pour vérifier la présence d'un élément enfant dans un élément parent. Par exemple, «p:has(span)» englobe les éléments <p>, dans lesquels se trouve un élément <span>.
- L'API HTML Sanitizer a été ajoutée, permettant d'éliminer du contenu les éléments influençant l'affichage et l'exécution lors de la sortie par la méthode setHTML(). Cette API peut être utile pour nettoyer les données externes en supprimant les balises HTML qui peuvent être utilisées pour réaliser des attaques XSS.
- Il est désormais possible d'utiliser l'API Streams (ReadableStream) pour envoyer des requêtes fetch avant que le corps de la réponse ne soit chargé, c'est-à-dire qu'il est possible de commencer à envoyer des données sans attendre la fin de la génération de la page.
- Pour les applications web progressives (PWA), il est possible de modifier l'apparence de la zone d'en-tête de la fenêtre à l'aide des composants Window Controls Overlay, qui étendent la zone d'affichage de l'application web sur toute la fenêtre et donnent à l'application web l'apparence d'une application de bureau classique. L'application web peut gérer le rendu et le traitement des entrées sur toute la fenêtre, à l'exception de la zone superposée avec les boutons de contrôle de la fenêtre (fermeture, réduction, agrandissement).

- L'accès aux Media Source Extensions à partir de workers dédiés (dans le contexte DedicatedWorker) a été stabilisé, ce qui peut être utilisé, par exemple, pour améliorer la performance de la lecture en continu des données multimédias en créant un objet MediaSource dans un worker distinct et en transmettant les résultats de son travail à un HTMLMediaElement dans le thread principal.
- Dans l'API Client Hints, qui est en cours de développement pour remplacer l'en-tête User-Agent et permet de fournir sélectivement des données sur des paramètres spécifiques du navigateur et du système (version, plateforme, etc.) uniquement après demande, serveura été ajoutée la prise en charge de la propriété Sec-CH-Viewport-Height, permettant d'obtenir des informations sur la hauteur de la zone visible. Le format de balisage pour spécifier dans la balise «meta» les paramètres Client Hints pour les ressources externes a été modifié : Avant : Maintenant :
- Ajout de la possibilité de créer des gestionnaires d'événements globaux onbeforeinput (document.documentElement.onbeforeinput), permettant aux applications web de redéfinir le comportement lors de l'édition de texte dans des blocs ,