

Google a présenté la version 107 de son navigateur web Chrome. En même temps, une version stable du projet libre Chromium, qui sert de base à Chrome, est disponible. Le navigateur Chrome se distingue de Chromium par l'utilisation des logos de Google, la présence d'un système d'envoi de notifications en cas de plantage, des modules pour la lecture de contenu vidéo protégé contre la copie (DRM), un système de mise à jour automatique, l'activation permanente de l'isolement Sandbox, l'approvisionnement en clés pour l'API Google et la transmission de paramètres RLZ lors des recherches. Pour ceux qui ont besoin de plus de temps pour la mise à jour, une branche Extended Stable est maintenue pendant 8 semaines. La prochaine version de Chrome, 108, est prévue pour le 29 novembre.
Les principales modifications dans Chrome 107 :
- Ajout de la prise en charge du mécanisme ECH (Encrypted Client Hello), qui poursuit le développement de l'ESNI (Encrypted Server Name Indication) et est utilisé pour chiffrer les informations concernant les paramètres des sessions TLS, telles que le nom de domaine demandé. La principale différence entre ECH et ESNI est qu'avec ECH, au lieu de chiffrer les niveaux individuels, l'ensemble du message TLS ClientHello est chiffré, ce qui permet de bloquer les fuites via des champs non couverts par ESNI, comme le champ PSK (Pre-Shared Key). ECH utilise également un enregistrement DNS HTTPSSVC au lieu d'un enregistrement de type TXT pour transmettre des informations sur la clé publique et applique un chiffrement de bout en bout authentifié basé sur le mécanisme HPKE (Hybrid Public Key Encryption) pour l'obtention et le chiffrement de la clé. Pour gérer l'activation d'ECH, une option « chrome://flags#encrypted-client-hello » a été proposée.
- La prise en charge de l'accélération matérielle pour le décodage vidéo au format H.265 (HEVC) a été activée.
- La cinquième étape de la réduction des informations dans l'en-tête HTTP User-Agent et les paramètres JavaScript navigator.userAgent, navigator.appVersion et navigator.platform a été activée, visant à réduire les informations pouvant être utilisées pour l'identification passive de l'utilisateur. Dans Chrome 107, les informations concernant la plateforme et le processeur pour les utilisateurs de systèmes de bureau ont été réduites dans la chaîne User-Agent, et le contenu du paramètre JavaScript navigator.platform a été congelé. Ce changement est notable uniquement dans les versions pour la plateforme Windows, pour laquelle la version spécifique de la plateforme a été remplacée par « Windows NT 10.0 ». Dans Linux, le contenu de la plateforme dans User-Agent n'a pas changé.
Les chiffres de version du navigateur MINOR.BUILD.PATCH ont été remplacés par 0.0.0. À l'avenir, seul le nom du navigateur, la version majeure du navigateur, la plateforme et le type d'appareil (téléphone mobile, PC, tablette) resteront dans l'en-tête. Pour obtenir des données supplémentaires, telles que la version exacte et des données avancées sur la plateforme, il est nécessaire d'utiliser l'API User Agent Client Hints. Pour les sites qui ne disposent pas de nouvelles informations et qui ne sont pas encore prêts à passer aux User Agent Client Hints, il sera possible de renvoyer l'intégralité du User-Agent jusqu'en mai 2023.
- La prise en charge de la plateforme Android 6.0 a été interrompue dans la version pour Android, et le navigateur nécessite maintenant au moins la version Android 7.0.
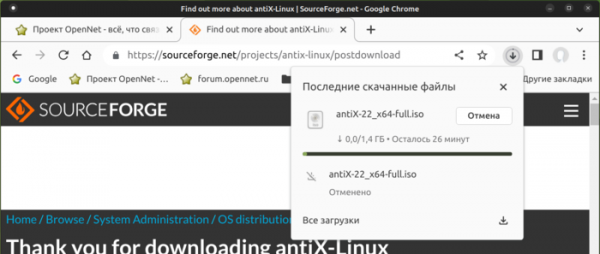
- L'interface pour le suivi de l'état des téléchargements a été modifiée. Au lieu de la barre inférieure qui affichait les données sur l'avancement du téléchargement, un nouvel indicateur a été ajouté à la barre d'adresse, sur lequel un clic affiche la progression des fichiers téléchargés ainsi qu'un historique avec la liste des fichiers déjà téléchargés. Contrairement à la barre inférieure, le bouton est affiché en permanence sur la barre et permet d'accéder rapidement à l'historique des téléchargements. Cette nouvelle interface n'est pour l'instant proposée par défaut qu'à une partie des utilisateurs et sera déployée à tous en l'absence de problèmes.

- Les utilisateurs de systèmes de bureau peuvent maintenant importer des mots de passe enregistrés dans un fichier au format CSV. Auparavant, il n'était possible de transférer des mots de passe de fichiers vers le navigateur que via le service passwords.google.com, mais cela peut maintenant être fait également via le gestionnaire de mots de passe intégré au navigateur (Google Password Manager).
- Après qu'un nouvel utilisateur ait créé un profil, il reçoit une invite proposant d'activer la synchronisation et d'accéder aux paramètres où il peut changer le nom du profil et choisir un thème de couleur.
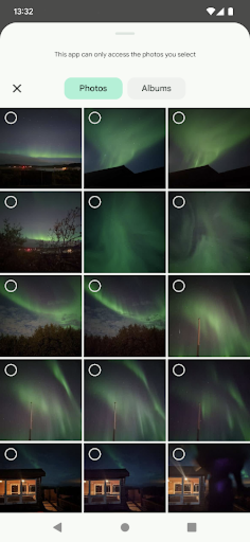
- Dans la version Android, une nouvelle interface a été proposée pour choisir des fichiers multimédias lors du téléchargement de photos et de vidéos (le sélecteur multimédiaAndroid standard est désormais utilisé au lieu d'une implémentation personnalisée).

- Un retrait automatique des autorisations d'affichage des notifications a été mis en place pour les sites reconnus coupables d'envoyer des notifications et des messages dérangeants pour les utilisateurs. De plus, pour ces sites, l'affichage des demandes d'autorisation pour l'envoi de notifications a été suspendu.
- L'API Screen Capture a ajouté de nouvelles propriétés liées au partage d'écran : selfBrowserSurface (permet d'exclure l'onglet actuel lors de l'appel de getDisplayMedia()), surfaceSwitching (permet de masquer le bouton de changement d'onglets) et displaySurface (offre la possibilité de restreindre le partage d'écran à un onglet, une fenêtre ou un écran).
- L'API Performance a ajouté la propriété renderBlockingStatus pour identifier les ressources qui suspendent le rendu de la page jusqu'à leur chargement complet.
- En mode Origin Trials (fonctionnalités expérimentales nécessitant une activation distincte), plusieurs nouvelles API ont été ajoutées. L'Origin Trial permet aux applications chargées depuis localhost ou 127.0.0.1 d'accéder à l'API spécifiée, ou d'accéder à l'API après enregistrement et obtention d'un jeton spécial, valable pour une durée limitée pour un site spécifique.
- L'API déclaratif PendingBeacon, permettant de gérer l'envoi de serveur données ne nécessitant pas de réponse (beacon). La nouvelle API permet de déléguer l'envoi de ces données au navigateur, sans avoir à appeler des opérations d'envoi à des moments précis, par exemple pour organiser la transmission de la télémétrie après la fermeture de la page par l'utilisateur.
- L'en-tête HTTP Permissions-Policy (Feature Policy), utilisé pour déléguer des autorisations et activer des fonctionnalités avancées, a ajouté la prise en charge de la valeur « unload », permettant de désactiver les gestionnaires d'événements « unload » sur la page.
- La balise a ajouté la prise en charge de l'attribut « rel », qui permet d'appliquer à la navigation via des formulaires web le paramètre « rel=noreferrer » pour désactiver l'envoi de l'en-tête Referer, ou « rel=noopener » pour désactiver la propriété Window.opener et interdire l'accès au contexte d'où la navigation a été effectuée.
- En CSS Grid, la prise en charge de l'interpolation des propriétés grid-template-columns et grid-template-rows a été ajoutée pour organiser une transition fluide entre différents états de la grille.
- Des améliorations ont été apportées aux outils pour les développeurs web. La possibilité de configurer des raccourcis clavier a été ajoutée. L'inspection de la mémoire des objets d'applications C/C++, convertis au format WebAssembly, a été améliorée.
Outre les nouvelles fonctionnalités et corrections de bogues, la nouvelle version a corrigé 14 vulnérabilités. Beaucoup de ces vulnérabilités ont été identifiées grâce à des tests automatisés réalisés avec les outils AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer et AFL. Aucune problème critique permettant de contourner tous les niveaux de sécurité du navigateur et d'exécuter du code dans le système en dehors de l'environnement sandbox n'a été détecté. Dans le cadre du programme de récompenses financières pour la détection de vulnérabilités pour cette version, Google a versé 10 primes d'un montant total de 57 000 dollars (une prime de 20 000 $, une de 17 000 $ et une de 7 000 $, deux primes de 3 000 $, trois primes de 2 000 $ et une prime de 1 000 $). Le montant d'une récompense n'a pas encore été déterminé.
Source : opennet.ru
