

La société Google a présenté la version 112 de son navigateur web Chrome. En même temps, une version stable du projet open-source Chromium, qui est la base de Chrome, est disponible. Le navigateur Chrome se distingue de Chromium par l'utilisation des logos de Google, la présence d'un système d'envoi de notifications en cas de crash, de modules pour la lecture de contenu vidéo protégé contre la copie (DRM), d'un système de mise à jour automatique, d'une activation permanente de l'isolation Sandbox, de la fourniture de clés pour Google API et de la transmission des paramètres RLZ lors des recherches. Pour ceux qui ont besoin de plus de temps pour les mises à jour, une branche Extended Stable est également disponible, accompagnée de 8 semaines de support. La prochaine version de Chrome 113 est prévue pour le 2 mai.
Les principaux changements dans Chrome 112 :
- La fonctionnalité de l'interface « Vérification de la sécurité » (Safety check) a été élargie, fournissant un résumé des problèmes de sécurité potentiels, tels que l'utilisation de mots de passe compromis, l'état de la vérification des sites malveillants (Safe Browsing), la présence de mises à jour non installées et l'identification des extensions malveillantes. La nouvelle version met en œuvre la révocation automatique des autorisations précédemment accordées pour les sites peu utilisés depuis longtemps, ainsi que des options pour désactiver la révocation automatique et restaurer les autorisations révoquées.
- Il est interdit aux sites d'initialiser la propriété document.domain afin d'appliquer des conditions same-origin aux ressources chargées depuis différents sous-domaines. Si un canal de communication entre les sous-domaines doit être établi, utilisez la fonction postMessage() ou l'API Channel Messaging.
- Le support pour l'exécution d'applications web spécialisées Chrome Apps sur les plateformes Linux, macOS et Windows a été arrêté. Il est recommandé d'utiliser des applications web autonomes basées sur la technologie Progressive Web Apps (PWA) et les API Web standard.
- Dans le stockage intégré des certificats racines des autorités de certification (Chrome Root Store), un traitement des restrictions de noms pour les certificats racines a été inclus (par exemple, un certificat racine spécifique peut être autorisé à générer des certificats uniquement pour certains niveaux). domaines Dans Chrome 113, il est prévu de passer à l'utilisation de Chrome Root Store et du mécanisme intégré de vérification des certificats sur les plateformes Android, Linux et ChromeOS (la transition vers Chrome Root Store a déjà eu lieu sur Windows et macOS).
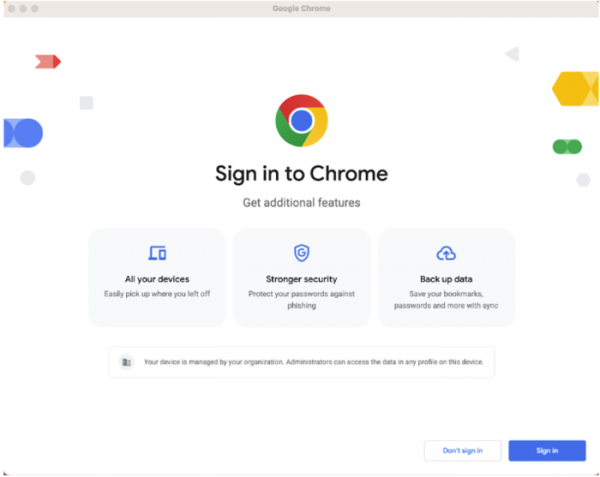
- Un interface simplifiée pour connecter un compte dans Chrome a été proposée à certains utilisateurs.

- Il est désormais possible d'exporter et de créer des sauvegardes dans Google Takeout pour les données utilisées lors de la synchronisation des différentes instances de Chrome, comprenant les types AUTOFILL, PRIORITY_PREFERENCE, WEB_APP, DEVICE_INFO, TYPED_URL, ARC_PACKAGE, OS_PREFERENCE, OS_PRIORITY_PREFERENCE et PRINTER.
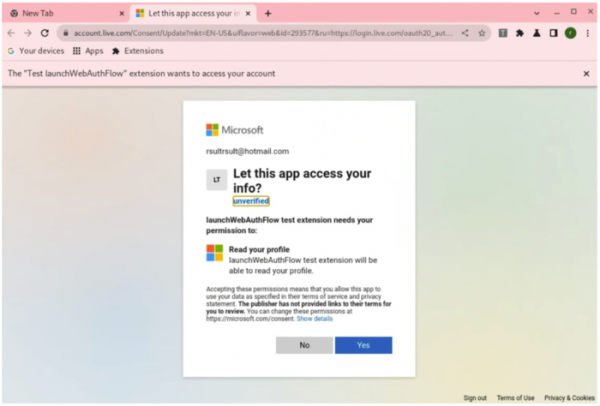
- La page d'authentification des extensions utilisant Web Auth Flow s'affiche maintenant dans un onglet plutôt que dans une fenêtre séparée, ce qui permet de voir l'URL pour se protéger contre le phishing. La nouvelle implémentation partage l'état de connexion commun pour tous les onglets et conserve l'état après redémarrage.

- Les Service Workers des extensions de navigateur ont désormais accès à l'API WebHID, qui permet un accès de bas niveau aux dispositifs HID (Human Interface Device, claviers, souris, manettes de jeu, trackpads) et à leur fonctionnement sans nécessiter de pilotes spécifiques sur le système. Ce changement a été effectué pour faciliter la transition vers la troisième version du manifeste des extensions Chrome, impliquant précédemment l'accès à WebHID depuis des pages de fond.
- La prise en charge des règles imbriquées a été ajoutée au CSS, définies à l'aide du sélecteur « nesting ». Les règles imbriquées permettent de réduire la taille des fichiers CSS et d'éliminer les sélecteurs répétitifs. .nesting { color: hotpink; > .is { color: rebeccapurple; > .awesome { color: deeppink; } } }
- Une propriété CSS, animation-composition, a été ajoutée, permettant d'utiliser des opérations composites pour appliquer simultanément plusieurs animations touchant la même propriété.
- Il est désormais possible de passer le bouton submit au constructeur FormData, ce qui permet de créer des objets FormData avec le même ensemble de données que lors de l'envoi du formulaire d'origine après avoir cliqué sur le bouton.
- La prise en charge des opérations de configuration (set), des littéraux de chaîne, des classes imbriquées et des propriétés de chaîne unicode a été ajoutée aux expressions régulières avec le mode « v », facilitant la création d'expressions régulières couvrant certains symboles Unicode. Par exemple, la construction « /[\p{Script_Extensions=Greek}&&\p{Letter}]/v » permet de couvrir tous les symboles grecs.
- L'algorithme de sélection du focus initial pour les dialogues créés avec l'élément
- Dans WebView, des tests ont débuté pour déprécier l'en-tête X-Requested-With.
- Ajout d'un support expérimental (origin trial) pour la connexion des collecteurs de déchets pour WebAssembly.
- WebAssembly prend en charge les codes objets pour la récursivité en queue directe et indirecte (tail-call).
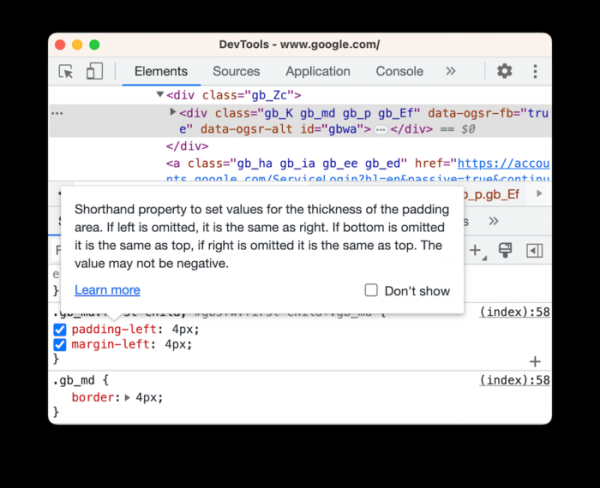
- Améliorations apportées aux outils pour les développeurs web. Support des CSS imbriqués ajouté. Dans l'onglet Rendu, un mode d'émulation de contraste réduit a été ajouté, permettant d'évaluer comment les personnes ayant une sensibilité réduite au contraste perçoivent le site. Dans la console web, la mise en surbrillance des messages liés aux points d'arrêt conditionnels et aux points de journalisation (logpoint) a été mise en œuvre. Des infobulles avec de brèves descriptions de la fonction des propriétés CSS ont été ajoutées au panneau de stylisation.

En plus des nouvelles fonctionnalités et des corrections de bogues, la nouvelle version corrige 16 vulnérabilités. Beaucoup de ces vulnérabilités ont été détectées par des tests automatisés utilisant les outils AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer et AFL. Aucune vulnérabilité critique permettant de contourner tous les niveaux de sécurité du navigateur et d'exécuter du code en dehors de l'environnement sandbox n'a été trouvée. Dans le cadre du programme de récompense pour la découverte de vulnérabilités pour cette version, Google a versé 14 primes pour un total de 26 500 dollars américains (trois primes de 5 000 $ et 1 000 $, deux primes de 2 000 $ et une prime de 1 000 $ et une de 500 $). Le montant de 4 des récompenses n'a pas encore été défini.
Source : opennet.ru
