

La société Google a publié la version du navigateur web Chrome 119. En parallèle, une version stable du projet open source Chromium, qui sert de base à Chrome, est également disponible. Le navigateur Chrome se distingue de Chromium par l'utilisation des logos de Google, la présence d'un système d'envoi de notifications en cas de crash, des modules pour la lecture de contenu vidéo protégé (DRM), un système de mise à jour automatique, l'activation permanente de l'isolation Sandbox, la fourniture de clés pour l'API Google et la transmission des paramètres RLZ lors de la recherche. Pour ceux qui ont besoin de plus de temps pour mettre à jour, une branche Extended Stable est supportée pendant 8 semaines. La prochaine version de Chrome 120 est prévue pour le 5 décembre.
Principales modifications dans Chrome 119 :
- Le cycle de publication des versions a été réduit, diminuant le temps entre la création d'une nouvelle branche et le début des tests bêta - la version bêta est désormais créée deux jours après la création de la branche, au lieu de 8 jours. La stabilisation de la version bêta se fait comme auparavant sur une période de 4 semaines. Ainsi, le cycle de préparation des nouvelles versions est devenu une semaine plus court.
- La possibilité de sauvegarder des groupes d'onglets a été mise en place. L'utilisateur peut maintenant sauvegarder un groupe et fermer les onglets qui en font partie afin de ne pas utiliser de ressources. Plus tard, lorsque cela sera nécessaire, les onglets du groupe sauvegardé pourront être restaurés et ouverts sur d'autres appareils participant à la synchronisation des onglets. Cette fonctionnalité est activée pour certains utilisateurs, et un paramètre « chrome://flags/#tab-groups-save » est prévu pour l'activation obligatoire.
- Les formulations des opérations et des paramètres liés à la suppression et à la perte de données ont été modifiées dans l'interface. Au lieu du terme « nettoyage » (Clear), le mot « suppression » (Delete) est désormais utilisé dans de telles opérations, car le terme « nettoyage » n'était pas perçu par certains utilisateurs comme un signe de perte irréversible de données.
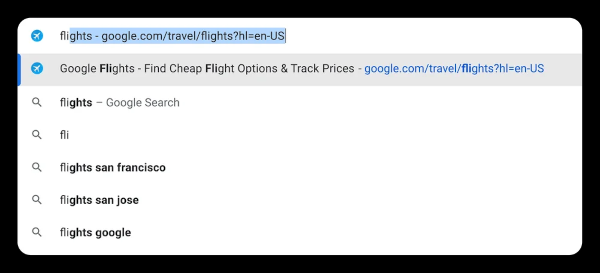
- Lors de l'autocomplétion des URL, tout mot-clé précédemment utilisé pour rechercher un site est désormais pris en compte, et non seulement les mots correspondant au début de l'adresse. Par exemple, l'autocomplétion de l'adresse « https://www.google.com/travel/flights » fonctionnera non seulement lorsque le mot « google » est saisi, mais aussi lorsque le mot « flights » est entré.

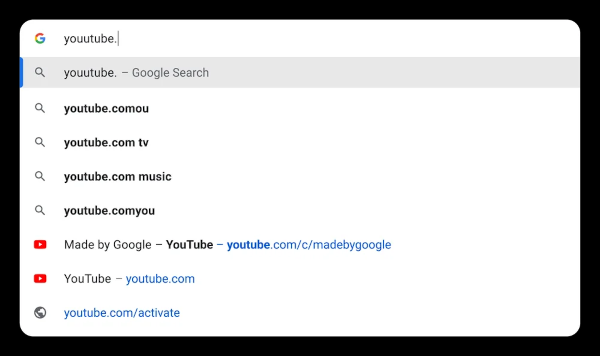
- La correction automatique des erreurs de saisie lors de la saisie d'une adresse Web est mise en œuvre et des suggestions pertinentes sont affichées, en tenant compte des sites précédemment ouverts par l'utilisateur. Par exemple, en saisissant «youutube», il sera proposé d'ouvrir YouTube.com.

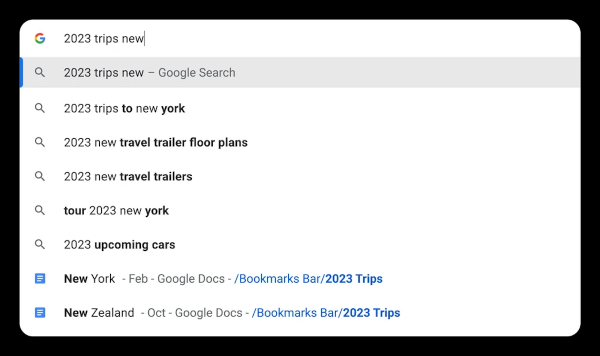
- Une possibilité de recherche dans les sections de favoris via la barre d'adresse a été ajoutée. Par exemple, vous pouvez ajouter le nom de la section de favoris en saisissant et Chrome proposera des liens de cette section correspondant au mot-clé saisi. Par exemple, en saisissant «voyages 2023 Nyu», des liens de la section de favoris «voyages 2023» liés à New York seront proposés.
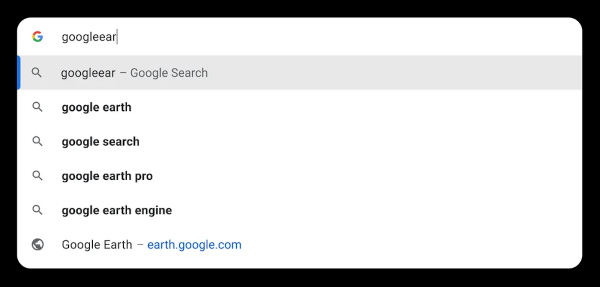
- Des recommandations de sites populaires sont affichées, même si l'utilisateur ne les a jamais visités ou a fait une erreur lors de la saisie de l'URL. Par exemple, lorsque, suivant la recommandation de quelqu'un d'ouvrir Google Earth, l'utilisateur commence à taper «googleear» sans connaître l'adresse exacte, le navigateur proposera de se rendre sur le site earth.google.com.

- Dans Chrome pour les systèmes de bureau, la lisibilité des informations dans la barre d'adresse a été améliorée et la réactivité de l'interface a été améliorée : les résultats sont maintenant affichés dès le début de la saisie dans la barre d'adresse.
- En conformité avec la modification de la spécification de l'API Fetch, l'en-tête HTTP Authorization est supprimé lors de la redirection vers un autre domaine (cross origin).
- Dans les paramètres de notification et de localisation, une option a été ajoutée pour activer le service d'atténuation automatique des demandes de confirmation des autorisations (Permission Suggestions Service). Les modes suivants sont proposés :
- toujours afficher les demandes d'autorisation pour afficher les notifications et accéder à la localisation ;
- ignorer automatiquement les demandes d'autorisation indésirables, en utilisant le mécanisme du Permission Suggestions Service ;
- ignorer toujours toutes les demandes d'affichage de notifications ;
- bloquer toujours toutes les demandes d'autorisation pour afficher des notifications et accéder à la localisation.
- Dans les versions pour la plateforme Android, lors de l'activation de la protection standard du navigateur (Safe Browsing > Standard protection), un contrôle de sécurité en temps réel des URL ouvertes est effectué sur la base de l'envoi à serveurs Google de hachages partiels des URL consultées par l'utilisateur. Pour exclure la correspondance adresses IP Les données de l'utilisateur et le hachage sont transmises par le biais d'un proxy intermédiaire. Auparavant, la vérification s'effectuait en chargeant une copie locale de la liste des URL non sécurisées sur le système de l'utilisateur. Le nouveau schéma permet de bloquer plus rapidement les URL malveillantes. Pour les systèmes de bureau, un tel mode a été introduit dans la dernière version.
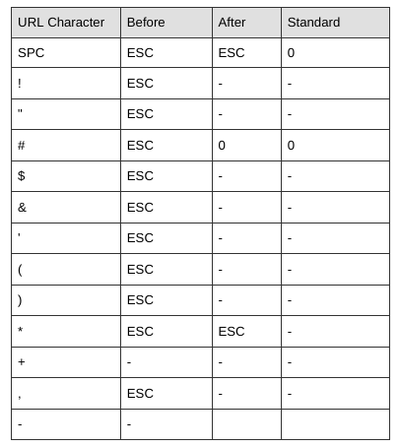
- L'échappement des caractères non alphanumériques dans le nom d'hôte lors de l'appel de la fonction URL a été mis en conformité avec la spécification mise à jour. Par exemple, l'appel de la fonction ‘URL("http://exa(mple.com;")’ renvoyait auparavant ‘http://example.com/’, mais maintenant, il produira une erreur » URL invalide».

- Une restriction de durée de vie a été appliquée à tous les cookies précédemment enregistrés, similaire à celle appliquée depuis la version 104 de Chrome pour les nouveaux et mis à jour cookies. Pour les cookies existants, la durée de vie sera réduite à 400 jours à partir de la publication de la version 119 de Chrome.
- De nouveaux pseudo-classes CSS «:user-valid» et «:user-invalid» ont été proposées, représentant des éléments de formulaire dont les valeurs ont passé ou échoué la validation. Contrairement aux pseudo-classes «:valid» et «:invalid», les nouvelles pseudo-classes ne s'activent qu'après l'interaction de l'utilisateur avec l'élément de formulaire.
- Dans CSS, il est désormais possible de définir des valeurs de couleur calculées par rapport à d'autres paramètres de couleur. Par exemple, en spécifiant «oklab(from magenta calc(l * 0.8) a b)», on obtiendra une couleur 80% plus claire que le violet.
- Dans la propriété CSS clip-path, qui permet de limiter la visibilité d'un élément à une zone définie, un support pour la valeur a été ajouté afin de définir une zone de découpe arbitrée. Il est également possible d'utiliser les fonctions xywh() et rect() pour faciliter la définition de zones rectangulaires ou arrondies.
- Le support de l'API WebSQL a été désactivé, et il est recommandé d'utiliser l'API Web Storage et la base de données indexée à la place. Le gestionnaire WebSQL reposait sur le code de la bibliothèque SQLite. L'API WebSQL n'était pas supportée par d'autres navigateurs, était liée à l'API d'une bibliothèque externe et augmentait les risques de problèmes de sécurité (WebSQL pouvait être utilisé par des attaquants pour exploiter des vulnérabilités dans SQLite). Une politique WebSQLAccess a été laissée pour maintenir le support de WebSQL pour les utilisateurs d'entreprise, qui sera supprimée dans Chrome 123.
- L'API HTML Sanitizer a été temporairement supprimé, permettant de retirer des éléments du contenu qui affectent l'affichage et l'exécution lors de l'utilisation de la méthode setHTML(). L'API a été conçue pour éliminer les balises HTML susceptibles d'être utilisées pour des attaques XSS. La raison de sa suppression est l'inachèvement de la spécification, qui a considérablement changé depuis l'ajout du Sanitizer dans Chrome. L'API sera réintroduite une fois la spécification finalisée.
- L'attribut non standard shadowRoot a été supprimé, permettant aux éléments personnalisés d'accéder à leur propre racine distincte dans le Shadow DOM, indépendamment de l'état. Au lieu du shadowRoot, l'attribut shadowRootMode a été proposé dans Chrome 111 et a été intégré dans le standard web.
- L'implémentation de l'élément HTML «<fencedframe>», qui ressemble à «iframe», a été améliorée et permet également d'intégrer du contenu tiers sur la page. Les différences se résument à la limitation de l'interaction du contenu intégré avec le contenu de la page au niveau du DOM et des attributs. Par exemple, la page news.example, sur laquelle un bloc publicitaire intégré via fencedframe est chargé depuis le site shoes.example, ne peut pas accéder aux données de shoes.example, et vice versa, le code de shoes.example ne peut pas accéder aux données associées à news.example. La nouvelle version prend en charge les substitutions de taille de bloc publicitaire apparues dans l'API Protected Audience, par exemple, «https://ad.com?width={/_WIDTH%}&height={/_HEIGHT%}».
- Un paramètre monitorTypeSurfaces a été ajouté à la méthode getDisplayMedia(), permettant d'interdire le partage de l'ensemble de l'écran.
- Un paramètre expérimental (origin trial) fullscreen a été ajouté à la méthode window.open(), permettant d'ouvrir la fenêtre directement en mode plein écran.
- Un indicateur « bitrateMode » a été ajouté à l'API AudioEncoderConfig pour choisir entre un bitrate constant (constant) et variable (variable).
- TLS inclut la mise en œuvre du mécanisme d'encapsulation de clés (KEM, Key Encapsulation Mechanism), utilisant un algorithme hybride X25519Kyber768, résistant à la recherche sur les ordinateurs quantiques. Pour générer des clés de session utilisées pour le chiffrement des données dans les connexions TLS, une combinaison du mécanisme d'échange de clés X25519, basé sur des courbes elliptiques et actuellement utilisé dans TLS, avec l'algorithme Kyber-768, utilisant des méthodes de cryptographie basées sur la résolution de problèmes de théorie des réseaux, dont le temps de résolution n'est pas différent entre les ordinateurs classiques et quantiques, peut désormais être utilisée.
- La prise en charge de l'extension WasmGC, facilitant le portage vers WebAssembly des programmes écrits dans des langages de programmation utilisant un ramasse-miettes (Kotlin, PHP, Java, etc.), est activée par défaut. WasmGC ajoute de nouveaux types de structures et de tableaux, pour lesquels une allocation de mémoire non linéaire peut être appliquée.
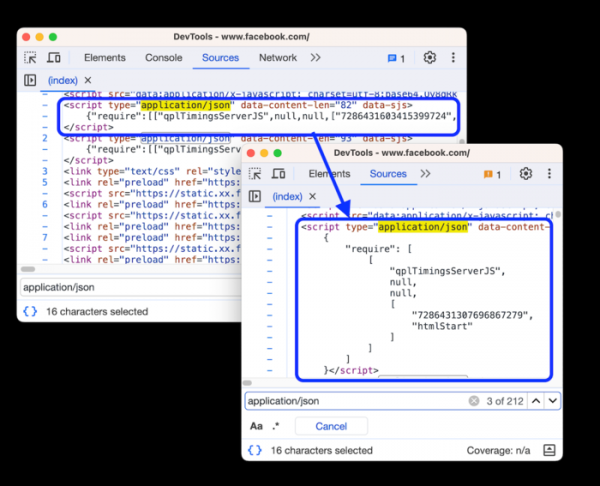
- Des améliorations ont été apportées aux outils pour les développeurs web. La possibilité d'éditer les règles CSS «@property» a été ajoutée, ainsi que l'affichage d'avertissements en cas de définition incorrecte. La liste des appareils émulés a été mise à jour (par exemple, l'iPhone 14 et le Pixel 7 ont été ajoutés). La console web dispose maintenant d'une fonctionnalité d'auto-complétion pour les champs privés. Le formatage des données JSON placées à l'intérieur des blocs a été assuré.

Outre les nouveautés et les corrections de bogues, la nouvelle version corrige 15 vulnérabilités. Beaucoup de ces vulnérabilités ont été identifiées grâce à des tests automatisés avec des outils comme AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer et AFL. Aucune faille critique permettant de contourner tous les niveaux de protection du navigateur et d'exécuter du code en dehors de l'environnement de bac à sable n'a été identifiée. Dans le cadre du programme de récompense pour la découverte de vulnérabilités de cette version, Google a attribué 13 récompenses pour un montant total de 40 500 dollars (une récompense de 16 000 $, 11 000 $, 2 000 $ et 500 $, trois récompenses de 3 000 $ et deux de 1 000 $). Le montant de 4 récompenses reste à déterminer.
Source : opennet.ru
