

La société Google a publié la version du navigateur web Chrome 120. En même temps, une version stable du projet libre Chromium, qui sert de base à Chrome, est disponible. Le navigateur Chrome se distingue de Chromium par l'utilisation des logos de Google, la présence d'un système d'envoi de notifications en cas de crash, des modules pour la reproduction de contenus vidéo protégés contre la copie (DRM), un système de mise à jour automatique, la désactivation permanente du mode Sandbox, la fourniture de clés pour l'API Google et la transmission de paramètres RLZ lors des recherches. Pour ceux qui ont besoin de plus de temps pour mettre à jour, une branche Extended Stable est maintenue, accompagnée de 8 semaines. La prochaine version de Chrome 121 est prévue pour le 23 janvier.
Les principales modifications de Chrome 120 :
- Un essai a commencé pour désactiver le support des cookies tiers, définis lors de la consultation de sites autres que de domaine la page actuelle. Ces cookies sont utilisés pour suivre les mouvements des utilisateurs entre les sites dans le code des réseaux publicitaires, des widgets de réseaux sociaux et des systèmes d'analyse web. En janvier 2024, les cookies tiers seront désactivés pour 1 % des utilisateurs du navigateur. Ces changements s'inscrivent dans le cadre de l'initiative Privacy Sandbox, visant à trouver un compromis entre le besoin des utilisateurs de préserver leur vie privée et le désir des réseaux publicitaires et des sites de suivre les préférences des visiteurs.
Au lieu des cookies de suivi, il est proposé d'utiliser les API suivantes :
- FedCM (Federated Credential Management), qui permet de créer des services d'identification unifiés, garantissant la confidentialité et fonctionnant sans cookies tiers.
- Private State Tokens, qui permet de différencier différents utilisateurs sans utiliser d'identifiants intersites et de transmettre des informations d'authentification d'un contexte à un autre.
- Topics (critères), qui permet de déterminer des catégories d'intérêts des utilisateurs, pouvant être utilisées pour identifier des groupes d'utilisateurs ayant des intérêts similaires sans identifier des utilisateurs individuels via des cookies de suivi. Les intérêts sont calculés sur la base de l'activité de l'utilisateur dans le navigateur et sont stockés sur l'appareil de l'utilisateur. Grâce à l'API Topics, le réseau publicitaire peut obtenir des informations générales sur certains intérêts sans avoir accès à des informations sur l'activité spécifique de l'utilisateur.
- Public visée, solution pour le reciblage et l'évaluation de son propre public (travail avec les utilisateurs qui ont déjà visité le site auparavant).
- Rapport d'attribution, permet d'évaluer des indicateurs de performance publicitaire tels que les clics et les conversions (achat sur le site après clic).
- API d'accès au stockage, peut être utilisée pour demander à l'utilisateur l'autorisation d'accéder au stockage des cookies, si par défaut les cookies tiers sont bloqués.
- Conformément aux exigences de la loi DMA (Digital Markets Act) adoptée en Union européenne, certains utilisateurs verront une boîte de dialogue pour choisir le moteur de recherche par défaut, dont les fonctionnalités correspondent aux paramètres chrome://settings/search. Dans Chrome 120, la boîte de dialogue sera affichée à 1 % des utilisateurs, et lors de la publication de Chrome 122, elle sera étendue à 100 %.
- Le processus de fin de support du codec vidéo Theora a commencé. À cette phase initiale, Theora est désactivé pour 1 % des utilisateurs, mais il est prévu qu'il soit désactivé pour tous les utilisateurs d'ici le 16 janvier. Dans la phase de transition, un paramètre pour restaurer le codec est disponible à l'adresse « chrome://flags/#theora-video-codec ». Comme raison de cette fin de support, on mentionne des craintes que l'implémentation de Theora, qui possède une logique de parsing binaire et de décodage des flux assez complexe, puisse contenir des vulnérabilités similaires aux récentes failles critiques du codec VP8.
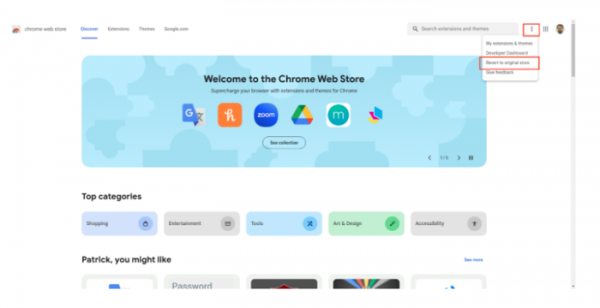
- La présentation du catalogue Chrome Web Store a été repensée pour simplifier la recherche et la gestion des extensions. De nouvelles catégories d'extensions ont été ajoutées (par exemple, une catégorie pour les extensions basées sur l'apprentissage machine et une section « sélection de l'éditeur »). Un moyen de revenir à l'ancienne conception a été ajouté dans le menu » ⋮ ».

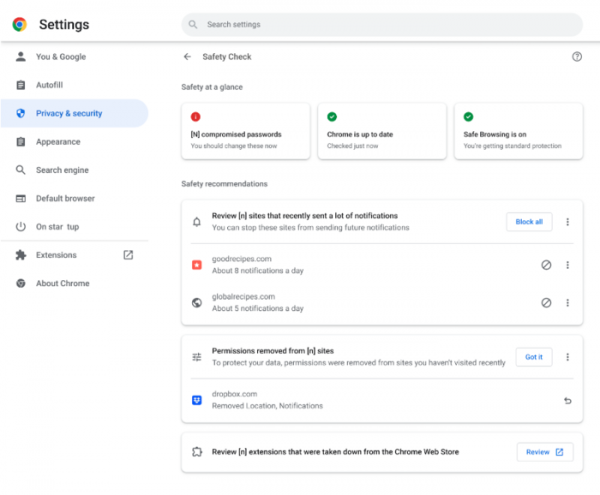
- Les fonctionnalités de l'interface « Vérification de la sécurité » (Safety check) ont été étendues, fournissant un résumé des problèmes potentiels de sécurité, tels que l'utilisation de mots de passe compromis, l'état de vérification des sites malveillants (Safe Browsing), la présence de mises à jour non installées et la détection des extensions malveillantes. Dans la nouvelle version, un mode proactif a été proposé, effectuant régulièrement des vérifications de sécurité liées au navigateur et informant l'utilisateur en cas de problèmes détectés. Des options ont été ajoutées dans les paramètres pour contrôler les actions en mode proactif.

- Un tableau de bord adaptatif a été mis en œuvre, changeant en fonction de la taille de la fenêtre.
- Dans le gestionnaire de mots de passe, le partage d'accès à des mots de passe individuels pour les membres du groupe Google Family Group, configuré via le compte Google, est désormais autorisé. Un seul mot de passe peut être partagé à la fois, après quoi le mot de passe partagé ne pourra plus être mis à jour ou révoqué par l'expéditeur.
- L'interaction avec les imprimantes a été transférée dans un processus de service distinct, ce qui a permis d'améliorer la stabilité du navigateur et de rendre l'interface d'aperçu avant impression plus réactive.
- TLS intègre une mise en œuvre du mécanisme d'encapsulation de clés (KEM, Key Encapsulation Mechanism), utilisant l'algorithme hybride X25519-Kyber768, résistant aux attaques sur les ordinateurs quantiques. La combinaison du mécanisme d'échange de clés X25519, basé sur des courbes elliptiques, actuellement utilisé dans TLS, avec l'algorithme Kyber-768, qui utilise des méthodes cryptographiques basées sur la résolution de problèmes en théorie des réseaux, peut maintenant être utilisée pour créer des clés de session appliquées au chiffrement des données à l'intérieur des connexions TLS, sans différence de temps de résolution entre ordinateurs classiques et quantiques.
- Le service de suppression automatique des demandes de confirmation d'autorisation (Permission Suggestions Service) prend désormais en compte l'URL de la page demandant des autorisations (sur serveurs Des hachages des URL demandant des autorisations seront transmis à Google).
- Le support de la plateforme Android 7.0 "Nougat" a été arrêté dans la version Android.
- Un framework avec la mise en œuvre du concept de requêtes de fermeture a été ajouté, permettant à l'utilisateur de demander la fermeture de dialogues modaux et contextuels en appuyant sur la touche Échap ou en utilisant un geste à l'écran ou le bouton "Retour" sur les smartphones. Le support des requêtes de fermeture a été ajouté pour les dialogues créés à l'aide de l'élément
- Le support de l'attribut "name" a été ajouté à l'élément , permettant de créer des groupes en définissant une série d'élémentsavec un nom commun.
- L'API Media Session a ajouté l'événement « enterpictureinpicture », permettant au site d'enregistrer un gestionnaire qui est appelé lorsque le contenu est ouvert en mode « image dans l'image ».
- La syntaxe des blocs CSS imbriqués a été simplifiée – les règles CSS imbriquées peuvent maintenant commencer par n'importe quel élément, sans avoir besoin d'indiquer le symbole de l'esperluette avant la règle imbriquée ou d'utiliser la fonction is(). dl { dt { /* style pour dl dt */ } dd { /* style pour dl dd */ } }
- La propriété CSS « background-clip » a ajouté le support du paramètre « text » pour afficher l'arrière-plan sélectionné uniquement dans la zone limitée par les caractères du texte. Par exemple, spécifier « background: linear-gradient(60deg, red, yellow, red, yellow, red); background-clip: text; color: rgba(0, 0, 0, 0.2) » affichera :

- Un media query « scripting » a été ajouté en CSS, qui peut être utilisé pour déterminer la possibilité d'exécution de scripts, par exemple en JavaScript, sur la page actuelle.
- Le pseudoclasse CSS « :dir() » a été ajouté, permettant de sélectionner des éléments en fonction de l'orientation du texte (par exemple, « :dir(ltr) » inclura les éléments dans lesquels le texte est affiché de gauche à droite).
- Des fonctions exponentielles pow(), sqrt(), hypot(), log() et exp() ont été ajoutées en CSS.
- Le CSS a ajouté le support des propriétés mask, mask-image, mask-repeat, mask-position, mask-clip, mask-origin, mask-size, mask-composite et mask-mode pour masquer un élément en superposant une image sur des points spécifiques.
- Dans l'API FontFaceSet, la méthode check() a été ajoutée, permettant de vérifier si le texte peut être affiché avec les polices choisies sans utiliser les polices dont le chargement n'est pas encore terminé dans FontFaceSet.
- L'API WebGPU a ajouté la possibilité d'utiliser dans les shaders un type à virgule flottante de 16 bits f16.
- Dans l'API Media Capabilities, le champ decodingInfo() a été enrichi des champs hdrMetadataType, colorGamut et transferFunction pour déterminer le support HDR.
- L'API MediaStreamTrack a ajouté la possibilité d'obtenir des informations sur les compteurs des images vidéo reçues et perdues.
- Il est désormais possible de transmettre un objet ArrayBuffer dans les constructeurs VideoFrame, AudioData, EncodedVideoChunk, EncodedAudioChunk et ImageDecoder pour une utilisation directe du tableau d'octets sans créer de copie.
- Conformément à la spécification modifiée pour renforcer la protection contre les attaques XSS et améliorer la portabilité entre les navigateurs, le support de l'URL « data: » dans SVGUseElement a été interrompu, car elle n'était alors pas prise en charge par le moteur WebKit.
- Une prise en charge expérimentale (origin trial) de l'en-tête HTTP « Priority » a été ajoutée, permettant de transmettre des informations sur la priorité de traitement de la demande (RFC 9218) lors de la première demande de ressource.
- Des améliorations ont été apportées aux outils pour les développeurs web. Dans le débogueur, l'ignorance des scripts situés dans les répertoires « /node_modules/ » et « /bower_components/ » avec les modules Node.js est activée par défaut. En mode de débogage à distance, un commutateur a été mis en place pour choisir entre la souris et l'écran tactile. Le débogage des animations a été amélioré. Dans le panneau Elements, un commutateur « media » a été ajouté pour déboguer les éléments

En plus des nouveautés et des corrections de bogues, la nouvelle version a corrigé 10 vulnérabilités. De nombreuses vulnérabilités ont été détectées grâce à des tests automatisés avec les outils AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer et AFL. Aucun problème critique permettant de contourner tous les niveaux de protection du navigateur et d'exécuter du code dans le système en dehors de l'environnement sandbox n'a été révélé. Dans le cadre du programme de récompenses pour la découverte de vulnérabilités, Google a attribué 13 récompenses d'un total de 15 000 dollars américains pour cette version (une récompense de 10 000 dollars, une de 2 000 dollars et trois de 1 000 dollars).
Source : opennet.ru
