

Google a publié une nouvelle version du navigateur web Chrome 150. Parallèlement, une version stable du projet open source Chromium, qui sert de base à Chrome, est disponible. Le navigateur Chrome se distingue de Chromium par l'utilisation des logos Google, un système d'envoi de notifications en cas de plantage, des modules pour la lecture de contenu vidéo protégé (DRM), une installation automatique des mises à jour, l'activation permanente de l'isolement Sandbox, la fourniture de clés pour l'API Google et le transfert de paramètres RLZ lors de la recherche. Pour ceux qui ont besoin de plus de temps pour mettre à jour, une branche Extended Stable est également prise en charge, avec un accompagnement de 8 semaines. La prochaine version de Chrome 151 est prévue pour le 28 juillet.
Principaux changements dans Chrome 150 (1, 2, 3, 4):
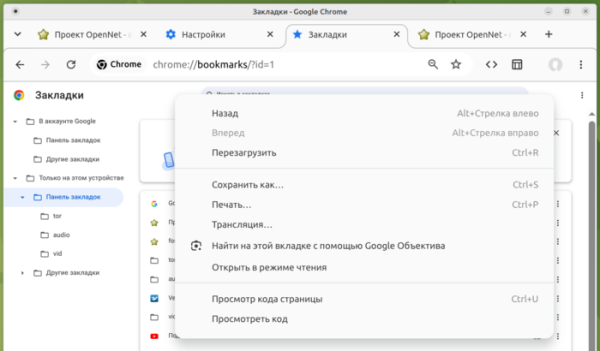
- Les premiers résultats de l'initiative visant à mettre à jour l'interface sur différents systèmes d'exploitation et à éliminer les éléments superflus sont proposés. De nouvelles icônes avec des contours plus lisses et des effets d'animation pour les boutons, tels que les boutons d'ouverture du menu principal et de rechargement de page, ont été introduits. La structure des menus contextuels a été simplifiée en éliminant les éléments rarement utilisés ou redondants. Une esthétique plus moderne a été appliquée au configurateur, au gestionnaire de téléchargements et à la page de navigation des signets.

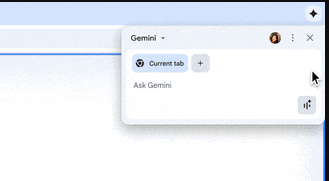
- Le développement du mode IA se poursuit, permettant d'interagir avec l'agent AI depuis la barre d'adresse ou depuis la page affichée lors de l'ouverture d'un nouvel onglet. Dans la nouvelle version, il est possible de connecter Chrome à l'agent AI Gemini Spark pour exécuter des actions de manière autonome dans l'onglet actif en résolvant les tâches qui nécessitent une interaction avec le contenu web (clics sur des boutons, navigation par liens, remplissage de formulaires, etc.). De plus, des recommandations contextuelles pour utiliser Gemini lors de l'utilisation du navigateur ont été ajoutées, par exemple, lors de l'ouverture d'un long article, Chrome proposera de résumer l'information en utilisant Gemini, et lors de la modification d'un texte dans un formulaire, il recommandera de vérifier ou de corriger le texte via Gemini.

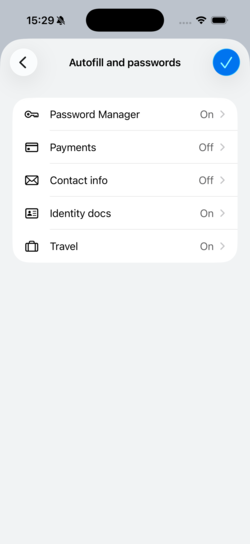
- Une partie des utilisateurs dispose d'une interface simplifiée unique pour l'association avec le compte Google et la synchronisation des données, telles que les mots de passe et les signets enregistrés. La synchronisation est intégrée à la connexion au compte et n'est pas présentée comme une fonctionnalité distincte dans les paramètres. Les utilisateurs peuvent lier Chrome à leur compte Google et l'utiliser pour stocker des mots de passe, des signets, l'historique de navigation et des onglets. Les données pour le remplissage automatique des adresses et l'autocomplétion des saisies ne sont plus synchronisées entre les appareils et sont uniquement stockées sur le système local.
- Pour une partie des utilisateurs ayant activé le mode de protection avancée du navigateur (Enhanced Safe Browsing), la fonction « HTTPS-First » est activée, redirigeant automatiquement les requêtes HTTP vers HTTPS. Pour garantir la compatibilité avec les sites ne prenant pas en charge HTTPS, un retour à HTTP est effectué si la requête HTTPS échoue après la redirection ou s'il y a des problèmes avec les certificats. Lorsqu'une tentative d'accès à un site via HTTP est faite, un avertissement spécial s'affiche. Dans Chrome 154, ce mode devrait être activé par défaut pour tous les sites accessibles publiquement, hébergés en dehors des réseaux intranet, tels que 192.168.0.1 et 10.0.0.0/8.
- Le support du drapeau kExtensionManifestV2Disabled, qui permettait de rétablir la possibilité d'installer des extensions utilisant la deuxième version du manifeste Chrome à partir du Chrome Web Store, a été supprimé. Dans la prochaine version de Chrome 151, le paramètre AllowLegacyMV2Extensions, qui permettait de charger manuellement des extensions basées sur la deuxième version du manifeste en mode développeur, sera également supprimé. Les drapeaux marqués permettaient d'installer l'extension uBlock Origin par contournement.
- Les gestionnaires Web Worker créés avec l'URI « data: » (par exemple, via « new Worker(‘data:text/javascript….’) ») sont désormais isolés de la page où ils ont été créés et n'ont pas accès aux stockages locaux et aux cookies dans le contexte actuel. de domaine. Ce changement permet de bloquer l'utilisation des Web Workers qui ne sont pas chargés depuis de serveurs, mais qui sont créés à la volée via « data: », pour accéder aux données sensibles dans le cadre d'attaques XSS.
- La protection contre les attaques manipulant la limitation du nombre maximum de connexions à un proxy en tant que canal de communication caché entre le code JavaScript exécuté dans différents onglets a été mise en œuvre, ou pour déterminer si un certain site a déjà été visité. Par exemple, un attaquant peut occuper toutes les connexions disponibles au proxy, ne laissant qu'une seule connexion libre, puis analyser sa disponibilité lors de l'accès à une ressource statique : si la connexion est libre, la ressource du site vérifié a été récupérée depuis le cache, c'est-à-dire que l'utilisateur l'a déjà chargée auparavant. La limite du nombre maximum de connexions aux sockets TCP du proxy varie désormais de manière aléatoire.
- L'utilisation de filtres SVG sur des blocs iframe étrangers (cross-origin) ou isolés (sandboxed), ainsi que sur des plugins (par exemple, un visualiseur PDF intégré), est interdite. Cette restriction permet de se protéger contre les attaques par canaux latéraux, telles que GPU.zip, et les attaques de type SVG Clickjacking, où les filtres SVG sont utilisés pour superposer un contenu transparent sur un autre contenu dans le but d'insérer un bouton invisible, par exemple, au-dessus du bouton de fermeture d'une fenêtre publicitaire.
- Pour les applications web isolées (PWA, Progressive Web App), il est maintenant possible de les déplacer vers un nouveau sous-domaine au sein d'un même domaine de base (par exemple, remplacer drive.example.com par fileman.example.com) sans intervention de l'utilisateur (auparavant, l'application PWA était liée au domaine d'origine et, en cas de changement de sous-domaine, par exemple lors d'un rebranding ou d'une restructuration, une réinstallation manuelle était nécessaire).
- Le support de l'algorithme de signature numérique ML-DSA (CRYSTALS-Dilithium), résistant aux attaques par ordinateur quantique, est désormais activé par défaut dans TLS.
- La version Android prend en charge la norme de FIDO Alliance Credential Exchange, permettant d'importer et d'exporter des mots de passe et des paramètres d'identification biométrique enregistrés en utilisant un chiffrement de bout en bout côté client, par exemple, pour un transfert sécurisé entre Google Password Manager et d'autres gestionnaires de mots de passe.
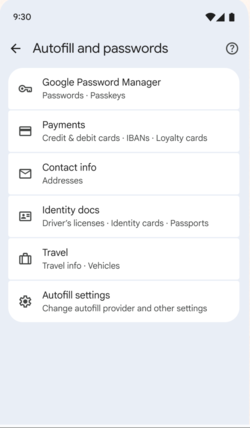
- Dans la version Android, le configurateur propose une nouvelle interface unifiée pour gérer les mots de passe enregistrés et les données de remplissage automatique des formulaires. L'idée est que l'utilisateur puisse d'un coup d'œil accéder aux informations concernant différentes catégories de données confidentielles sauvegardées par le navigateur, telles que les mots de passe, les données d'authentification biométrique, les adresses et les informations du passeport.


- Ajout de la propriété CSS « text-fit » pour le redimensionnement automatique de la taille de police, afin que le texte s'adapte à la largeur de son conteneur parent (par exemple, lorsqu'il faut placer un titre dans un espace défini sans transférer le reste sur une autre ligne ou adapter la police à différentes résolutions d'écran).
- La propriété CSS « background-clip » a été mise à jour avec le support du paramètre « border-area », facilitant la création de bordures avec dégradé, grâce au rendu de l'arrière-plan de l'élément strictement dans la zone occupée par la bordure.
- Ajout de la fonction CSS image(), permettant de générer une image remplie d'une couleur spécifiée.
- En mode Origin trials, les tests du protocole EVP (email verification protocol) ont commencé pour la validation cryptographique automatique de la propriété d'un email sans avoir besoin d'envoyer des codes de vérification uniques par email.
- Ajout de l'attribut HTML focusgroup pour gérer de manière déclarative le passage du focus de saisie au clavier à l'intérieur de composants composites, comme des menus, sans utiliser JavaScript. Par exemple, après avoir quitté un groupe d'éléments en utilisant la touche Tab et y revenir, le navigateur remettra le focus sur le dernier élément actif, et non sur le premier de la liste.
- Des améliorations ont été apportées aux outils pour développeurs web. Des fonctionnalités ont été ajoutées pour inspecter et déboguer l'outil WebMCP utilisé pour intégrer des sites avec des agents d'IA via le protocole MCP. Dans le panneau des styles, l'édition en place des règles « @container », « @counter-style » et « @function » est désormais autorisée.
En plus des nouvelles fonctionnalités et de la correction de bogues, la nouvelle version a corrigé 433 vulnérabilités. Bon nombre de ces vulnérabilités ont été identifiées grâce à des tests automatisés avec les outils AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer et AFL. Vingt problèmes ont été classés comme critiques, indiquant que ces vulnérabilités permettent de contourner tous les niveaux de sécurité du navigateur et d'exécuter du code dans le système en dehors de l'environnement sandbox. Quatorze problèmes critiques sont causés par des accès à de la mémoire déjà libérée (use-after-free), trois par une vérification insuffisante des entrées non fiables, deux par un dépassement de tampon et un par un traitement incorrect des types (Type Confusion). Dans le cadre du programme de récompense pour la découverte des vulnérabilités pour cette version, Google a versé 319 000 dollars (une prime de 250 000 dollars (CVE-2026-14382 dans la bibliothèque ANGLE), trois primes de 10 000, 2 500, 2 000 et 1 000 dollars, deux primes de 3 000 dollars et une prime de 8 000, 5 000 et 4 000 dollars).
Source : opennet.ru
