

La société Google la sortie du navigateur web . En même temps version stable du projet open source , qui sert de base à Chrome. Le navigateur Chrome par l'utilisation des logos Google, la présence d'un système d'envoi de notifications en cas de crash, la possibilité de télécharger le module Flash sur demande, des modules pour la lecture de contenu vidéo protégé (DRM), un système de mise à jour automatique et la transmission lors des recherches La prochaine version de Chrome 80 est prévue pour le 4 février.
:
- du composant Password Checkup, conçu pour analyser la fiabilité des mots de passe utilisés par l'utilisateur. Lors d'une tentative de connexion à un site, Password Checkup vérifie le nom d'utilisateur et le mot de passe dans une base de données de comptes compromis avec un avertissement en cas de problèmes détectés (la vérification se fait à partir du préfixe de hachage côté utilisateur). La vérification se base sur une base qui couvre plus de 4 milliards de comptes compromis qui ont figuré dans des fuites de bases de données utilisateurs. Un avertissement est également émis lors de l'utilisation de mots de passe triviaux, tels que «abc123». Une configuration spéciale a été mise en place pour gérer l'activation de Password Checkup dans la section «Synchronisation et services Google».
- Une nouvelle technologie de détection du phishing en temps réel a été introduite. Auparavant, la vérification se faisait par le biais de listes noires Safe Browsing téléchargées localement, qui étaient mises à jour environ toutes les 30 minutes, ce qui s'est avéré insuffisant, par exemple, dans le cas d'un changement fréquent de domaines par les cybercriminels. Le nouveau système permet de vérifier les URL à la volée avec une vérification préalable à l'aide de listes blanches, contenant les hachages de milliers de sites populaires et dignes de confiance. Si le site ouvert n'est pas dans la liste blanche, le navigateur vérifie l'URL sur le serveur Google en transmettant les 32 premiers bits du hachage SHA-256 du lien, dont les données personnelles potentielles sont extraites. Selon Google, cette nouvelle approche permet d'augmenter de 30 % l'efficacité des avertissements pour les nouveaux sites de phishing.
- Une protection proactive contre le transfert des identifiants Google et de tous les mots de passe enregistrés dans le gestionnaire de mots de passe à travers des pages de phishing a été ajoutée. Lorsqu'un utilisateur essaie d'entrer un mot de passe enregistré sur un site où ce mot de passe n'est généralement pas utilisé, un avertissement sur une action potentiellement dangereuse sera affiché.
- Pour les connexions utilisant TLS 1.0 et 1.1, un indicateur de connexion non sécurisée sera désormais affiché. Le support complet de TLS 1.0 et 1.1 dans Chrome 81, prévu pour le 17 mars 2020.
- Ajout de la possibilité de geler les onglets inactifs, permettant de décharger automatiquement de la mémoire les onglets qui se trouvent en arrière-plan pendant plus de 5 minutes et qui n'effectuent aucune action significative. La décision de la compatibilité d'un onglet pour le gel est prise sur la base d'heuristiques. Le contrôle de l'activation de la fonctionnalité se fait via le drapeau « chrome://flags/#proactive-tab-freeze ».
- Blocage du contenu mixte sur les pages ouvertes en HTTPS pour garantir que les pages ouvertes sur https:// contiennent uniquement des ressources chargées par un canal de communication sécurisé. Bien que les types de contenu mixte les plus dangereux, tels que les scripts et les iframe, soient déjà bloqués par défaut, les images, fichiers audio et vidéos peuvent encore être chargés via http://. L'indicateur de contenu mixte appliqué précédemment pour ces insertions a été jugé inefficace et trompeur pour l'utilisateur, car il ne fournit pas une évaluation claire de la sécurité de la page. Par exemple, par le biais de la substitution d'images, un attaquant peut injecter des cookies de suivi des actions de l'utilisateur, tenter d'exploiter des vulnérabilités dans les gestionnaires d'images ou procéder à une falsification en remplaçant les informations présentées sur l'image. Pour désactiver le blocage de ces composants mixtes, un paramètre spécial a été ajouté, accessible via le menu qui s'affiche en cliquant sur l'icône du cadenas.
- Ajout d'une fonctionnalité expérimentale de partage du contenu du presse-papiers entre les versions de bureau et mobile de Chrome. Dans les instances de Chrome liées à un même compte, il est désormais possible d'accéder au contenu du presse-papiers d'un autre appareil, y compris la possibilité de partager le presse-papiers entre le système mobile et de bureau. Le contenu du presse-papiers est chiffré à l'aide d'un chiffrement de bout en bout, empêchant l'accès au texte sur les serveurs de Google. La fonctionnalité s'active via les options chrome://flags#shared-clipboard-receiver, chrome://flags#shared-clipboard-ui et chrome://flags#sync-clipboard-service.
- Dans la barre d'adresse, à certains moments (par exemple, lors de l'enregistrement d'un mot de passe), lorsque la synchronisation du profil est désactivée, le nom du compte Google actif est affiché en plus de l'avatar, afin que l'utilisateur puisse identifier exactement le compte actif.
- Activée pour 1 % des utilisateurs « DNS sur HTTPS » (DoH, DNS over HTTPS). L'expérience ne concerne que les utilisateurs dont les paramètres système indiquent déjà des fournisseurs DNS prenant en charge DoH. Par exemple, si un utilisateur a comme DNS dans ses paramètres 8.8.8.8, alors le service DoH de Google sera activé dans Chrome (« https://dns.google.com/dns-query »). Si le DNS est 1.1.1.1, c'est le service DoH de Cloudflare (« https://cloudflare-dns.com/dns-query ») qui sera activé, etc. Pour gérer l'activation de DoH, une option est prévue : « chrome://flags/#dns-over-https ». Trois modes de fonctionnement sont pris en charge : « secure », « automatic » et « off ». En mode « secure », les hôtes sont déterminés uniquement sur la base des valeurs sécurisées mises en cache précédemment (obtenues via une connexion sécurisée) et des requêtes via DoH, avec aucun retour à DNS classique. En mode « automatic », si DoH et le cache sécurisé ne sont pas disponibles, des données peuvent être obtenues à partir d'un cache non sécurisé et un accès via DNS traditionnel est permis. En mode « off », le cache général est d'abord vérifié et si aucune donnée n'est disponible, la requête est envoyée via le DNS système.
- Ajout d'une expérimentation du cache de contenu dessiné lors du changement de pages avec les boutons avant et arrière, permettant de réduire considérablement les délais lors de ce type de navigation grâce à un cache complet de la page, évitant la redessiner et le rechargement des ressources. L'optimisation est particulièrement visible sur la version mobile, où le gain de performance lors de la navigation atteint 19 %. Le mode s'active via l'option « chrome://flags#back-forward-cache ».
- l'option « chrome://flags/#omnibox-ui-hide-steady-state-url-scheme-and-subdomains », qui permettait de restaurer l'affichage du protocole dans la barre d'adresse (tous les liens sont désormais affichés sans https:// et http://, ainsi que sans « www. »).
- Dans les versions pour Windows, l'isolation sandbox du service de reproduction sonore est activée. La gestion de l'activation de l'isolation se fait par la propriété AudioSandboxEnabled.
- Dans le centre d'administration centralisé pour les entreprises, il est possible de définir des règles qui déterminent la quantité de mémoire qu'une instance de navigateur peut utiliser avant que les onglets en arrière-plan ne commencent à être déchargés. La mémoire libérée après le déchargement d'un onglet devient disponible à nouveau et le contenu de l'onglet est rechargé lors de la bascule vers celui-ci.
- Linux utilise un gestionnaire de validation de certificat intégré, qui a remplacé le système NSS précédemment utilisé. Cependant, le gestionnaire intégré continue d'utiliser le magasin NSS lors de la vérification, mais impose des exigences plus strictes lors du traitement des certificats mal encodés et des certificats séparément signés (tous les certificats doivent être obligatoirement signés par une autorité de certification).
- Dans la version pour la plateforme Android la possibilité d'assigner des icônes adaptatives pour les applications web installées fonctionnant en mode Progressive Web Apps (PWA). Les icônes adaptatives peuvent s'adapter à l'interface utilisée par le fabricant de l'appareil, par exemple, prendre des formes rondes, carrées ou avec des coins arrondis.
- API , offrant un accès aux composants pour la création de réalité virtuelle et augmentée. L'API permet d'uniformiser le fonctionnement avec différentes classes d'appareils, allant des casques de réalité virtuelle de bureau comme Oculus Rift, HTC Vive et Windows Mixed Reality, aux solutions basées sur des appareils mobiles, telles que Google Daydream View et Samsung Gear VR. Parmi les applications où la nouvelle API peut être utilisée, on mentionne des programmes de visionnage de vidéos en 360°, des systèmes de visualisation d'espaces tridimensionnels, la création de cinémas virtuels pour la présentation de vidéos, ainsi que la réalisation d'expérimentations pour créer des interfaces 3D pour des magasins et des galeries ;
- Dans le mode Origin Trials (fonctionnalités expérimentales nécessitant une ) plusieurs nouvelles API ont été proposées. L'Origin Trial permet de travailler avec l'API spécifiée à partir d'applications chargées depuis localhost ou 127.0.0.1, ou après avoir effectué une inscription et obtenu un jeton spécial qui est valable pour une durée limitée pour un site spécifique.
- Un attribut «rendersubtree» est proposé pour tous les éléments HTML, garantissant la fixation de l'affichage de l'élément DOM. Lorsqu'il est attribué la valeur «invisible», le contenu de l'élément ne sera pas dessiné ni vérifié, ce qui permet d'optimiser le rendu. En définissant la valeur «activatable», le navigateur supprimera l'attribut invisible, dessinera le contenu et le rendra visible.
- Une option API a été ajoutée basé sur le mécanisme Promise, offrant une méthode plus sécurisée pour gérer la désactivation de la mise en veille automatique de l'écran et le passage des appareils en modes d'économie d'énergie.
- La possibilité d'appliquer l'attribut pour tous les éléments HTML et SVG sur lesquels le focus peut être placé a été mise en œuvre.
- Pour les images et les vidéos le calcul du rapport d'aspect en fonction des attributs Width ou Height, ce qui peut être utilisé pour déterminer la taille de l'image à l'aide de CSS à un moment où l'image n'est pas encore chargée (résout le problème de la reconstruction de la page après le chargement des images).
- Une propriété CSS a été ajoutée , qui définit automatiquement la taille de la police variable en coordonnées optiques «», si la police le prend en charge. Ce mode permet de choisir la forme de glyphe optimale pour la taille spécifiée, par exemple en utilisant des glyphes plus contrastés pour les titres.
- Une propriété CSS a été ajoutée , permettant d'utiliser n'importe quel symbole à la place des puces dans les listes, par exemple «-», «+», «★» et «▸».
- Lorsque l'exécution de Worklet.addModule() échoue, un objet détaillant la nature de l'erreur est maintenant renvoyé, ce qui permet d'évaluer plus précisément la raison de l'échec (problèmes de connexion réseau, syntaxe incorrecte, etc.).
- Le traitement des éléments <script> lors de leur transfert entre les documents a été interrompu. Lors du déplacement entre les documents, l'exécution des événements «error» et «load» associés aux scripts a également été désactivée.
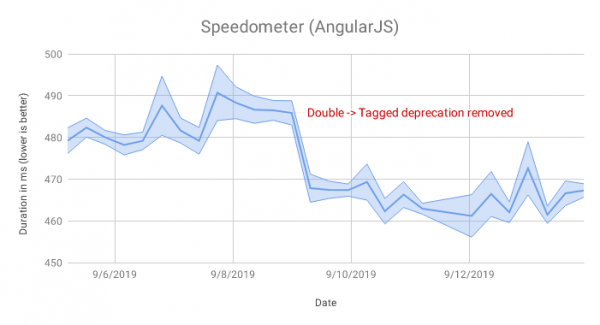
- Dans le moteur JavaScript V8 optimisation du traitement de changement de représentation des champs dans les objets, résultant en une exécution du code AngularJS dans le jeu de tests Speedometer qui est devenu 4% plus rapide.

- V8 a également optimisé le traitement des getters définis dans les API intégrées, telles que Node.nodeType et Node.nodeName, en l'absence de gestionnaire IC (caching en ligne). Ce changement a permis de réduire d'environ 12 % les frais de temps d'exécution IC lors des tests de Backbone et jQuery du jeu de benchmarks Speedometer.
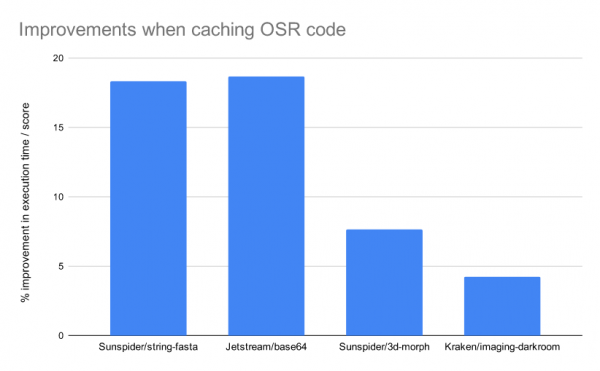
- Le mécanisme OSR (appelé remplacement sur la pile) a vu ses résultats mis en cache, permettant de remplacer le code optimisé pendant l’exécution de la fonction (ce qui permet de commencer à utiliser le code optimisé pour les fonctions longuement exécutées sans attendre leur redémarrage). Le cache OSR permet d'utiliser les résultats de l'optimisation lors du redémarrage de la fonction, sans avoir besoin de passer par une nouvelle optimisation.
Dans certains tests, ce changement a permis d'augmenter la performance de pointe de 5 à 18 %.
- Modifications des outils pour les développeurs web :
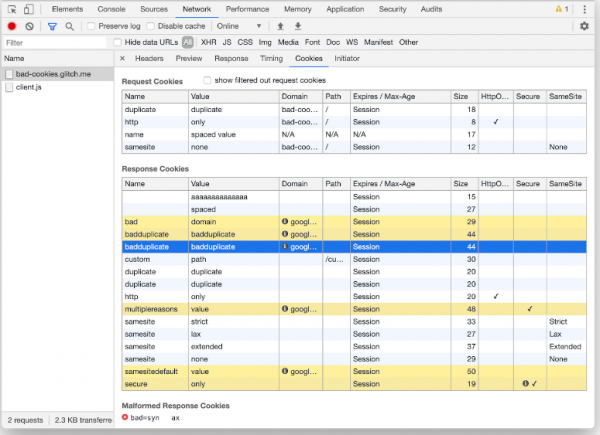
- un mode de débogage pour déterminer les raisons du blocage d'une requête ou de la soumission de Cookie.
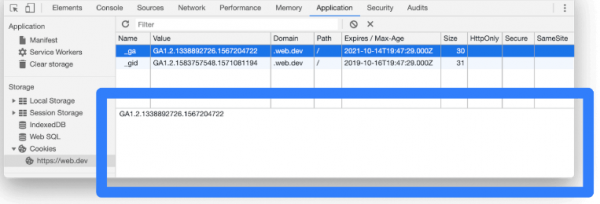
- Dans la section des listes de Cookies, il a été ajouté une possibilité de prévisualiser rapidement la valeur de Cookie sélectionnée en cliquant sur une ligne spécifique.

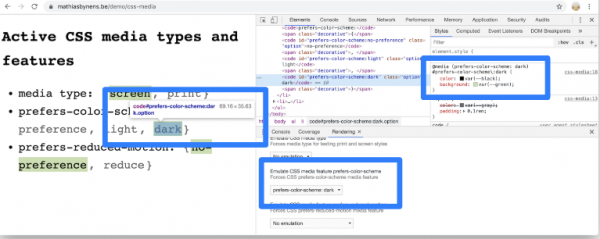
- Il est désormais possible de simuler différents réglages pour les media queries prefers-color-scheme et prefers-reduced-motion (par exemple, pour vérifier le comportement de la page en mode sombre ou lors de la désactivation des effets d'animation).

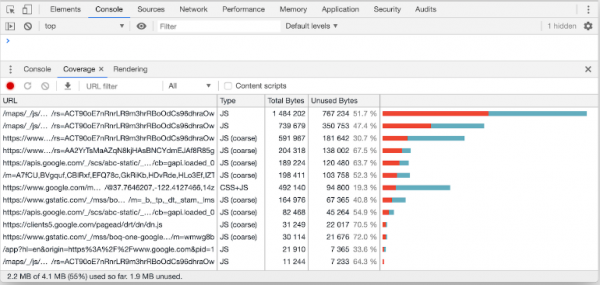
- L'onglet Coverage a été modernisé, permettant d'évaluer le code utilisé et non utilisé. Une possibilité de filtrer les informations selon leur type (JavaScript, CSS) a été ajoutée. Les informations sur l'utilisation du code ont également été intégrées lors de l'affichage du code source.

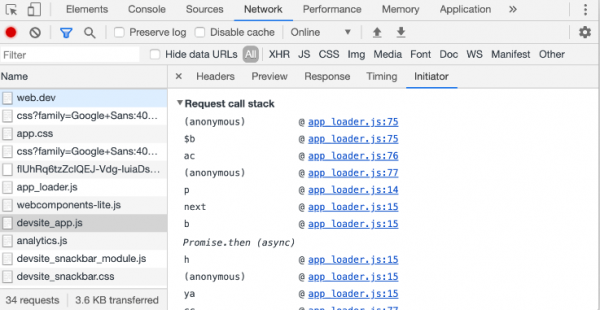
- Il est désormais possible de déboguer les raisons de la demande d’une ressource réseau après l'enregistrement de l'activité réseau (il est possible de voir la trace d'appel du code JavaScript ayant conduit au chargement de la ressource).

- Une configuration « Paramètres > Préférences > Sources > Indentation par défaut » a été ajoutée pour déterminer le type d'indentation (2/4/8 espaces ou tabulation) dans le code affiché dans les panneaux Console et Sources.

- Dans la section des listes de Cookies, il a été ajouté une possibilité de prévisualiser rapidement la valeur de Cookie sélectionnée en cliquant sur une ligne spécifique.
En plus des nouveautés et des corrections de bugs, la nouvelle version a corrigé 51 vulnérabilités. Beaucoup de ces vulnérabilités ont été identifiées grâce à des tests automatisés utilisant les outils AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer et AFL. Deux problèmes (CVE-2019-13725, accès à une zone de mémoire déjà libérée dans le code pour le support Bluetooth, et CVE-2019-13726, dépassement de mémoire dans le gestionnaire de mots de passe) sont classés comme critiques, c'est-à-dire qu'ils permettent de contourner tous les niveaux de sécurité du navigateur et d'exécuter du code dans le système en dehors de l'environnement sandbox. C'est la première fois que deux problèmes critiques sont découverts dans un même cycle de développement de Chrome. La première vulnérabilité a été trouvée par des chercheurs de Tencent Keen Security Lab et lors de la compétition Tianfu Cup, tandis que la deuxième a été trouvée par Sergey Glazunov de Google Project Zero.
Dans le cadre du programme de récompense pour la découverte de vulnérabilités pour la version actuelle, Google a versé 37 récompenses pour un total de 80 000 dollars américains (une récompense de 20 000 $, une récompense de 10 000 $, deux récompenses de 7 500 $, quatre récompenses de 5 000 $, une récompense de 3 000 $, deux récompenses de 2 000 $, deux récompenses de 1 000 $ et huit récompenses de 500 $). Le montant de 15 récompenses reste à déterminer.
Source : opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish